Arrestan a ex-ingeniero de OpenAI tras descubrir dispositivos de espionaje en la sala de juntas de San Francisco
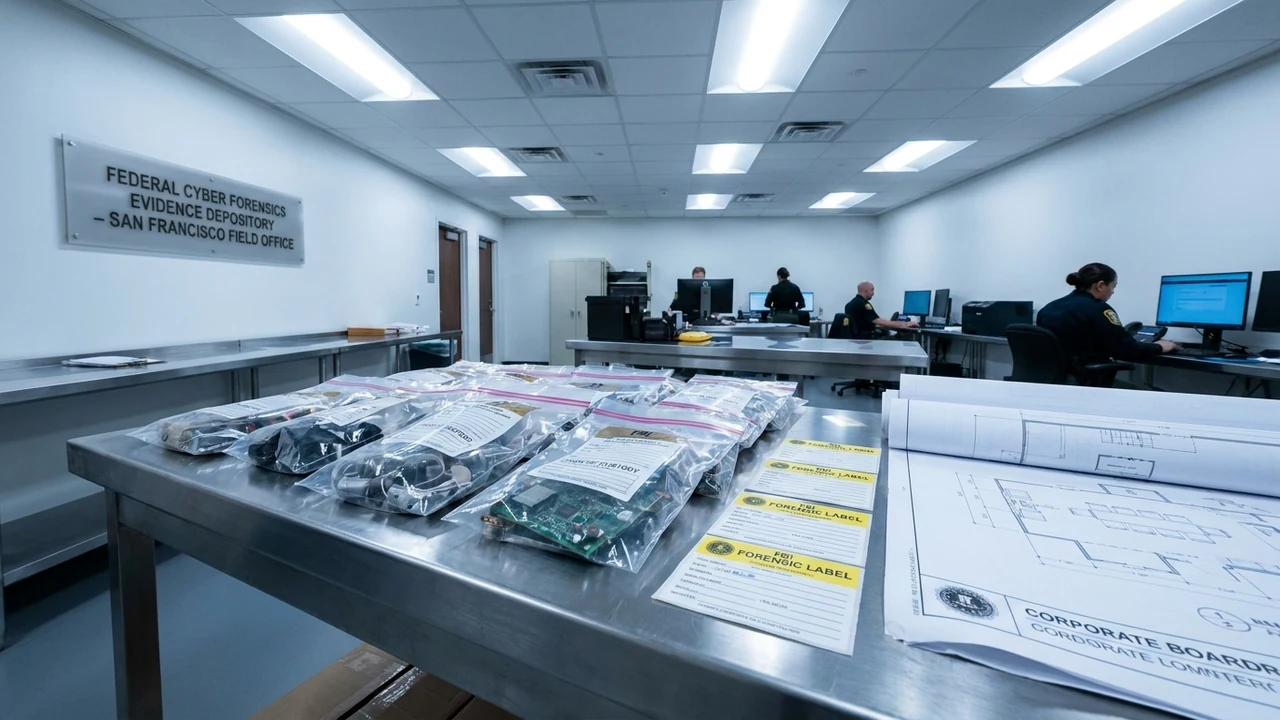
En un operativo de contrainteligencia corporativa que marca uno de los episodios más graves de infiltración física en la industria tecnológica de vanguardia, agentes del Buró Federal de Investigaciones (FBI) y autoridades judiciales estadounidenses han detenido a un ex-ingeniero de OpenAI tras descubrir una sofisticada red de dispositivos de escucha acústica y microtransmisores camuflados en la sala principal de juntas de su sede en San Francisco. La noticia, revelada por The Register y confirmada mediante las actas judiciales del US Department of Justice, confirma la presencia de hardware de interceptación de grado militar oculto en paneles acústicos y ductos de climatización, concebido para capturar deliberaciones confidenciales sobre arquitecturas de modelos de frontera, alianzas gubernamentales y acuerdos de capitalización.
1. Anatomía y Contexto: La Batalla Silenciosa por la Propiedad Intelectual de la IA de Frontera
El vertiginoso liderazgo de los laboratorios de inteligencia artificial ha convertido sus instalaciones físicas en objetivos primarios de espionaje corporativo y estatal. La investigación se inició a partir de un barrido rutinario de contramedidas de vigilancia técnica (TSCM) encomendado por OpenAI a una firma de seguridad especializada para evaluar las salas ejecutivas en su complejo de Mission District.
Durante la inspección de espectro electromagnético y termografía infrarroja, los especialistas detectaron una anomalía térmica y variaciones mínimas en la alimentación eléctrica de los paneles LED empotrados. Al desmontar las molduras, hallaron circuitos miniaturizados equipados con transductores piezoeléctricos de alta sensibilidad acoplados a vigas estructurales, capaces de registrar vibraciones mecánicas generadas por la voz humana incluso a través de cerramientos dobles.
Las pericias forenses conectaron los números de serie del hardware y los enlaces de retransmisión celular con un ex-ingeniero de la división de infraestructura que disponía de accesos físicos fuera de horario. El incidente demuestra que las amenazas físicas internas (`insider threats`) constituyen un peligro tan destructivo como las brechas puramente informáticas.
"El robo de secretos comerciales en IA avanzada ya no se limita al phishing o la extracción de repositorios; ingresamos en una fase donde actores hostiles despliegan espionaje de señales e infiltración física encubierta. Quien capture deliberaciones directivas en laboratorios de frontera adquiere una ventaja geopolítica y comercial decisiva."
2. Arquitectura Técnica de la Infiltración: Transmisores FHSS, Parásitos de Energía y Células 5G
El equipamiento decomisado por los peritos del FBI evidencia un nivel de ingeniería técnica propio de agencias de inteligencia avanzada:
- Sensores Piezoeléctricos por Contacto Mecánico: En lugar de emplear micrófonos convencionales anulables mediante ruido blanco, los dispositivos usaban sensores piezoeléctricos fijados a la estructura de la mesa directiva, transformando las microvibraciones en señales de audio digital de 24 bits y 96 kHz.
- Transmisión en Ráfagas por Salto de Frecuencia (FHSS): La exfiltración no operaba en flujo continuo para evitar escáneres perimetrales; el hardware almacenaba el audio comprimido en memoria flash NAND cifrada y lo emitía en ráfagas de milisegundos en frecuencias pseudoaleatorias entre 2,4 GHz y 5,8 GHz.
- Cosecha de Energía Parásita (Energy Harvesting): Los transmisores estaban soldados de forma parásita al cableado de termostatos y sensores de presencia, eludiendo baterías voluminosas y garantizando operación indefinida sin mantenimiento manual.
- Módems Celulares 5G con Perfiles eSIM Rotativos: Para esquivar la red Wi-Fi corporativa de OpenAI, los dispositivos utilizaban micro-módems 5G de consumo ultrabajo conectados a redes públicas, rotando identidades IMSI mediante perfiles virtuales para impedir la geolocalización.
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx) en Blindaje Físico y SCIF
Las consecuencias económicas de la infiltración física fuerzan una reorganización sustancial de los presupuestos de seguridad corporativa:
- CapEx en Salas Seguras SCIF (Sensitive Compartmented Information Facility): Las empresas líderes deben invertir entre USD 1,5 y USD 3,5 millones por cada sala ejecutiva para certificarlas bajo estándares SCIF, incorporando Jaulas de Faraday de cobre, paredes desacopladas acústicamente y atenuadores láser en ventanas.
- OpEx en Contramedidas Técnicas Continuas (TSCM): La contratación recurrente de firmas forenses para barridos de radiofrecuencia, inspecciones térmicas FLIR y radiografías no destructivas alcanza un promedio de USD 120.000 mensuales por campus corporativo.
- Retorno de Inversión por Salvaguarda de Valoración: La filtración de acuerdos estratégicos o pesos algorítmicos puede comprometer miles de millones de dólares en rondas de financiamiento, amortizando de inmediato el costo de blindaje físico al preservar la ventaja competitiva esencial de la compañía.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
El suceso de San Francisco arroja lecciones clave para las empresas e instituciones de la región:
- Desatención de la Seguridad Física en Entornos Corporativos Locales: En Argentina, mientras crece la inversión en firewalls y software EDR, la protección física de despachos y salas de reunión se mantiene descuidada, con personal de mantenimiento circulando sin control por áreas críticas.
- Riesgo en Sectores Estratégicos (Agroindustria, Litio y Energía): La fuga de datos sobre acuerdos de exportación en Rosario, licitaciones en Vaca Muerta o convenios mineros en el norte representa pérdidas irreparables frente a competidores externos con recursos de interceptación económica.
- Nuevas Oportunidades para Consultoría de Seguridad Técnica: Existe una demanda concreta en Buenos Aires y centros urbanos de la región para proveedores de seguridad integral que ofrezcan barridos electrónicos, auditorías físicas y blindaje de salas ejecutivas para bancos, corporaciones y estudios jurídicos.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
Los directores de seguridad corporativa (CSO) e infraestructura deben adoptar las siguientes medidas:
- Auditoría Exhaustiva de Instalaciones y Barridos TSCM: Realizar inspecciones periódicas de radioespectro y revisiones visuales profundas en ductos, tomas eléctricas y cielorrasos en salas donde se tomen decisiones estratégicas.
- Protocolos de Zona Limpia en Reuniones Críticas: Impedir el acceso de teléfonos móviles, tabletas o relojes inteligentes a sesiones directivas confidenciales, habilitando casilleros con bloqueo de radiofrecuencia en los ingresos.
- Control Biométrico y Registro Inmutable de Accesos: Restringir accesos a salas de directorio mediante biometría y tarjetas con cifrado asimétrico, almacenando registros en servidores locales no expuestos a la nube.
- Supervisión Rigurosa de Contratistas de Mantenimiento: Verificar antecedentes de proveedores externos de climatización o cableado, requiriendo escolta permanente de personal de seguridad durante trabajos en áreas restringidas.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor