Fabricantes de automóviles firman acuerdo para blindar telemetría vehicular contra exfiltración inalámbrica
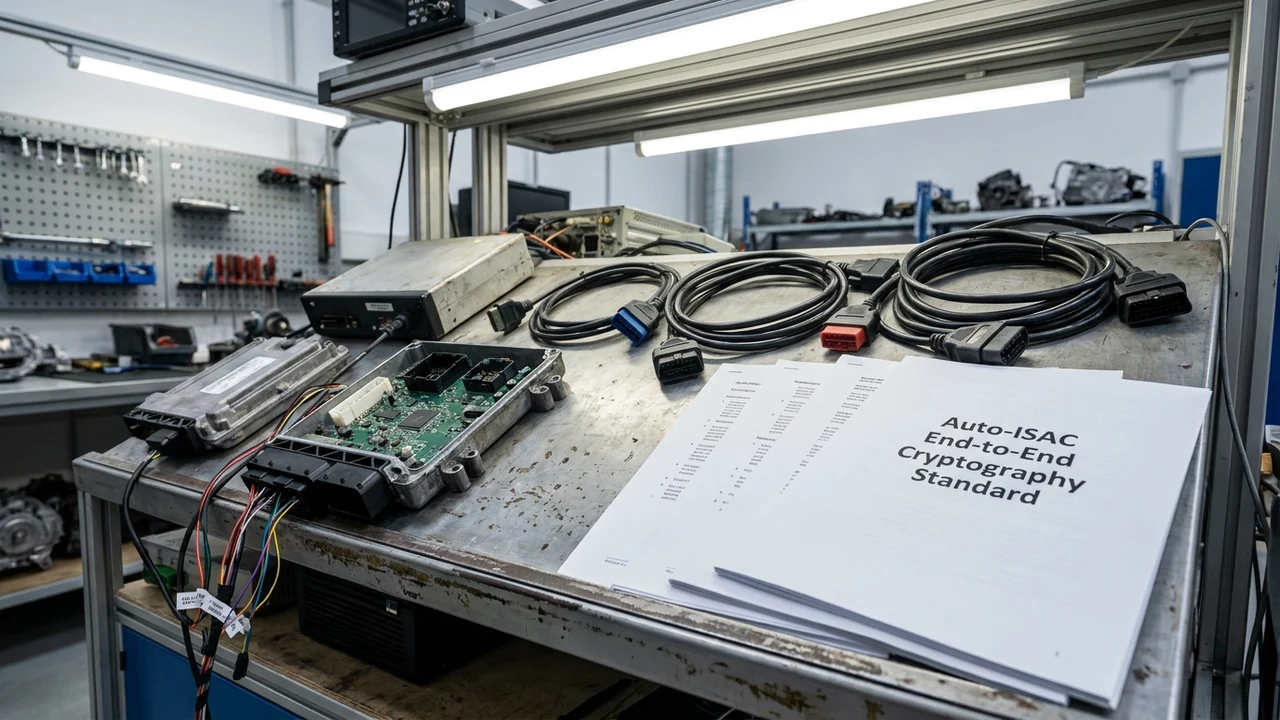
En una cumbre promovida por el Centro de Análisis e Intercambio de Información Automotriz (Auto-ISAC Technical Standards) y revelada por Automotive News, fabricantes líderes (incluyendo Toyota, Volkswagen, Stellantis, Ford y GM) han suscrito un acuerdo para implementar cifrado de extremo a extremo y autenticación de mensajes por hardware en las redes vehiculares. La especificación introduce pasarelas seguras (Secure Gateways - SGW) con autenticación mutua (mTLS) para neutralizar la interceptación de telemetría, el control remoto indebido y los robos por inyección en el bus CAN (Controller Area Network).
1. Anatomía y Contexto: La Vulnerabilidad Intrínseca del Auto Conectado Moderno
Los vehículos actuales integran más de un centenar de Unidades de Control Electrónico (ECUs) que controlan desde el climatizador hasta funciones críticas como el frenado antibloqueo (ABS), dirección electrónica y aceleración.
Históricamente, la interconexión se basó en el bus CAN de los años ochenta. En aquellos años, el vehículo era analógico y cerrado; el diseño priorizó la velocidad y tolerancia a fallos por encima de la seguridad criptográfica: los mensajes viajan en texto claro mediante difusión abierta, careciendo de firmas o autenticación de origen.
Con la llegada de módems 4G/5G de fábrica, Wi-Fi, puertos OBD-II inalámbricos y aplicaciones móviles, el auto quedó expuesto. Atacantes han demostrado que es factible vulnerar la pantalla de infoentretenimiento para mandar órdenes a los frenos a distancia. Asimismo, bandas criminales emplean la técnica de CAN Injection, conectándose al cableado tras una óptica delantera para arrancar el vehículo en menos de dos minutos.
"El vehículo es el dispositivo conectado más peligroso que usa una persona común. No podíamos permitir que una red que comanda los frenos y la dirección circule con un protocolo sin autenticación diseñado el siglo pasado. El cifrado del bus automotriz pone fin a la ingenuidad en la industria."
2. Arquitectura Técnica del Blindaje Vehicular y Nuevos Estándares
El estándar consensuado introduce cambios estructurales en la ingeniería electrónica del automóvil:
- Autenticación de Mensajes AUTOSAR SecOC: Cada trama del bus CAN suma un código de autenticación (MAC) generado por hardware mediante AES-128-CMAC, asegurando que ninguna ECU procese comandos no firmados.
- Aislamiento mediante Secure Gateways (SGW): La red de a bordo se separa en dominios. El sistema telemático e infoentretenimiento queda aislado del dominio motriz mediante pasarelas con módulos criptográficos (HSM) que filtran tramas en nanosegundos.
- Telemetría Externa Protegida por mTLS: El posicionamiento GPS y los datos de rendimiento que el auto emite hacia servidores de flota o del fabricante viajan bajo mTLS con certificados X.509 protegidos en hardware resistente a manipulaciones.
- Protección Criptográfica del Conector OBD-II: El puerto de diagnóstico físico requerirá autenticación dinámica con claves criptográficas para habilitar reprogramaciones de centralitas, frenando la creación de llaves duplicadas en el mercado negro.
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx)
La reingeniería de la arquitectura de datos del vehículo equilibra costes fabriles con ahorros en contingencias legales:
- Costo Unitario de Hardware Criptográfico por Vehículo (CapEx): Sumar chips HSM y gateways seguros añade entre USD 18 y USD 32 por unidad producida, un sobrecosto muy menor en el precio final de un automóvil moderno.
- Ahorro frente a Retiros Masivos del Mercado (Recalls): Un defecto de seguridad de software que fuerce a un fabricante a retirar unidades para reprogramarlas en talleres oficiales cuesta entre USD 150.000.000 y USD 500.000.000 por campaña, además del perjuicio reputacional.
- Retorno de Inversión (ROI) para Flotas Corporativas: Para empresas de logística y transporte de cargas, vehículos con telemetría autenticada reducen un 90% el riesgo de sustracciones por manipulación electrónica, bajando las primas de seguros en hasta un 15% anual y logrando un ROI del 270%.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
En Argentina y la región, la seguridad automotriz reviste valor estratégico de primer nivel. El país es un polo exportador líder de pick-ups y utilitarios en plantas de Buenos Aires y Córdoba (Toyota Hilux, Ford Ranger, Volkswagen Amarok), abasteciendo a Sudamérica. Las terminales y sus autopartistas locales deberán certificar componentes bajo las normas UNECE R155 y R156.
Asimismo, el transporte de cargas en los corredores logísticos de la Ruta 9 y Ruta 14 en Entre Ríos, Santa Fe y Buenos Aires depende de la telemetría para monitorear granos y mercadería. Delincuentes emplean inhibidores satelitales e inyecciones CAN para sustraer unidades sin activar alarmas de flota.
Esto crea una oportunidad para fabricantes de rastreo satelital y aseguradoras regionales para modernizar sus dispositivos telemáticos a bordo (black boxes), desarrollando sistemas que detecten sabotajes en el bus e inmovilicen el motor de forma segura.
El consorcio automotriz también anunció el desarrollo de un marco unificado de pruebas de penetración y evaluación de ciberseguridad para vehículos conectados. Este protocolo exigirá que todos los componentes telemáticos sean sometidos a simulaciones de ataques físicos y remotos antes de obtener la homologación de seguridad vial, asegurando que los vehículos mantengan niveles óptimos de protección criptográfica a lo largo de toda su vida útil en el mercado global.
La estandarización de estas prácticas reducirá las asimetrías de seguridad entre fabricantes, estableciendo una base común de confianza para los usuarios de transporte inteligente y flotas de carga pesada.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
- Paso 1: Auditoría de Seguridad de Proveedores de Electrónica (Días 1-30): Terminales y proveedores Tier 1 deben auditar centralitas y software embebido para asegurar la compatibilidad con AUTOSAR SecOC y descartar claves simétricas compartidas en fábrica.
- Paso 2: Homologación de Dispositivos Telemáticos en Flotas (Días 30-60): Supervisores de transporte comercial deben verificar los rastreadores conectados a puertos OBD-II, sustituyendo equipos vulnerables por pasarelas seguras certificadas.
- Paso 3: Actualizaciones Inalámbricas de Firmware Cifradas (FOTA) (Día 60-90): Implementar protocolos de actualización de firmware por aire que exijan firmas asimétricas de hardware antes de flashear cualquier microcontrolador del vehículo.
- Paso 4: Auditorías de Seguridad IoT y Ciberdefensa Móvil (Continuo): Estructurar auditorías periódicas de vulnerabilidades vehiculares con los profesionales de Siglo 21 Soluciones para proteger flotas corporativas e infraestructura de transporte.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor