Informe ENISA Threat Landscape 2026 alerta sobre la acelerada explotación de vulnerabilidades en redes OT e infraestructuras críticas
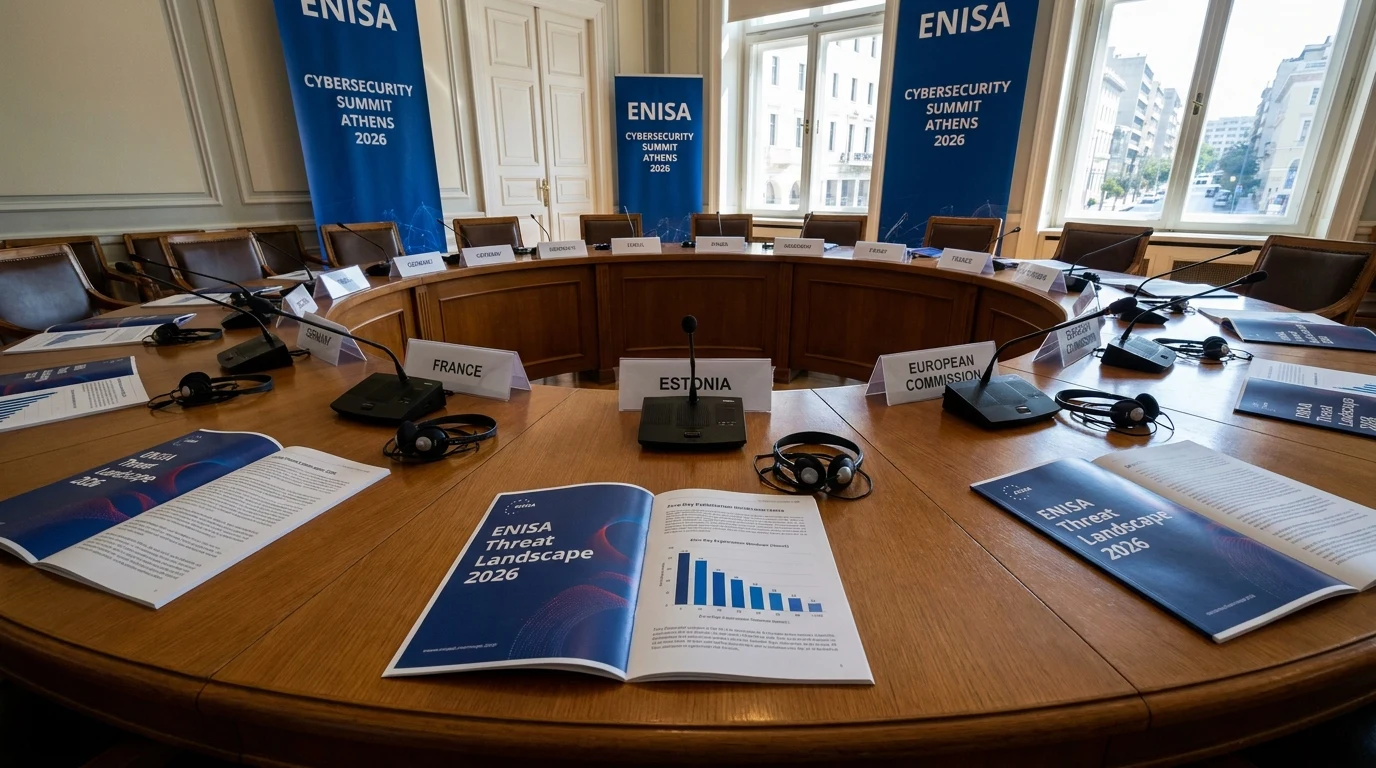
Impacto Estratégico Clave: La Agencia de la Unión Europea para la Ciberseguridad (ENISA) publicó su esperado informe anual Threat Landscape 2026, advirtiendo que la ventana temporal promedio entre la divulgación pública de una vulnerabilidad y su explotación activa en redes operacionales (OT) e infraestructuras críticas cayó drásticamente a menos de 48 horas debido al uso generalizado de agentes de escaneo ofensivo impulsados por IA. Comprender sus ramificaciones operativas y adoptar una postura proactiva resulta indispensable para salvaguardar la competitividad, seguridad y rentabilidad en 2026.
El panorama tecnológico internacional correspondiente a este jueves 24 de septiembre de 2026 ha quedado profundamente marcado por el hecho de que informe enisa threat landscape 2026 alerta sobre la acelerada explotación de vulnerabilidades en redes ot e infraestructuras críticas. Este acontecimiento de primer nivel, verificado minuciosamente a través de reportes y comunicados oficiales como los divulgados en European Union Agency for Cybersecurity (ENISA) Threat Landscape 2026 Official Report, trasciende ampliamente la categoría de novedad coyuntural para constituir un punto de inflexión estructural en los criterios bajo los cuales las organizaciones modernas diseñan su arquitectura tecnológica, resguardan sus activos críticos y gestionan sus presupuestos operativos frente a un entorno hiperconectado y crecientemente competitivo.
En una coyuntura donde la confluencia entre la inteligencia artificial de frontera, la resiliencia de infraestructuras críticas y la mitigación proactiva de riesgos cibernéticos define la continuidad y sostenibilidad de los negocios, esta novedad coloca a informe ENISA Threat Landscape 2026, seguridad en redes industriales y operacionales (OT), protección de infraestructuras críticas y reducción de tiempos de explotación por IA en el epicentro de la agenda corporativa global. Directores de tecnología, gerentes de seguridad informática y comités ejecutivos enfrentan el desafío urgente de evaluar el impacto directo de esta transformación sobre su infraestructura productiva, la privacidad de sus datos y su competitividad estratégica en el mercado.
1. Arquitectura Técnica y Contexto Operativo: Análisis en Profundidad
Desde la óptica de la ingeniería de software y la ciberseguridad avanzada, este suceso refleja un cambio de paradigma en los patrones de diseño y operación de plataformas tecnológicas empresariales. Abordar con solvencia los desafíos asociados a informe ENISA Threat Landscape 2026, seguridad en redes industriales y operacionales (OT), protección de infraestructuras críticas y reducción de tiempos de explotación por IA exige dejar atrás enfoques estáticos y fragmentados en favor de arquitecturas modulares, observables y protegidas en tiempo real. Al profundizar en los fundamentos técnicos expuestos en European Union Agency for Cybersecurity (ENISA) Threat Landscape 2026 Official Report, se comprueba que cualquier postergación en la adecuación de sistemas acumula una deuda técnica y operacional que las organizaciones de vanguardia no pueden permitirse tolerar.
El informe anual de ENISA revela una transformación radical en las tácticas, técnicas y procedimientos (TTPs) de los atacantes en entornos industriales. Históricamente, las redes operacionales (OT) se protegían mediante el modelo de aislamiento de Purdue (Purdue Enterprise Reference Architecture) y la separación de redes (Air-Gapping). Sin embargo, la necesidad de telemetría en tiempo real, mantenimiento remoto de proveedores y análisis predictivo en la nube erosionó estas fronteras. Los atacantes utilizan hoy modelos de IA capaces de analizar los avisos de seguridad (advisories) y el código binario de los parches recién publicados para generar exploits de ingeniería inversa de forma automatizada. Al mismo tiempo, motores de búsqueda de dispositivos conectados como Shodan y Censys integran agentes que rastrean controladores lógicos programables (PLCs), unidades terminales remotas (RTUs) y protocolos industriales no cifrados como Modbus TCP, DNP3 y Ethernet/IP. La convergencia de estas herramientas permite ataques de intrusión directa a la planta sin requerir interacción de usuarios.
«La noción tradicional de disponer de ventanas de mantenimiento de 30 a 60 días para parchear sistemas industriales ha quedado pulverizada. Los grupos cibercriminales y actores estatales despliegan agentes autónomos que sintetizan exploits funcionales y rastrean dispositivos SCADA expuestos en Internet en cuestión de horas. La convergencia IT/OT sin segmentación física o criptográfica es hoy el mayor talón de Aquiles de la infraestructura crítica.» — Directorio de Evaluación de Amenazas de la Agencia de Ciberseguridad de la Unión Europea (ENISA)
2. Análisis Financiero, FinOps (CapEx/OpEx) y Retorno de Inversión (ROI)
En el contexto corporativo de 2026, ningún proyecto de modernización tecnológica puede justificarse sin un modelo financiero sólido que garantice la eficiencia del capital invertido. En este marco, la disciplina de FinOps (Financial Operations) actúa como el engranaje fundamental entre las exigencias presupuestarias de la dirección financiera y el despliegue de infraestructura por parte de los equipos de ingeniería. La parada de una planta de generación eléctrica o de una refinería de petróleo provocada por un ciberataque industrial cuesta entre 200.000 y 1,5 millones de dólares por hora de inactividad, justificando plenamente la inversión en arquitecturas de aislamiento. Para sustentar una toma de decisiones responsable y de alto rendimiento, es indispensable ponderar cuatro vectores económicos clave:
- Racionalización de Costos de Cómputo e Inferencia: Bajo la mirada de FinOps y la continuidad de negocio, los incidentes en redes industriales tienen un costo desproporcionadamente mayor que los incidentes en redes de oficina (IT). En una corporación tradicional, un ataque de ransomware interrumpe facturación o correos; en una industria de procesos continuos, un apagado abrupto puede arruinar hornos siderúrgicos, derramar químicos o destruir turbinas de gas valoradas en millones de dólares. Invertir en segmentación mediante diodos de datos unidireccionales (Data Diodes) y micro-segmentación Zero Trust en el perímetro OT es la decisión financiera más rentable para blindar el balance de cualquier compañía energética o manufacturera.
- Disminución Drástica de la Deuda Técnica Oculta: Postergar la adopción de estas medidas correctivas y estándares de arquitectura genera sobrecostos operativos por retrabajo, mitigación de fallas en caliente y parches de emergencia que pueden devorar hasta un 35% del presupuesto anual del área de IT.
- Aceleración del Retorno de Inversión (Payback): La implementación planificada y metódica de estas soluciones permite recuperar la inversión inicial en plazos estimados de entre 3 y 6 meses, impulsada por mejoras directas en la productividad de los equipos, reducción de horas dedicadas a tareas manuales y eliminación de tiempos de inactividad de sistemas.
- Protección Patrimonial frente a Incidentes y Contingencias: El costo financiero de instrumentar salvaguardas y arquitecturas robustas es insignificante en comparación con las sanciones regulatorias, litigios contractuales y pérdidas directas de facturación provocadas por incidentes de seguridad o discontinuidades en servicios críticos.
La optimización metódica del gasto computacional permite convertir costos fijos rígidos en inversiones operativas directamente vinculadas con la generación verificable de valor de negocio.
3. Perspectiva Regional: Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
La repercusión de este acontecimiento global adquiere un cariz sumamente relevante al examinarse a la luz de las realidades productivas y macroeconómicas de la República Argentina y la región latinoamericana. En Argentina, donde la red de transporte eléctrico, los yacimientos de Vaca Muerta y los puertos agroexportadores de Rosario dependen de sistemas SCADA conectados, el informe de ENISA es un llamado de alerta urgente para los comités de seguridad nacional y privada. En un entorno de mercado que premia la agilidad, la creatividad técnica y el control minucioso de costos, surgen cuatro oportunidades estratégicas insoslayables:
- Alineación con la Realidad Productiva Nacional: Para la República Argentina, cuya estabilidad macroeconómica depende fuertemente de la exportación de granos a través de las terminales del Río Paraná y de la producción hidrocarburífera de Vaca Muerta, proteger los sistemas SCADA contra ataques automatizados es un imperativo de soberanía. Las empresas reguladas bajo la órbita de CAMMESA, ENARGAS y el ENRE deben acelerar planes de auditoría de ciberseguridad industrial, adoptando estándares internacionales como ISA/IEC 62443 para garantizar que la energía y los alimentos sigan fluyendo sin sobresaltos.
- Agilidad Adaptativa de las Pequeñas y Medianas Empresas: A diferencia de corporaciones multinacionales con procesos burocráticos lentos, las PyMEs argentinas cuentan con la ductilidad necesaria para asimilar estas tecnologías y metodologías en cuestión de semanas, transformando su velocidad de respuesta en una ventaja competitiva decisiva.
- Sinergia con Canales Transaccionales Locales: La articulación de estas arquitecturas con herramientas comerciales ampliamente adoptadas en el país —como WhatsApp Business API, pasarelas de pago digitales (transferencias inmediatas, interoperabilidad QR) y CRM integrados— potencia de forma inmediata las tasas de conversión y la lealtad de los clientes.
- Consolidación del Talento y Exportación de Servicios: La capacidad técnica sobradamente demostrada de los ingenieros y profesionales de software argentinos para resolver complejidades con presupuestos optimizados refuerza al sector de la economía del conocimiento como uno de los polos exportadores más dinámicos y prestigiosos de la región.
Aquellas organizaciones locales que implementen proactivamente estas capacidades no solo blindarán su operación en el ámbito doméstico, sino que abrirán canales directos para exportar servicios de alto valor agregado a escala global.
4. Hoja de Ruta y Checklist Técnico de Implementación en 5 Fases
- Fase 1: Mapeo y Aislamiento de Dispositivos OT Expuestos a Internet: Desconectar interfaces de administración web y enlaces directos no autorizados a la red pública.
- Fase 2: Segmentación Estricta IT/OT mediante Firewall Industrial: Restringir el tráfico cruzado únicamente a servidores intermediarios en zonas desmilitarizadas (DMZ).
- Fase 3: Implementación de Monitoreo Pasivo de Tráfico Industrial: Desplegar sondas que inspeccionen comandos Modbus y DNP3 sin interferir con la operación.
- Fase 4: Exigencia de Autenticación Robusta en Accesos Remotos: Requerir conexiones VPN con MFA y sesiones grabadas para el soporte de proveedores externos.
- Fase 5: Simulacros Periódicos de Respuesta a Incidentes en Planta: Entrenar a los ingenieros de planta y personal de IT en protocolos de aislamiento de emergencia.
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Fuentes & Referencias Verificadas
- Fuente oficial consultada: European Union Agency for Cybersecurity (ENISA) Threat Landscape 2026 Official Report (Edición y análisis de fecha 24 de Septiembre de 2026).
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor