ENISA y la Comisión Europea advierten sobre ciberataques dirigidos a la red eléctrica y estaciones de distribución
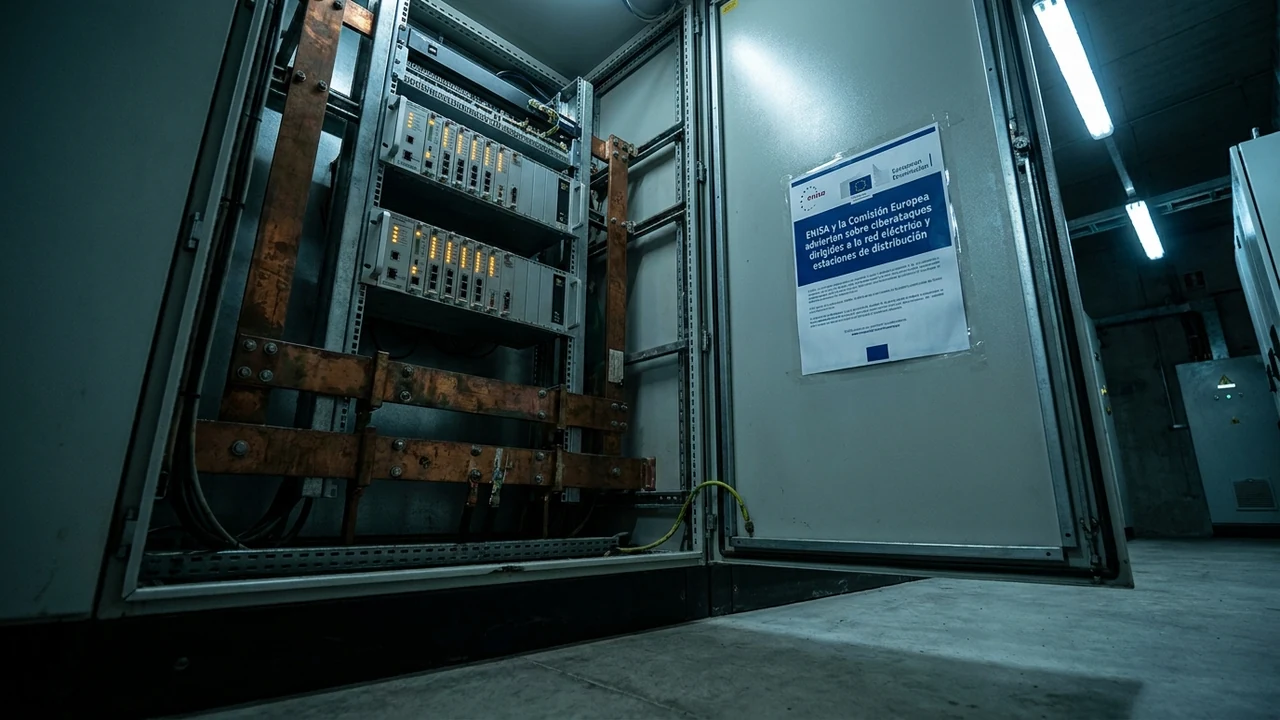
En el marco del 9° Foro de Ciberseguridad Energética celebrado en Bruselas, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) y la Dirección General de Energía de la Comisión Europea emitieron una advertencia conjunta de máxima prioridad operativa. El informe técnico documenta un incremento alarmante de campañas dirigidas contra operadores de sistemas de transmisión (TSO), subestaciones de distribución eléctrica y controladores lógicos programables (PLC). Estas intrusiones buscan posicionar cargas útiles destructivas capaces de provocar desconexiones en cascada y apagones prolongados en el tejido industrial comunitario. El equipo de ciberdefensa industrial de Siglo 21 Soluciones analiza los vectores de intrusión en tecnologías operativas (OT) y las directivas obligatorias impuestas por la directiva NIS2.
1. Anatomía y Contexto de la Noticia: La Guerra Silenciosa por el Control de los Transformadores
El sector energético europeo se encuentra en el epicentro de un enfrentamiento cibernético asimétrico. Los conflictos geopolíticos recientes y la creciente digitalización de las redes de distribución inteligente (Smart Grids) han expandido exponencialmente la superficie de ataque disponible para grupos patrocinados por estados y operadores de sabotaje industrial. Durante las sesiones del 9° Foro de Ciberseguridad Energética, ENISA reveló que solo en los primeros nueve meses de 2026 se registraron más de 180 incidentes de sondeo avanzado y acceso no autorizado a pasarelas de telemetría de alta tensión en once países del bloque continental.
A diferencia de los ataques tradicionales de ransomware corporativo orientados al robo y cifrado de bases de datos administrativas, las incursiones detectadas en el sector energético persiguen un objetivo estrictamente desestabilizador: persistir de forma invisible dentro de las redes de tecnología operativa (OT) para manipular secuencias de conmutación en interruptores automáticos y relés de protección electromecánica.
La Comisión Europea subrayó que la interconexión física de la red eléctrica continental (ENTSO-E) implica que una desestabilización inducida por software en una subestación de un Estado miembro puede propagar oscilaciones de frecuencia destructivas a través de fronteras nacionales, amenazando la continuidad de suministro en hospitales, plantas de agua y sistemas de transporte ferroviario de toda Europa.
"La resiliencia de nuestro sistema eléctrico ya no se mide únicamente por la capacidad de generación de megavatios o la robustez del tendido de cables de alta tensión, sino por la integridad criptográfica de cada comando enviado a través de los protocolos industriales. Si permitimos que actores hostiles vulneren la cadena de mando de nuestras subestaciones, el costo de recuperación no se contará en dinero, sino en semanas de colapso de servicios esenciales."
2. Arquitectura Técnica de las Amenazas a Redes de Tecnología Operativa (OT/ICS)
Los análisis forenses compartidos por ENISA detallan una sofisticada cadena de compromiso diseñada para sortear las zonas de seguridad del estándar IEC 62443:
- Infiltración a través de Redes IT Corporativas Convergentes: Los atacantes obtienen acceso inicial explotando vulnerabilidades en sistemas de acceso remoto de terceros o portales VPN de proveedores de mantenimiento. Una vez dentro de la red corporativa, realizan movimiento lateral cruzando la DMZ industrial hacia las estaciones de ingeniería (Nivel 2 y 3 del modelo Purdue).
- Explotación y Manipulación de Protocolos Industriales No Cifrados: Aprovechan la ausencia de autenticación nativa en protocolos heredados como IEC 60870-5-104, DNP3 y Modbus TCP. Mediante ataques de inyección de paquetes (Man-in-the-Middle) simulan comandos de operador que ordenan el disparo erróneo de disyuntores de subestación.
- Modificación Maliciosa de Firmware en Relés de Protección: Se identificaron artefactos de malware diseñados para sobrescribir la lógica de control en relés digitales (IED - Intelligent Electronic Devices). Esto anula las protecciones contra sobrecorriente, lo que podría ocasionar explosiones físicas en transformadores de potencia de difícil reposición.
- Evasión de Telemetría SCADA mediante Falsificación de Datos: El malware implementa técnicas de "looping" en los sensores de telemetría, enviando lecturas normales a las pantallas de los operadores de la sala de control mientras los actuadores físicos son manipulados a parámetros críticos sin disparar alarmas inmediatas.
Comparativa de Seguridad: Tecnologías IT vs. Redes de Control OT
La coexistencia entre entornos de tecnologías de la información y tecnología operativa impone retos de gobernanza diferenciados:
- Prioridad de Tríada de Seguridad: Mientras que en IT prima la Confidencialidad, en OT la Disponibilidad y la Integridad física de los procesos son innegociables.
- Tiempos de Respuesta: Los relés de protección eléctrica demandan tiempos de conmutación inferiores a 4 milisegundos (protocolo GOOSE según IEC 61850), lo que impide la incorporación de inspecciones profundas de paquetes lentas sin hardware acelerado.
- Ciclos de Vida: Equipos de control industrial operan durante 20 a 30 años sin paradas programadas, imposibilitando la aplicación de parches mensuales comunes en servidores de propósito general.
3. Análisis Financiero, FinOps y Retorno de Inversión (ROI) en Ciberdefensa Industrial
El cumplimiento obligatorio de las directivas NIS2 y las recomendaciones de ENISA reconfigura el presupuesto de ciberseguridad en las empresas distribuidoras y generadoras:
- Costo de Interrupción Operativa vs. Inversión en Detección: Un apagón regional de 12 horas en un nodo industrial genera pérdidas económicas estimadas en más de 350 millones de euros en indemnizaciones civiles, daños a equipos de manufactura y multas regulatorias. Frente a este riesgo, la implementación de sensores pasivos de red OT representa un gasto menor al 0,5% del valor en riesgo.
- CapEx en Microsegmentación y Diodos de Datos Unidireccionales: El despliegue de pasarelas de hardware unidireccionales (Data Diodes) entre la red de planta y la nube analítica requiere inversiones de capital justificables mediante la eliminación definitiva de vectores de comando remoto no autorizados.
- Evitación de Sanciones Administrativas Severas: La directiva NIS2 contempla penalizaciones de hasta 10 millones de euros o el 2% de la facturación global para entidades esenciales que no implementen controles de acceso multifactorial y gestión rigurosa de vulnerabilidades en sus sistemas de control.
4. Impacto, Oportunidades y Desafíos para Argentina y América Latina
La advertencia europea reviste un valor de alerta temprana crítico para los operadores del Mercado Eléctrico Mayorista (MEM) y cooperativas de distribución en Argentina y el Cono Sur:
- Vulnerabilidad de Subestaciones Regionales en el Sistema Interconectado Nacional (SADI): Numerosas estaciones transformadoras en provincias argentinas dependen de enlaces de radiofrecuencia o enlaces satelitales con cifrado débil o interfaces web expuestas, constituyendo blancos directos para grupos criminales internacionales.
- Urgencia de Modernización en Cooperativas de Servicios Públicos: Las cooperativas eléctricas en Entre Ríos, Córdoba y Buenos Aires operan redes mixtas donde convergen medidores inteligentes nuevos con concentradores de datos obsoletos, exigiendo auditorías de configuración urgentes.
- Oportunidad de Liderazgo en Consultoría Especializada en IEC 62443: Crece la demanda de profesionales locales capacitados en ciberseguridad industrial capaces de auditar parques solares y eólicos que inyectan energía a la red mediante inversores fotovoltaicos conectados a Internet.
5. Hoja de Ruta Técnica y Recomendaciones de Implementación en 4 Pasos
Para proteger infraestructuras eléctricas y plantas industriales contra intrusiones en tecnología operativa, se recomienda ejecutar el siguiente plan de acción:
- Aislamiento Estricto y Microsegmentación (Modelo Purdue): Separar tajantemente las redes corporativas IT de las redes de control OT mediante firewalls de inspección profunda con soporte nativo de protocolos industriales (IEC 60870, Modbus, DNP3) y DMZ intermedias blindadas.
- Monitoreo Pasivo y Detección de Anomalías de Comportamiento: Desplegar sondas de escucha pasiva en los puertos espejo (SPAN) de conmutadores industriales para detectar anomalías de tráfico y nuevos dispositivos sin alterar la latencia de las comunicaciones críticas.
- Gestión Robusta de Accesos de Terceros y Autenticación FIDO2: Prohibir el acceso directo por escritorio remoto (RDP) o TeamViewer a estaciones de ingeniería, exigiendo túneles VPN dedicados con autenticación resistente al phishing y grabación de sesiones privilegiadas.
- Simulacros de Recuperación sin Conexión (Black-Start Drills): Diseñar y ejecutar protocolos de arranque de sistemas aislados que contemplen la reprogramación limpia de autómatas programables a partir de respaldos fuera de línea (air-gapped) verificados criptográficamente.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor