Empresas aceleran adopción de llaves físicas FIDO2 para erradicar vulnerabilidades de autenticación basadas en SMS
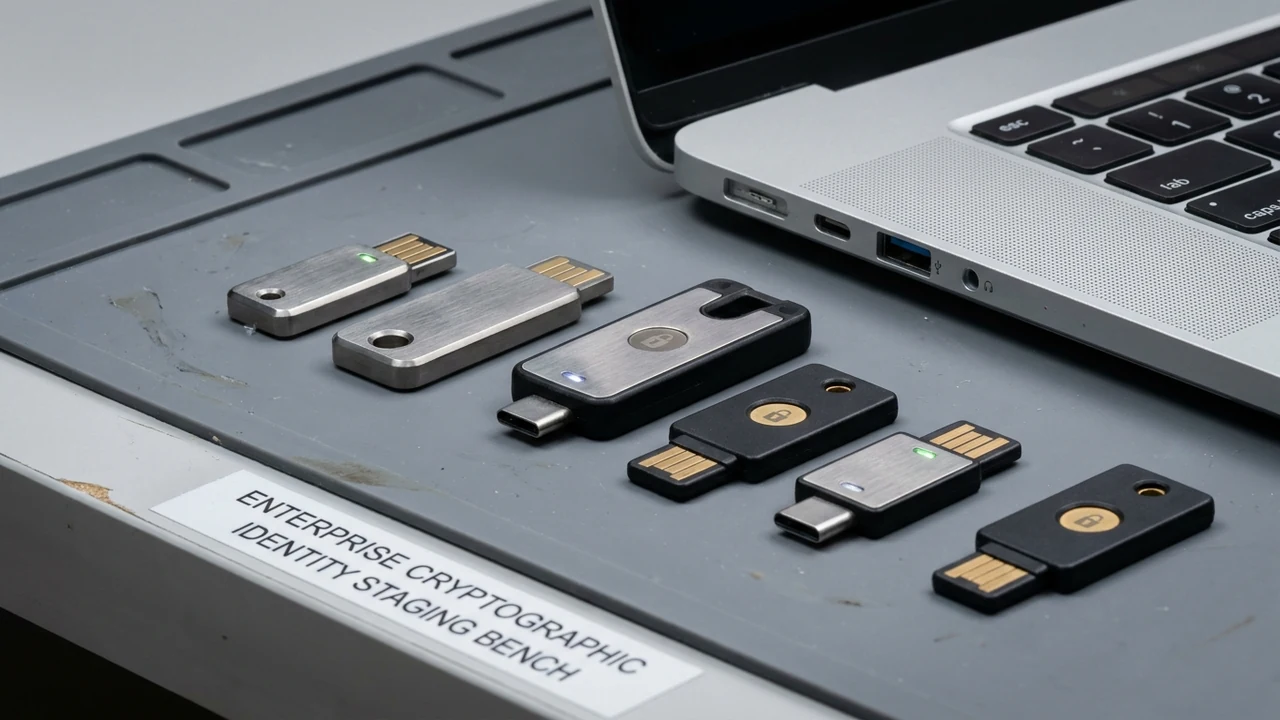
La FIDO Alliance y el Instituto Nacional de Estándares y Tecnología de los Estados Unidos (NIST) han publicado nuevos balances estratégicos que confirman una aceleración sin precedentes en el abandono corporativo de la autenticación basada en mensajes de texto SMS y códigos temporales OTP en favor de llaves físicas de hardware basadas en el estándar FIDO2 / WebAuthn. La proliferación incontrolable de ataques de duplicación de tarjetas SIM (SIM swapping), ingeniería social sobre operadores de telecomunicaciones y portales de phishing inverso automatizados ha transformado a las contraseñas de un solo uso por telefonía móvil en un vector de vulnerabilidad inaceptable, impulsando a entidades financieras y corporaciones globales a consagrar el uso de tokens criptográficos por hardware como el único estándar admisible para identidades privilegiadas, según reflejan los informes de adopción de la FIDO Alliance y las directrices de identidad digital de NIST Special Publication 800-63B.
1. Anatomía y contexto de la noticia: El colapso definitivo de la seguridad por telefonía móvil
Durante más de quince años, la entrega de códigos numéricos de verificación vía mensajes de texto SMS fue considerada el compromiso idóneo entre facilidad de uso y fortalecimiento de la autenticación. Sin embargo, las redes de telecomunicaciones públicas nunca fueron concebidas como canales criptográficamente seguros. Diseñadas sobre protocolos heredados como el Sistema de Señalización N.º 7 (SS7), las redes de telefonía móvil carecen de cifrado de extremo a extremo y presentan vulnerabilidades estructurales que permiten la interceptación de mensajes en tránsito por parte de actores hostiles o agencias gubernamentales.
A esta deficiencia arquitectónica se suma la vulnerabilidad del factor humano en las empresas de telecomunicaciones: a través de técnicas de SIM Swapping, los ciberdelincuentes sobornan o engañan a empleados de atención al cliente de compañías celulares para transferir el número telefónico de una víctima a una tarjeta SIM en posesión del atacante. En cuestión de minutos, todas las llamadas y mensajes SMS —incluyendo los códigos de recuperación de contraseñas bancarias, cuentas de correo y plataformas de nube— son recibidos directamente por los intrusos, eludiendo cualquier barrera defensiva.
Frente a esta debacle, las corporaciones más expuestas del planeta están completando una transición masiva hacia el estándar abierto FIDO2 (Fast Identity Online) y su especificación asociada WebAuthn. Las llaves físicas de hardware (como las reconocidas líneas YubiKey, Nitrokey o tokens Titan) sustituyen los códigos compartidos por un desafío criptográfico de clave pública y privada vinculado indisolublemente al dominio web específico que solicita el acceso, haciendo matemáticamente imposible el phishing tradicional.
"El uso de SMS como factor de autenticación ya no puede ser clasificado como una medida de seguridad aceptable en el panorama corporativo moderno; es una invitación formal a la interceptación y al SIM swapping. La migración hacia hardware FIDO2 no es una preferencia tecnológica optativa, sino el único mecanismo de autenticación disponible hoy que es intrínsecamente inmune a los ataques de hombre en el medio y al phishing masivo."
2. Arquitectura técnica profunda: Criptografía asimétrica y vinculación de origen en WebAuthn
El estándar FIDO2 revoluciona el paradigma de la identidad digital al eliminar la transmisión de secretos compartidos a través de la red, fundamentándose en principios criptográficos rigurosos:
- Generación de Par de Claves Asimétricas por Origen (Origin Binding): Al registrar una llave FIDO2 en un servicio web, el microcontrolador de seguridad (Secure Element) de la llave genera un par de claves asimétricas único (típicamente utilizando curvas elípticas Ed25519 o P-256). La clave pública es enviada al servidor de identidad corporativo junto con un identificador de credencial, mientras que la clave privada nunca abandona el silicio protegido del hardware.
- Inmunidad Estructural contra Phishing y Proxies Inversos (AitM): Durante el inicio de sesión, el navegador envía a la llave física un desafío criptográfico acompañado del nombre de dominio canónico verificado por TLS (el Relying Party ID). La llave física firma el desafío combinándolo con el origen. Si el usuario cae en un sitio de phishing falso (ej.
login.micros0ft.comen lugar delogin.microsoft.com), la llave firma el dominio falso; el servidor legítimo detecta la discrepancia en la firma y rechaza la conexión al instante, neutralizando completamente ataques basados en Evilginx o proxies inversos. - Presencia de Usuario y Biometría Local (User Presence & Verification): Para completar la firma criptográfica, la llave FIDO2 exige una acción física obligatoria: el toque dactilar en un sensor capacitivo (prueba de presencia) o la validación de la huella biométrica local mediante un sensor integrado en el dispositivo. Este proceso se ejecuta íntegramente dentro del hardware seguro, sin enviar datos biométricos al servidor web.
- Resistencia contra Ataques de Hardware y Extracción Física: Los chips seguros que conforman las llaves FIDO2 cuentan con certificación FIPS 140-3 Nivel 3 y protección contra manipulación física (anti-tamper), protegiendo las llaves privadas contra ataques de canal lateral (side-channel analysis), análisis diferencial de potencia y lectura óptica por microscopía electrónica.
3. Análisis financiero y FinOps cuantitativo: Costo de llaves físicas vs. reducción de costos de soporte y brechas
Aunque la adquisición de hardware físico representa un desembolso inicial de capital (CapEx), el análisis cuantitativo de retorno demuestra un ahorro sustancial en costos operativos recurrentes (OpEx):
- Inversión Inicial en Adquisición de Llaves Físicas: Equipar a una plantilla corporativa con llaves de hardware FIDO2 de alta gama oscila entre USD 45 y USD 75 por unidad, recomendándose habitualmente la entrega de dos dispositivos por colaborador (una llave primaria de uso diario y una llave de respaldo almacenada de forma segura).
- Eliminación de Costos Recurrentes de Telefonía y Pasarelas SMS: En organizaciones con miles de empleados y clientes, el envío masivo de mensajes SMS para autenticación genera costos recurrentes de entre USD 0,03 y USD 0,08 por mensaje. Para una empresa con 5.000 usuarios que inician sesión varias veces al día, la factura telefónica anual de autenticación supera habitualmente los USD 180.000 anuales, gasto que se reduce a cero tras implementar FIDO2.
- Drástica Reducción en Tickets de Soporte por Restablecimiento de Claves: Las estadísticas de Gartner indican que entre el 30% y el 40% de las solicitudes a la mesa de ayuda corresponden a contraseñas olvidadas o problemas con códigos SMS no recibidos, con un costo promedio de USD 70 por ticket gestionado. Al migrar a esquemas sin contraseña (passwordless) con FIDO2, los incidentes de soporte de identidad se desploman más de un 85%, amortizando el costo del hardware en menos de 9 meses.
4. Implicancias y oportunidades para empresas y PyMEs de Argentina y América Latina
En el cono sur y el mercado latinoamericano, la proliferación del fraude bancario y el compromiso de billeteras digitales mediante clonación de SIM cards y robo de teléfonos celulares ha alcanzado niveles epidémicos. Las denuncias judiciales por transferencias no autorizadas y vaciamiento de cuentas comerciales a raíz de la interceptación de SMS de recuperación han saturado los tribunales de la región.
A pesar de la contundente evidencia de inseguridad, muchas PyMEs e instituciones financieras locales continúan dependiendo de SMS debido a la inercia cultural y al temor de complejizar la experiencia del usuario final. Sin embargo, la reciente interoperabilidad de Passkeys (credenciales FIDO sincronizadas en teléfonos móviles y gestores de contraseñas) facilita una vía de adopción híbrida y de bajísima fricción para el público masivo, reservando las llaves físicas de hardware para administradores de sistemas, personal contable y directores de empresa.
Para las compañías tecnológicas y consultoras de desarrollo de software en Argentina, la integración de la API WebAuthn en aplicaciones comerciales propias representa una ventaja competitiva diferencial para comercializar productos en mercados internacionales que exigen cumplimiento con normativas de ciberseguridad estrictas como NIS2 en Europa o el estándar PCI DSS v4.0.
5. Hoja de ruta técnica: Checklist de implementación en 4 pasos
- Inventario de Cuentas Privilegiadas y Eliminación de SMS (Paso 1): Auditar de forma exhaustiva los métodos de autenticación habilitados en el proveedor de identidad corporativo (Microsoft Entra ID, Okta, Google Cloud), deshabilitando de manera inmediata la recepción de códigos SMS y llamadas de voz como métodos válidos de MFA para usuarios administradores.
- Adquisición y Aprovisionamiento Seguro de Llaves de Hardware (Paso 2): Adquirir llaves FIDO2 con conectividad dual (USB-C y NFC) certificadas FIPS, implementando un proceso formal de aprovisionamiento y enrolamiento seguro de credenciales con entrega de una llave primaria y una llave de contingencia por usuario crítico.
- Configuración de Políticas de Acceso Condicional Resistente al Phishing (Paso 3): Crear políticas de Acceso Condicional que exijan de forma mandatoria la satisfacción de una credencial resistente al phishing (Phishing-Resistant MFA Strength) para el acceso a consolas de administración cloud, repositorios de código fuente y sistemas ERP financieros.
- Despliegue de Passkeys para Clientes y Asesoramiento Integral (Paso 4): Habilitar el soporte de Passkeys basadas en WebAuthn en las aplicaciones web y portales de clientes de la compañía, colaborando con los especialistas de arquitectura Zero Trust de Siglo 21 Soluciones para ejecutar una transición segura, sin contraseñas y totalmente blindada contra amenazas modernas.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor