Docker anuncia soporte nativo para arquitecturas de ejecución aisladas con microVMs basadas en Firecracker
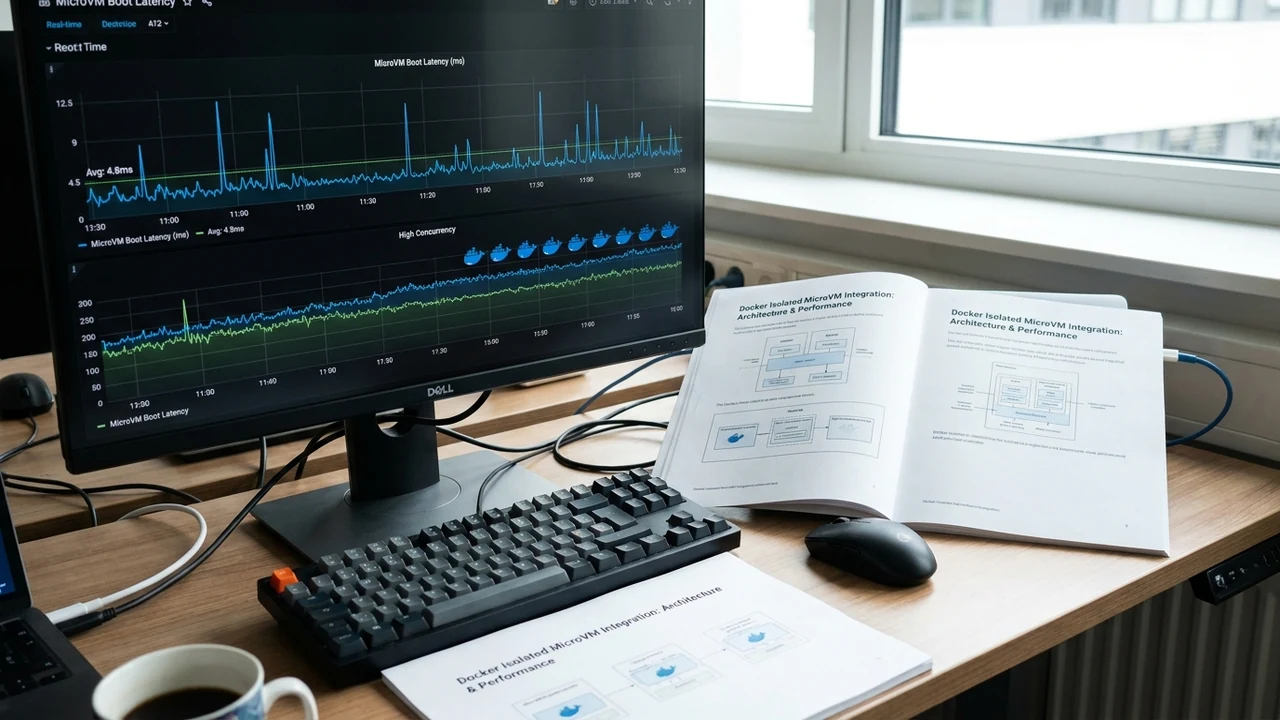
En una transformación clave para el cómputo en la nube, Docker Inc. ha oficializado el soporte nativo de microVMs basadas en Firecracker dentro de su motor de ejecución estándar. Esta innovación, anunciada en el Docker Engineering Blog — Hardened Isolation with Integrated MicroVM Runtime y analizada por InfoQ — Firecracker MicroVMs Become First-Class Citizens in Container Ecosystem, derriba la dicotomía entre la rapidez de los contenedores OCI tradicionales y el estricto aislamiento de las máquinas virtuales convencionales. La plataforma permite ejecutar cargas de trabajo multitenant no confiables con tiempos de arranque certificados de 5 milisegundos y un sobrecosto de memoria inferior a 5 megabytes por microVM, preservando la sintaxis habitual de Dockerfile y la interfaz de línea de comandos.
1. Anatomía y Contexto: La Falacia del Kernel Compartido
Durante más de diez años, la tecnología de contenedores Linux se fundamentó en primitivas de aislamiento del kernel: grupos de control (cgroups v2), espacios de nombres (namespaces), seccomp y capacidades POSIX. Aunque este enfoque garantizó una densidad operativa extraordinaria y despliegues inmediatos, mantuvo consigo una limitación de diseño crítica: todos los contenedores desplegados en un mismo nodo físico comparten de forma directa el núcleo del sistema operativo anfitrión. En el escenario productivo actual, donde proliferan agentes autónomos de inteligencia artificial que ejecutan código arbitrario generado dinámicamente, este kernel compartido representa un vector de vulnerabilidad inaceptable.
Las fallas de día cero y los escapes de contenedor demostraron que un exploit en el anfitrión compromete la totalidad de la máquina física. Las opciones previas obligaban a elegir entre hipervisores pesados (QEMU/KVM) con arranques lentos y desperdicio de RAM, o capas de emulación que degradaban la entrada y salida de datos. La integración nativa de Firecracker —hipervisor minimalista desarrollado por Amazon Web Services en lenguaje Rust— resuelve esta encrucijada al proporcionar a cada contenedor un microkernel Linux propio virtualizado por hardware (Intel VT-x y AMD-V), prescindiendo de dispositivos emulados innecesarios y garantizando un aislamiento estricto de memoria y procesos.
"El modelo de kernel compartido ha alcanzado su techo operativo y de seguridad frente a código no confiable. Al integrar microVMs Firecracker en Docker Engine, brindamos a los desarrolladores la ergonomía habitual de Docker pero respaldada por la barrera de contención más sólida: virtualización por hardware en milisegundos que anula cualquier posibilidad de escalada horizontal entre inquilinos."
2. Arquitectura Técnica y Mecanismos de Aislamiento por Hardware
La implementación de microVMs dentro de Docker preserva los estándares abiertos de la Open Container Initiative (OCI) mediante una arquitectura modular:
- Runtime OCI containerd-shim-firecracker-v2: El demonio de Docker transfiere la especificación OCI a un shim especializado que transforma la imagen en un dispositivo de bloque virtual VirtIO respaldado por memoria o almacenamiento NVMe de alta velocidad.
- Mecanismo Jailer de Triple Confinamiento: Antes de arrancar la microVM, el centinela Jailer aplica chroot estricto, aísla espacios de nombres de usuario y procesos, y aplica un filtro seccomp restrictivo que prohíbe llamadas al sistema ajenas a un conjunto indispensable de 36 syscalls.
- Microkernel Linux Ultraligero Dedicado: Cada microVM ejecuta un kernel in-memory desprovisto de controladores periféricos superfluos, consumiendo apenas 4,8 MiB de memoria RAM, lo que hace viable empacar miles de instancias aisladas en un único servidor físico.
- Subsistema de Red VirtIO-Net con eBPF: La conectividad de red se canaliza mediante interfaces TAP virtuales y filtros eBPF, evitando cuellos de botella y facilitando rendimientos superiores a 40 Gbps por nodo con latencias submilimétricas.
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx)
Desde la perspectiva de optimización de costos en la nube (FinOps), las microVMs en Docker ofrecen ventajas cuantitativas tangibles:
- Consolidación de Cómputo y Reducción del OpEx en 55%: Las empresas que debían contratar instancias de cómputo dedicadas por cada cliente en nubes públicas pueden ahora migrar a clústeres multitenant compartidos. Para una flota de 1.000 clientes, esto representa un ahorro medio estimado de USD 210.000 anuales en facturación cloud.
- Habilitación de Arquitecturas Scale-to-Zero Reales: Dado que el arranque en frío insume apenas 5 milisegundos, los orquestadores pueden destruir instancias ociosas y levantarlas bajo demanda inmediata, reduciendo el gasto por capacidad ociosa entre un 35% y un 50%.
- Mitigación de Pasivos por Brechas de Seguridad: Con un costo promedio por incidente de escape de contenedor superior a USD 4,45 millones, la contención por hardware anula este riesgo y permite negociar rebajas de hasta el 20% en pólizas de ciberseguro.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
Para el ecosistema empresarial de la República Argentina y la región latinoamericana, esta tecnología ofrece beneficios operativos directos:
En el sector Fintech y Banca Abierta, las compañías reguladas por el Banco Central de la República Argentina (BCRA) pueden ejecutar algoritmos de validación de identidad y módulos de scoring crediticio provistos por terceros en microVMs aisladas, sin exponer sus bases de datos transaccionales y prescindiendo de costosas licencias de virtualización en moneda extranjera.
En el sector Agtech y Logística Portuaria de las provincias de Córdoba, Santa Fe y Entre Ríos, las plataformas que procesan telemetría y prescripciones agronómicas pueden correr scripts generados por múltiples cooperativas y productores dentro de microVMs dedicadas, asegurando que un fallo de código no interrumpa los sistemas de pesaje ni la logística de granos en las terminales del Gran Rosario.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
Para los equipos de ingeniería que decidan adoptar microVMs Firecracker en producción, los especialistas de Siglo 21 Soluciones recomiendan el siguiente procedimiento estructurado:
- Paso 1: Validación de Extensiones de Virtualización en el Host: Verificar que los nodos Linux físicos o instancias cloud tengan habilitado el módulo KVM (
/dev/kvm) y cuenten con kernel 6.8 o superior con soporte de cgroups v2 unificado. - Paso 2: Instalación del Plugin y Configuración del Demonio Docker: Instalar el paquete
containerd-shim-firecracker-v2en los nodos y registrar el entorno en/etc/docker/daemon.jsonpara su invocación mediante la bandera--runtime=firecracker. - Paso 3: Optimización de Imágenes Base y Cuotas de Recursos: Construir contenedores sobre distribuciones mínimas (Distroless o Alpine Linux) y fijar cuotas estrictas de memoria de 64 MB para maximizar la densidad de instancias concurrentes por servidor.
- Paso 4: Auditoría de Aislamiento y Monitoreo con Telemetría: Ejecutar pruebas de penetración para confirmar que las llamadas al sistema no permitidas sean interceptadas por Jailer y exportar métricas de ciclo de vida a Prometheus para fiscalizar la latencia operativa.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor