Comité de Ciberseguridad Bancaria refuerza alertas ante técnicas avanzadas de fraude en banca móvil
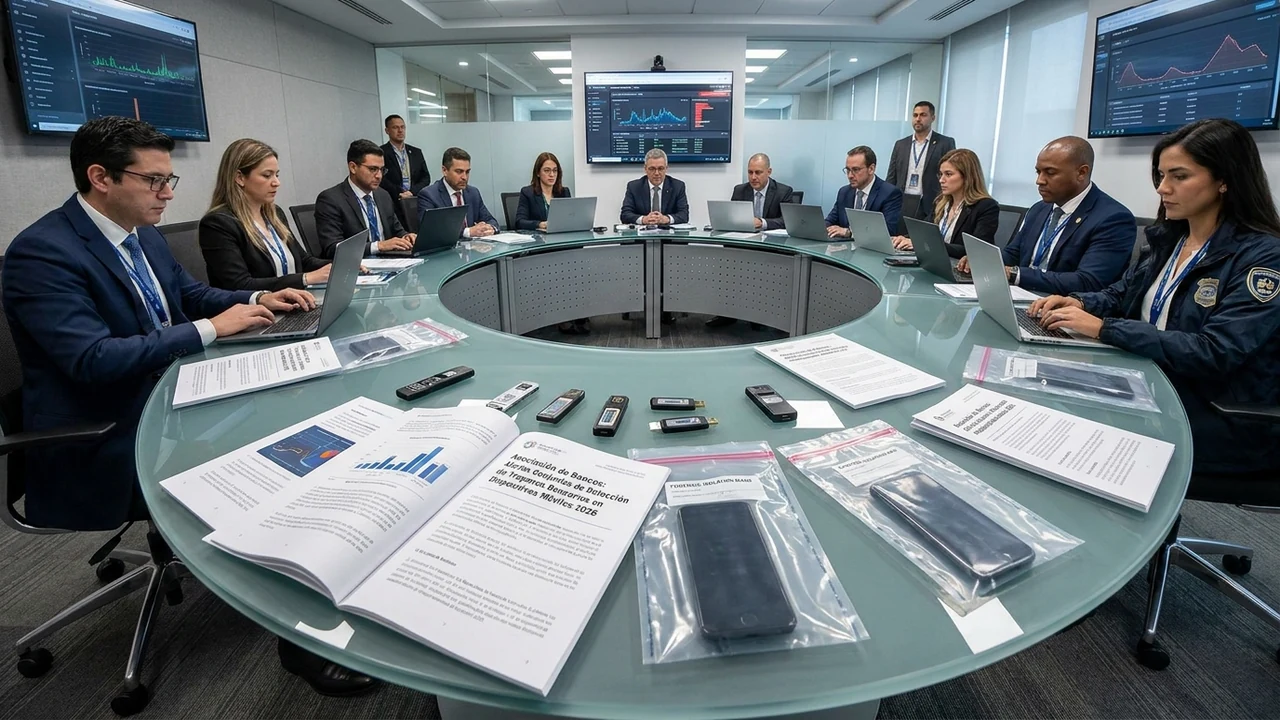
En una reunión extraordinaria convocada ante el recrudecimiento de maniobras extorsivas y suplantaciones de identidad sobre billeteras virtuales y aplicaciones bancarias, el Comité de Ciberseguridad Bancaria —en estrecha coordinación con las directivas del Centro Nacional de Ciberseguridad (CNC) y los lineamientos de la Agencia de Ciberseguridad de la Nación— emitió una serie de alertas técnicas preventivas urgentes. La advertencia advierte a todo el ecosistema financiero argentino sobre la propagación de una nueva generación de troyanos bancarios móviles para Android, técnicas de bypass biométrico asistidas por deepfakes en tiempo real y ataques de hijacking de sesiones SIM Swap automatizados que han permitido vaciar cuentas y transferir fondos hacia exchanges de criptomonedas en cuestión de segundos.
1. Anatomía y Contexto: La Industrialización del Cibercrimen Financiero en Argentina
El sistema de pagos de Argentina se sitúa entre los más digitalizados y ágiles de América Latina. Con más de 35 millones de usuarios interactuando a diario mediante aplicaciones de home banking, plataformas de transferencias inmediatas y billeteras digitales interoperables que procesan miles de millones de transacciones por mes, el vector de ataque se ha concentrado casi exclusivamente en el eslabón móvil del usuario. La conveniencia de las operaciones en tiempo real (instant payments) se ha convertido, paradójicamente, en el mayor desafío para los equipos de prevención de fraude: una vez que los fondos son extraídos de una cuenta legítima, son pulverizados en segundos a través de cadenas de cuentas "mula" o convertidos a stablecoins (USDT), haciendo casi imposible su rastreo judicial o recuperación bancaria.
Las modalidades delictivas han experimentado una mutación técnica cualitativa. Las tradicionales estafas telefónicas de ingeniería social, donde un falso operador solicitaba claves bancarias verbalmente, han sido reemplazadas por una industria delictiva altamente tecnificada que utiliza kits de desarrollo de software (SDKs) maliciosos, páginas web clonadas con posicionamiento patrocinado en motores de búsqueda y troyanos de acceso remoto móvil (mRATs) distribuidos a través de tiendas no oficiales o mediante técnicas de smishing y WhatsApp impersonando a entidades de soporte técnico o recaudadoras fiscales.
El Comité de Ciberseguridad Bancaria ha reconocido que la autenticación biométrica facial simple —implementada de forma masiva en las aplicaciones móviles para onboarding y validación de transferencias de alto monto— ha comenzado a ser eludida por organizaciones delictivas que emplean modelos generativos de rostros en tiempo real proyectados a través de cámaras virtuales en dispositivos emulados. Esta realidad ha forzado a los bancos a implementar de inmediato una defensa en profundidad que combine telemetría de dispositivo, biometría del comportamiento y análisis de grafos de transacciones en tiempo real.
"El cibercrimen financiero contemporáneo no ataca las bóvedas de los bancos; ataca el dispositivo de bolsillo del usuario y la confianza de las personas. La banca móvil debe evolucionar desde modelos de seguridad estáticos basados en contraseñas y selfies hacia una arquitectura dinámica de confianza cero móvil, capaz de detectar si una aplicación bancaria está operando bajo la supervisión encubierta de un software de control remoto o si una transacción contradice el patrón cinético y contextual histórico del titular."
2. Arquitectura Técnica de los Fraudes Móviles: mRATs, Accesibilidad y Deepfakes
Los análisis de laboratorio de seguridad informática han desglosado con precisión quirúrgica los mecanismos que emplean los atacantes para burlar la seguridad de las aplicaciones bancarias:
- Abuso de los Servicios de Accesibilidad en Android (A11y Exploits): Familias de troyanos bancarios como BrasDex, Chameleon y variantes autóctonas solicitan al usuario permisos de accesibilidad bajo el pretexto de optimizar la batería o actualizar un reproductor de video. Una vez concedidos, el malware puede leer los contenidos de la pantalla (Screen Scraping), interceptar toques del teclado, desbloquear la pantalla en segundo plano y ejecutar transferencias bancarias automatizadas (Automated Transfer System - ATS) sin intervención visual del usuario.
- Bypass de Reconocimiento Facial mediante Deepfakes e Inyección de Cámara: Mediante software modificado en emuladores o teléfonos rooteados, los cibercriminales interceptan la llamada a la cámara del dispositivo y alimentan el SDK de biometría con videos sintéticos generados con IA que parpadean, giran la cabeza y sonríen a pedido del desafío de prueba de vida (liveness test).
- Ataques de Superposición de Pantalla (Overlay Attacks): Cuando el usuario abre su aplicación de banca legítima, el troyano detecta el evento del sistema operativo y proyecta instantáneamente una pantalla falsa idéntica a la del banco. Las credenciales ingresadas son capturadas y transmitidas a un servidor de comando y control (C2) alojado en la dark web.
- SIM Swapping Automatizado y Desvío de Notificaciones Push: Grupos delictivos sobornan a empleados de empresas telefónicas o vulneran sus portales de atención para duplicar la tarjeta SIM del usuario. Con el control de la línea, interceptan llamadas de confirmación, códigos SMS y resetean las contraseñas de las aplicaciones bancarias.
3. Análisis Financiero y FinOps: El Costo Operativo y Judicial del Fraude Digital
Para el sistema financiero, el fraude digital ya no es un mero costo de pérdidas por incobrables, sino un factor que erosiona directamente la rentabilidad del negocio:
- Pérdidas Directas por Reintegros y Demandas Judiciales: La jurisprudencia argentina ha sentado precedentes firmes responsabilizando a las entidades financieras por fallas en sus deberes de seguridad preventiva (bajo la Ley de Defensa del Consumidor 24.240). Los bancos han tenido que restituir sumas multimillonarias e indemnizar por daños morales a clientes víctimas de créditos preaprobados solicitados por cibercriminales, superando los USD 18 millones anuales en contingencias judiciales acumuladas en el sector.
- Costo de Falsos Positivos y Fricción en el Onboarding: El bloqueo erróneo de transacciones legítimas por sistemas de reglas antifraude rígidos genera un abandono del 12% en operaciones comerciales y satura los canales de atención al cliente telefónico, donde el costo por llamada atendida promedia entre USD 3,50 y USD 6,00.
- Inversión en Tecnologías de Inteligencia Antifraude (ROI): La implementación de plataformas de detección de fraude basadas en Machine Learning y biometría del comportamiento (como BioCatch o ThreatFabric) demanda inversiones de CapEx/OpEx que promedian entre USD 150.000 y USD 400.000 anuales, pero ofrecen un retorno de inversión (ROI) comprobado superior al 320% al reducir los incidentes de fraude exitoso en más del 85%.
4. Implicancias y Oportunidades para Empresas, Fintechs y PyMEs de Argentina
La alerta del Comité de Ciberseguridad Bancaria trasciende a los grandes bancos tradicionales e impacta de lleno en todo el ecosistema de billeteras digitales, procesadores de pago y empresas de retail que administran cuentas corrientes o líneas de financiamiento comercial. Las PyMEs que gestionan cobros y pagos diarios a través de aplicaciones móviles corren un riesgo mayúsculo: un solo celular corporativo infectado con un troyano bancario puede resultar en el vaciamiento completo de las cuentas operativas de la compañía destinadas al pago de nóminas salariales y proveedores.
Por otra parte, esta crisis representa un motor de crecimiento para las firmas locales de desarrollo y ciberseguridad. Existe una demanda insatisfecha de soluciones de blindaje de aplicaciones (App Hardening / RASP - Runtime Application Self-Protection) adaptadas al marco regulatorio del BCRA, capaces de operar con bajo consumo de datos y alta compatibilidad en la amplia gama de teléfonos móviles de gama media y baja que predomina en el mercado argentino.
5. Hoja de Ruta Técnica: Blindaje de Canales Móviles en 4 Pasos
Para neutralizar la amenaza de los nuevos troyanos y fraudes móviles, el equipo de ciberseguridad de Siglo 21 Soluciones aconseja a entidades financieras y empresas aplicar el siguiente marco defensivo:
- Integración de Protección en Tiempo de Ejecución (RASP): Incorporar en el código nativo de la aplicación bancaria librerías RASP que detecten de inmediato la presencia de root/jailbreak, ganchos de depuración (Frida, Xposed), emuladores, permisos de accesibilidad sospechosos y teclados virtuales no oficiales, bloqueando la ejecución si se detecta un entorno manipulado.
- Biometría del Comportamiento y Análisis Cinético: Implementar modelos de detección continua que analicen la forma en que el usuario sostiene el teléfono, la velocidad y ángulo de tecleo, y la trayectoria del puntero o dedo sobre la pantalla táctil. Estos patrones son imposibles de replicar por scripts automáticos o estafadores remotos que operan la aplicación mediante TeamViewer o AnyDesk.
- Validación Biométrica Facial con Prueba de Vida Pasiva 3D: Actualizar los motores de reconocimiento facial migrando a proveedores certificados bajo estándar iBeta Nivel 2 (ISO 30107-3), capaces de detectar ataques de presentación visual, pantallas reflejadas, máscaras de látex e inyección de video deepfake sintético.
- Mapeo de Dispositivos y Confirmación de Transacciones Fuera de Banda: Vincular criptográficamente la cuenta del cliente a la clave privada del enclave seguro del hardware móvil (Android Keystore / iOS Secure Enclave). Toda operación extraordinaria de transferencia o solicitud de crédito debe requerir un factor de aprobación fuera de banda y análisis contextual de la dirección IP y geolocalización de la conexión.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor