La Comisión Europea publica guía de cumplimiento técnico para modelos de IA de propósito general bajo el AI Act
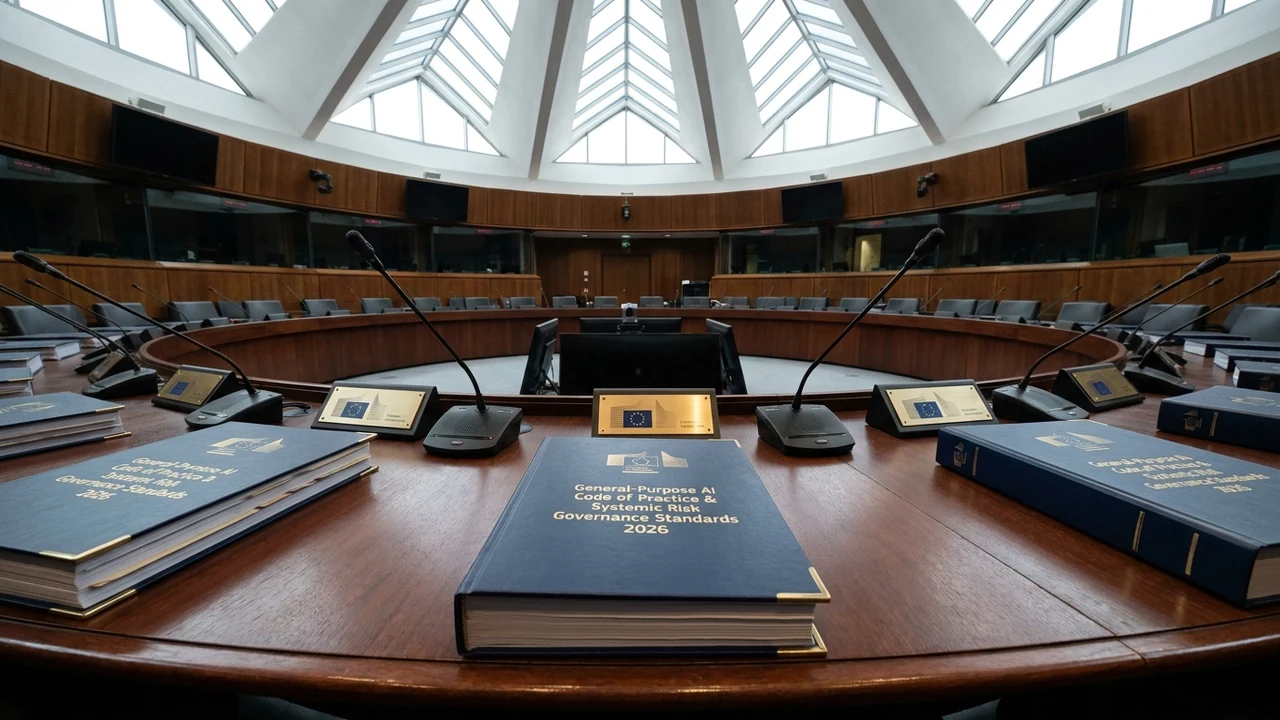
La regulación global de la inteligencia artificial entra en su fase operativa más rigurosa. A través de resoluciones publicadas por la Comisión Europea y directivas emitidas por la recién constituida Oficina Europea de IA (European AI Office), Bruselas ha hecho pública la primera guía exhaustiva de cumplimiento técnico para proveedores de Modelos de IA de Propósito General (GPAI) en el marco del Reglamento de Inteligencia Artificial (AI Act). Este documento vinculante establece especificaciones técnicas obligatorias respecto a la transparencia de los corpus de entrenamiento, ciberseguridad en clústeres de supercómputo y protocolos de red-teaming para evaluar riesgos sistémicos en modelos de frontera. Desde el área de consultoría regulatoria de Siglo 21 Soluciones desgranamos los alcances técnicos y comerciales de esta normativa pionera.
1. Anatomía y Contexto de la Noticia: De la Retórica Legal al Estándar de Ingeniería
El Reglamento de IA de la Unión Europea (Reglamento UE 2024/1689), aprobado a comienzos de 2024, estableció una aproximación regulatoria gradual basada en el riesgo. Sin embargo, existía una considerable incertidumbre jurídica en la industria tecnológica sobre cómo se medirían y auditarían en la práctica las obligaciones aplicables a los proveedores de modelos fundacionales o de propósito general (GPAI), como los desarrollados por OpenAI, Anthropic, Google, Meta, Mistral o DeepSeek.
La nueva guía de cumplimiento técnico disipa esta ambigüedad al traducir los principios generales de la ley en métricas operativas y requisitos de ingeniería verificables. Bruselas divide a los modelos GPAI en dos categorías diferenciadas: modelos estándar y modelos con riesgo sistémico, definidos cuantitativamente como aquellos cuya capacidad computacional acumulada durante el entrenamiento supera los 10^25 operaciones de punto flotante (FLOPs) o que poseen capacidades de impacto transversal en infraestructuras críticas, procesos democráticos o ciberseguridad ofensiva.
Las directivas imponen que cualquier desarrollador que comercialice o ponga a disposición sus modelos dentro del mercado único europeo —con independencia de que su sede corporativa se encuentre en Estados Unidos, China o América Latina— deberá presentar documentación técnica exhaustiva, respetar los derechos de propiedad intelectual y demostrar la ejecución de pruebas de estrés antes de su despliegue comercial.
"El AI Act no busca sofocar la innovación, sino dotarla de un marco de confianza predecible y verificable. Ninguna tecnología que impacte la vida de millones de ciudadanos puede operar como una caja negra inaccesible a la supervisión democrática."
2. Arquitectura Técnica Profunda y Estándares de Cumplimiento
La guía técnica detalla una taxonomía de requisitos obligatorios estructurada en cuatro ejes de ingeniería y auditoría:
- Ficha de Resumen de Contenidos de Entrenamiento (Training Data Transparency): Los proveedores deben publicar resúmenes detallados sobre los corpus de datos utilizados para entrenar y pre-entrenar el modelo, identificando el origen geográfico, métodos de curación, filtrado de información personal no autorizada y mecanismos para respetar las reservas de derechos de autor (opt-outs) bajo la Directiva de Derechos de Autor en el Mercado Único Digital.
- Ciberseguridad de la Infraestructura de Entrenamiento y Pesos: Requisitos estrictos de protección física y criptográfica de los clústeres de cómputo, auditorías de integridad para prevenir ataques de envenenamiento de datos (data poisoning) y almacenamiento seguro de los pesos del modelo mediante cifrado de clave asimétrica para evitar robos de propiedad intelectual.
- Protocolos Estandarizados de Red-Teaming y Mitigación de Riesgos Sistémicos: Para modelos por encima del umbral de 10^25 FLOPs, se exige la contratación de auditores externos independientes para realizar pruebas adversarias enfocadas en prevenir la generación de armas químicas o biológicas, ataques de desinformación a gran escala y capacidades de auto-replicación cibernética autónoma.
- Métricas de Eficiencia Energética y Consumo Hídrico: Obligación de documentar y auditar el consumo energético en megavatios-hora (MWh) y el uso de recursos hídricos en sistemas de enfriamiento durante todo el ciclo de cómputo de entrenamiento.
Régimen Sancionatorio y Facultades de la Oficina de IA
El incumplimiento de las directivas técnicas del AI Act contempla multas financieras draconianas que pueden alcanzar hasta 35 millones de euros o el 7% de la facturación global anual de la corporación infractora, lo que supera incluso el marco punitivo del Reglamento General de Protección de Datos (GDPR).
3. Análisis Financiero y FinOps Cuantitativo: El Costo del Cumplimiento Regulatorio (Legal Tech ROI)
La adaptación a la normativa europea redefine las partidas presupuestarias de investigación y desarrollo (I+D) en la industria tecnológica global:
- CapEx y OpEx de auditoría técnica y documentación: Se estima que el costo de estructuración de la documentación técnica, auditorías externas de ciberseguridad y pruebas de red-teaming para un modelo de frontera oscila entre USD 1,5 millones y USD 4 millones por iteración mayor de entrenamiento.
- Efecto "Bruselas" y convergencia regulatoria internacional: Las empresas que diseñen sus modelos cumpliendo con los estándares de la UE desde el día uno reducen su costo total de cumplimiento futuro, evitando rediseños arquitectónicos costosos cuando otras jurisdicciones (como California, Reino Unido o Brasil) adopten normas similares.
- Riesgo de exclusión de mercado: Quedar fuera del mercado europeo —compuesto por más de 450 millones de consumidores de alto poder adquisitivo— representa una pérdida comercial devastadora que multiplica exponencialmente cualquier inversión destinada al cumplimiento técnico preventivo.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
A menudo se asume erróneamente que las regulaciones europeas carecen de impacto directo en América Latina. Sin embargo, para la pujante industria del software y startups de IA en Argentina y la región, las consecuencias son inmediatas y profundas:
- Extraterritorialidad para empresas exportadoras de servicios (Knowledge-Based Services): Las empresas de software argentinas (como unicornios y software factories) que integran modelos de IA en plataformas SaaS destinadas a clientes corporativos en España, Alemania o Francia deben garantizar que sus soluciones cumplen con los requisitos de la cadena de valor del AI Act.
- Oportunidad competitiva para modelos abiertos auditables: Modelos con pesos abiertos y metodologías transparentes (como los promovidos por laboratorios abiertos) ofrecen una ventaja estratégica sobre proveedores cerrados que ocultan sus datos de entrenamiento, facilitando la auditoría requerida por Bruselas.
- Faro regulatorio para el Congreso y reguladores locales: Proyectos de ley de regulación de IA actualmente en debate en Argentina, Chile, Colombia y Brasil están tomando textualmente las definiciones, umbrales y categorías de riesgo del AI Act europeo como base para sus futuras legislaciones locales.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Para directores de tecnología (CTO), ingenieros de machine learning y asesores legales corporativos, este checklist sintetiza el camino hacia la conformidad con el AI Act:
- Clasificación del inventario de modelos y cálculo de FLOPs: Auditar exhaustivamente todas las redes neuronales desarrolladas o integradas internamente, documentando la potencia computacional acumulada utilizada en el entrenamiento para determinar si califican bajo el umbral de riesgo sistémico.
- Construcción de la matriz de gobernanza y trazabilidad de datos: Establecer registros formales sobre las fuentes de datos de entrenamiento, documentando licencias de uso, filtros de sanitización aplicados y procedimientos de respeto al estándar
robots.txty exclusiones de scraping de derechos de autor. - Despliegue de pruebas adversarias independientes (Red-Teaming Frameworks): Diseñar baterías de pruebas automatizadas y manuales orientadas a evaluar la robustez del modelo frente a inyecciones de prompts maliciosos (Jailbreaking), alucinaciones perjudiciales y generación de código ofensivo.
- Estructuración del expediente de documentación técnica (Annex IV Compliant): Redactar la ficha técnica estandarizada detallando la arquitectura del transformador, hiperparámetros, resultados de benchmarks éticos y de precisión, y métricas de consumo energético listas para su presentación ante los reguladores competentes.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor