El Centro Nacional de Ciberseguridad coordina defensas ante incidentes transfronterizos
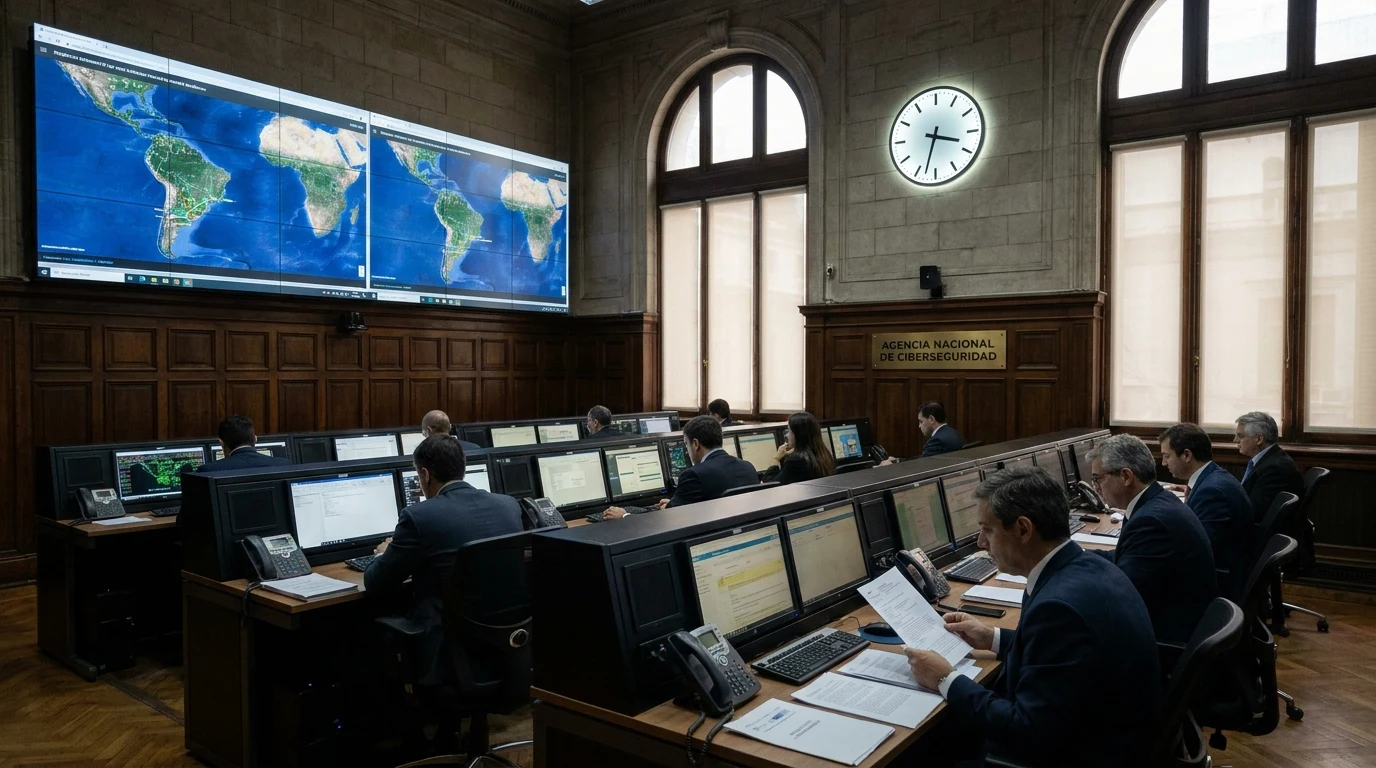
El Centro Nacional de Ciberseguridad (CNC) de la República Argentina activó un protocolo especial de coordinación con empresas de energía, telecomunicaciones y el sistema financiero para neutralizar campañas coordinadas de escaneo hostil y denegación de servicio distribuidas originadas en el exterior contra infraestructuras críticas nacionales.
La protección de las redes que sustentan el funcionamiento de los servicios públicos esenciales y las transacciones económicas del país ha alcanzado el máximo nivel de alerta institucional. El Centro Nacional de Ciberseguridad (CNC), organismo coordinador dependiente de las áreas de ciberdefensa del Estado argentino, emitió hoy, lunes 21 de septiembre de 2026, una directiva de seguridad operativa urgente dirigida a los operadores de infraestructuras críticas del país. La medida se tomó tras detectarse un incremento atípico y coordinado en los patrones de escaneo de vulnerabilidades y ataques distribuidos de denegación de servicio (DDoS) contra nodos de transporte eléctrico, gasoductos troncales y pasarelas de compensación bancaria interbancaria.
De acuerdo con el informe preliminar difundido por fuentes oficiales a Infobae, los incidentes no lograron vulnerar los perímetros de control industrial ni alterar el suministro de servicios a la población, gracias a la activación anticipada de filtros de mitigación de tráfico basados en inteligencia contra amenazas compartida con agencias pares del Cono Sur. Sin embargo, la sofisticación de los vectores detectados —que incluyeron el uso de botnets de dispositivos de Internet de las Cosas (IoT) comprometidos y ataques de amplificación de DNS y NTP dirigidos a direcciones IP de enrutamiento BGP nacional— obligó a convocar a una mesa de crisis permanente con los directores de seguridad de la información (CISOs) de las mayores corporaciones públicas y privadas del país.
1. Estrategia Operativa: Alerta Temprana, Intercambio de IoCs y Redundancia BGP
El protocolo activado por el Centro Nacional de Ciberseguridad establece un canal criptográfico seguro de comunicación en tiempo real para el intercambio continuo de Indicadores de Compromiso (IoCs). A través de esta plataforma, los operadores del Sistema Interconectado Nacional (SIN), las empresas de telecomunicaciones mayoristas y los bancos comerciales reciben de manera instantánea listados de direcciones IP hostiles, firmas de malware emergente y hashes criptográficos de cargas maliciosas identificadas en cualquiera de los nodos monitoreados.
Asimismo, las autoridades del CNC instruyeron a los proveedores de tránsito de Internet (ISPs) nacionales a reforzar los filtros de validación de enrutamiento mediante el estándar RPKI (Resource Public Key Infrastructure). Esta medida técnica resulta fundamental para prevenir el secuestro malicioso de prefijos IP (BGP Hijacking), una táctica común en actores de amenazas patrocinados por Estados para redirigir tráfico financiero confidencial hacia servidores ubicados fuera de las fronteras nacionales antes de entregarlo a su destino final.
«La defensa de las infraestructuras críticas ya no puede gestionarse de forma fragmentada ni aislada; la interoperabilidad técnica y la cooperación inmediata entre el sector público y las empresas estratégicas es la única garantía de soberanía digital» — Lic. Martín Etchegoyen, subsecretario de Ciberdefensa y Conectividad Estratégica, en declaraciones exclusivas a Infobae
2. Directivas Obligatorias para Operadores de Infraestructura Crítica
El documento normativo establece requerimientos técnicos inmediatos para las empresas comprendidas en el régimen:
- Aislamiento Físico y Lógico de Redes Industriales (OT): Segregación estricta de los entornos SCADA y PLC respecto a las redes corporativas administrativas mediante firewalls unidireccionales (data diodes).
- Activación de Doble Factor de Autenticación (MFA) Resistente a Phishing: Obligatoriedad de llaves de hardware FIDO2 para todo acceso remoto de operadores a consolas de control.
- Plazo Perentorio de 4 Horas para Reporte de Brechas: Obligación de notificar cualquier anomalía o intrusión detectada al equipo de respuesta del CERT.ar dentro de las cuatro horas de su ocurrencia.
- Simulacros de Continuidad Operativa ante Pérdida Total de Red: Ensayo obligatorio de maniobras de operación manual y de respaldo para plantas generadoras y redes de distribución de agua y energía.
El CNC confirmó que los sistemas de supervisión del país operan con total normalidad y que los perímetros de defensa se encuentran reforzados.
3. Análisis FinOps, Seguros de Ciberriesgo y Continuidad en la Cadena de Valor
La seguridad de las infraestructuras troncales impacta directamente en la estabilidad financiera de toda la economía:
- Prevención de Pérdidas Multimillonarias por Caída de Servicios: Una interrupción de apenas 3 horas en los sistemas de compensación interbancaria genera costos de parálisis económica estimados en más de USD $45 millones.
- Reducción de Primas en Pólizas de Ciberseguridad: Las empresas que demuestran alineación con los estándares del Centro Nacional acceden a descuentos de hasta el 25% en seguros contra incidentes informáticos.
- Blindaje de PyMEs Proveedoras de Empresas Críticas: La cadena de suministro es el eslabón más vulnerable; las PyMEs de servicios tercerizados deben certificar controles básicos para evitar ser utilizadas como puente de intrusión.
- Inversión en Monitoreo Proactivo Frente a Costos Reactivos: Implementar centros de monitoreo SOC con software libre y agentes open source resulta un 85% más económico que contratar rescates forenses de emergencia.
Garantizar la resiliencia digital de las infraestructuras esenciales es una condición indispensable para el desarrollo económico sostenible de la Nación.
4. Hoja de Ruta y Checklist de Implementación Técnica en 5 Fases
- Fase 1: Mapeo y Clasificación de Activos de Información Esenciales: Identificar y documentar todos los servidores, enlaces de comunicaciones y bases de datos críticas de la organización.
- Fase 2: Conexión al Sistema de Alertas Tempranas del CERT.ar: Suscribir los cortafuegos perimetrales y plataformas SIEM a los canales automatizados de ingesta de IoCs gubernamentales.
- Fase 3: Auditoría Externa de Vulnerabilidades y Pruebas de Intrusión: Realizar testeos periódicos de penetración ética sobre los sistemas expuestos a Internet para corregir fallos antes de que sean explotados.
- Fase 4: Implementación de Copias de Seguridad Fuera de Línea (Air-Gapped): Mantener respaldos inmutables y desconectados físicamente de la red para garantizar la recuperación ante ransomware destructivo.
- Fase 5: Capacitación Continua en Concientización para el Personal: Desarrollar jornadas de entrenamiento práctico para prevenir engaños de ingeniería social y accesos no autorizados a las instalaciones.
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas y desvíos agénticos?
En Siglo 21 Soluciones aplicamos auditorías continuas, defensas Zero Trust y monitoreo perimetral de agentes inteligentes.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas y desvíos agénticos?
En Siglo 21 Soluciones aplicamos auditorías continuas, defensas Zero Trust y monitoreo perimetral de agentes inteligentes.
Contactar a un Consultor