Citrix, Fortinet e Ivanti despliegan parches coordinados para neutralizar 29 fallas en pasarelas perimetrales VPN
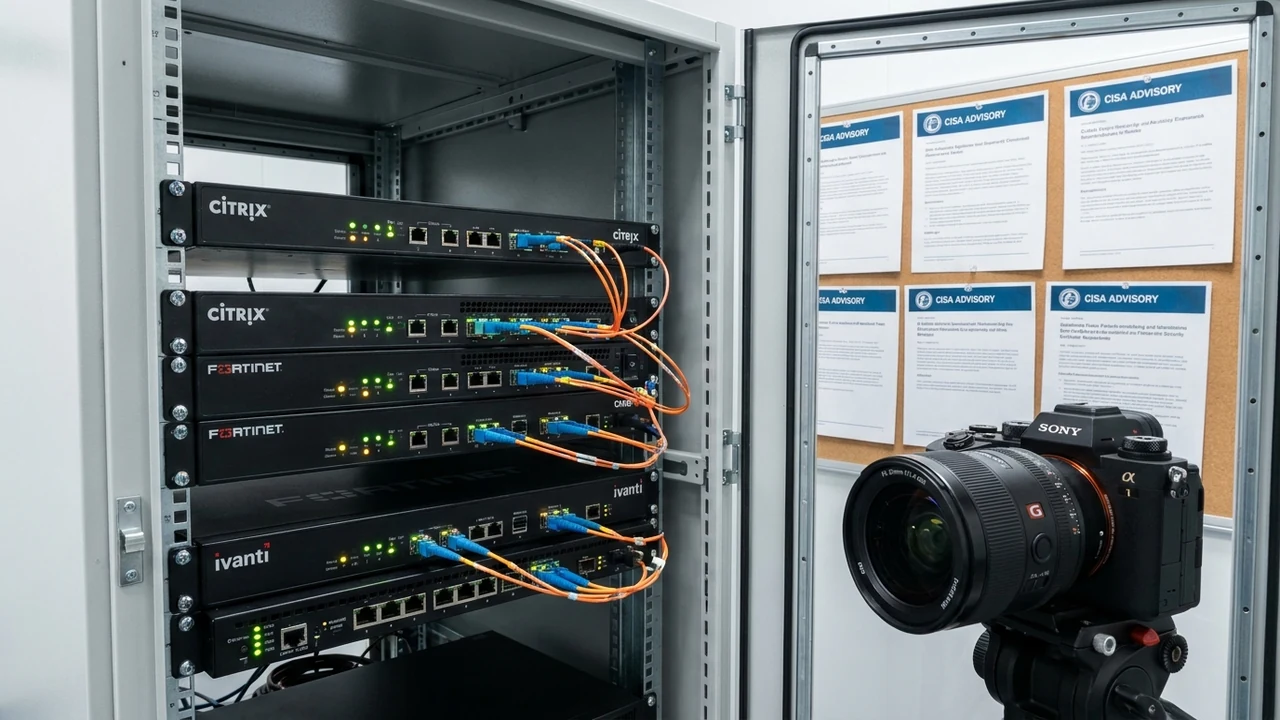
En una respuesta coordinada que expone la extrema fragilidad de los bordes perimetrales corporativos, los principales proveedores mundiales de soluciones de acceso remoto y conectividad empresarial —Citrix, Fortinet e Ivanti— han publicado actualizaciones de seguridad críticas para remediar un total de 29 fallas estructurales. De acuerdo con las advertencias de emergencia emitidas por la Agencia de Ciberseguridad y Seguridad de Infraestructura de Estados Unidos (CISA) y el reporte especializado de SecurityWeek, múltiples fallas permiten la ejecución remota de comandos no autenticada (pre-auth RCE), la evasión de autenticación de doble factor y la manipulación arbitraria de sesiones cifradas SSL VPN. El equipo de Ciberdefensa Perimetral e Infraestructura de Siglo 21 Soluciones analiza los detalles del riesgo de intrusión y las directivas obligatorias para resguardar la frontera de red.
1. Anatomía y Contexto de la Noticia: La Obsolescencia Peligrosa del Perímetro Monolítico
Las pasarelas de enlace perimetral (firewalls de próxima generación, controladores de entrega de aplicaciones ADC y conmutadores SSL VPN) constituyen las compuertas de acceso a través de las cuales transita todo el tráfico legítimo de teletrabajadores, sucursales remotas y socios comerciales. Debido a su ubicación física directamente expuesta a la red de Internet pública, estos dispositivos representan el blanco prioritario de los corredores de acceso inicial (Initial Access Brokers) vinculados a mafias internacionales de secuestro de datos.
La sincronización de estos parches durante la segunda semana de octubre de 2026 evidencia una campaña sistemática de auditorías e investigaciones de seguridad que revelaron patrones de vulnerabilidad compartidos en las pilas de red de los fabricantes. Ocho de las 29 fallas documentadas alcanzan índices de severidad crítica (CVSS 9.0 o superior), lo que implica que no requieren credenciales válidas ni interacción por parte de ningún administrador para ser explotadas con éxito.
La gravedad del escenario se acentúa por la rapidez con la que actores de amenazas incorporan estas fallas en scripts de escaneo automatizado. Menos de 48 horas después de la divulgación pública de una vulnerabilidad en pasarelas perimetrales, los motores de búsqueda de infraestructura conectada comienzan a registrar millones de intentos de conexión maliciosa dirigidos a puertos estándar de VPN (443, 8443 y 10443), buscando organizaciones rezagadas en su ciclo de parchado.
"Los dispositivos VPN heredados fueron diseñados bajo la premisa ingenua de que todo lo que está afuera es hostil y todo lo que está adentro es de confianza. Cuando un atacante encuentra una brecha de ejecución de código antes de autenticarse en el conmutador perimetral, no solo vulnera un servidor: obtiene un pase libre para inspeccionar todo el tráfico interno, clonar credenciales de dominio y saltar lateralmente sin restricción."
2. Arquitectura Técnica de las Fallas en NetScaler, FortiOS e Ivanti Connect Secure
El análisis pormenorizado de los boletines técnicos publicados por los fabricantes ilustra cómo fallas en el procesamiento de paquetes de bajo nivel pueden comprometer la integridad total del aparato:
- Desbordamiento de Memoria en el Demonio SSL-VPN de Fortinet (FortiOS): La vulnerabilidad más severa subsanada en FortiOS residía en el proceso
sslvpnd. Una secuencia de paquetes TLS con longitudes de carga útil falsificadas provocaba un desbordamiento de búfer en la pila (Stack-based Buffer Overflow), permitiendo a un atacante inyectar instrucciones binarias directas en el espacio de ejecución del kernel embebido, logrando persistencia mediante la modificación de la imagen de arranque. - Inyección de Comandos en Pasarelas Citrix NetScaler ADC: En los controladores NetScaler, se corrigió una falla en los scripts de gestión web CGI. Al enviar parámetros HTTP manipulados en rutas de autenticación SAML o RADIUS, el servidor concatenaba cadenas no saneadas directamente en llamadas a la shell del sistema operativo FreeBSD subyacente, ejecutando comandos con privilegios de root sin necesidad de haber completado el login.
- Evasión de Mecanismos de Autenticación MFA en Ivanti Connect Secure: Ivanti abordó un defecto crítico en la lógica de validación de tokens de sesión compartida. Un actor malicioso podía explotar una condición de carrera en el almacenamiento en caché de estados de sesión para validar peticiones sin haber proporcionado el segundo factor de autenticación (OTP o FIDO2), ingresando a la intranet corporativa simulando ser un usuario legítimo.
- Exfiltración de Secretos Criptográficos y Llaves Privadas: En los tres entornos, las fallas de lectura de memoria fuera de límites habilitaban la extracción de fragmentos de memoria RAM donde residían certificados TLS corporativos, llaves privadas y credenciales de cuentas de servicio de Active Directory utilizadas para la autenticación LDAP.
Evasión de Mecanismos de Autenticación MFA y Ejecución Remota Pre-Auth
La capacidad de eludir la autenticación de doble factor sin generar alertas en las consolas de seguridad constituye la pesadilla de cualquier equipo de ciberseguridad. Al no requerirse la contraseña ni el código del token, el atacante no dispara las alertas típicas de intentos fallidos de inicio de sesión (Brute Force Protection), pasando inadvertido en los tableros de control mientras establece túneles de comunicación reversos hacia sus servidores de mando y control (C2).
3. Análisis Financiero, FinOps y Retorno de Inversión (ROI)
El mantenimiento de dispositivos de seguridad de borde exige un enfoque estratégico que vincule la inversión en actualización con la rentabilidad y estabilidad del negocio:
- La Ecuación del Rescate: Inversión en Ciberdefensa vs. Pérdidas por Extorsión: La remediación de vulnerabilidades en pasarelas VPN insume recursos mínimos de personal especializado cuando se planifica adecuadamente. En contraste, las empresas afectadas por ransomware cuyo vector inicial fue una VPN sin parchar enfrentan demandas de rescate que en 2026 promedian los 2,2 millones de dólares, sumado al lucro cesante y las pérdidas reputacionales irreparables.
- Transición Financiera hacia Modelos SASE y ZTNA (CapEx vs. OpEx): La continua aparición de fallas en conmutadores físicos locales (appliances) acelera la migración hacia arquitecturas de Acceso Seguro a la Red (ZTNA) provistas desde la nube. Este cambio permite a las empresas sustituir fuertes desembolsos periódicos de CapEx en hardware por suscripciones predecibles de OpEx, transfiriendo la responsabilidad del parchado de infraestructura al proveedor del servicio.
- Reducción de Pólizas de Ciberriesgo mediante Cumplimiento Continuo: Las compañías aseguradoras exigen actualmente escaneos externos de vulnerabilidades para mantener la cobertura de incidentes cibernéticos. Las organizaciones que demuestran una ventana de mitigación menor a 72 horas para fallas de borde logran descuentos sustanciales en sus primas anuales.
4. Impacto, Oportunidades y Desafíos para Argentina y América Latina
La infraestructura tecnológica de Argentina y la región latinoamericana se caracteriza por una adopción masiva de pasarelas Fortinet y Citrix en sectores estratégicos:
- Alta Densidad de Equipos FortiGate en PyMEs y Entidades Públicas: Debido a su excelente relación costo-beneficio, los conmutadores FortiGate representan más del 50% de las pasarelas perimetrales instaladas en cooperativas agropecuarias, bancos provinciales, sanatorios y cadenas de comercio minorista del país. Sin embargo, un elevado porcentaje de estos equipos carece de contratos activos de soporte técnico o mantiene firmwares con más de un año de atraso.
- Práctica Peligrosa de Exponer Puertos de Gestión a la WAN: Es alarmantemente frecuente encontrar consolas web de administración de firewalls accesibles directamente desde la dirección IP pública de Internet para facilitar el soporte remoto por parte de proveedores externos, lo que brinda a los atacantes acceso directo a las interfaces vulnerables.
- Transformación hacia Esquemas de Trabajo Remoto Protegido: La necesidad de actualizar estas pasarelas abre una oportunidad crítica para que las empresas rediseñen su topología de red, eliminando las VPNs abiertas de túnel completo y adoptando túneles segmentados con inspección de postura de seguridad del endpoint.
5. Hoja de Ruta Técnica y Recomendaciones de Implementation en 4 Pasos
Los administradores de red y responsables de seguridad deben proceder de forma inmediata aplicando las siguientes medidas de mitigación técnica:
- Desconexión Inmediata de Consolas de Gestión de la Red Pública: Comprobar y revocar de inmediato cualquier regla de firewall que permita el acceso a las interfaces web o SSH de administración de Citrix NetScaler, FortiGate o Ivanti desde la WAN, restringiendo dicho acceso exclusivamente a redes locales dedicadas de gestión (OOBM) o mediante acceso autenticado por salto previo.
- Aplicación Prioritaria de Parches y Actualización de Firmware: Descargar e instalar las versiones de firmware recomendadas por los fabricantes: actualizar FortiOS a las ramas corregidas 7.4.x / 7.2.x, desplegar las compilaciones actualizadas de NetScaler ADC y aplicar los paquetes de mitigación oficiales de Ivanti.
- Rotación Integral de Secretos, Certificados y Credenciales Administrativas: Asumiendo la posibilidad de que los dispositivos hayan sido sondeados antes del parche, proceder a la revocación y renovación inmediata de todos los certificados digitales TLS residentes en el appliance, así como de las contraseñas de cuentas administrativas y secretos compartidos RADIUS/SAML.
- Inspección Forense de Registros de Conexión y Cuentas Huérfanas: Auditar los registros de autenticación de las últimas cuatro semanas en busca de inicios de sesión en horarios anómalos, conexiones originadas desde rangos de direcciones IP extranjeras o creación no autorizada de nuevos perfiles de usuario local con permisos de superadministrador.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor