CISA exige mitigar con urgencia brechas en VPN de Check Point explotadas por el grupo ransomware Qilin
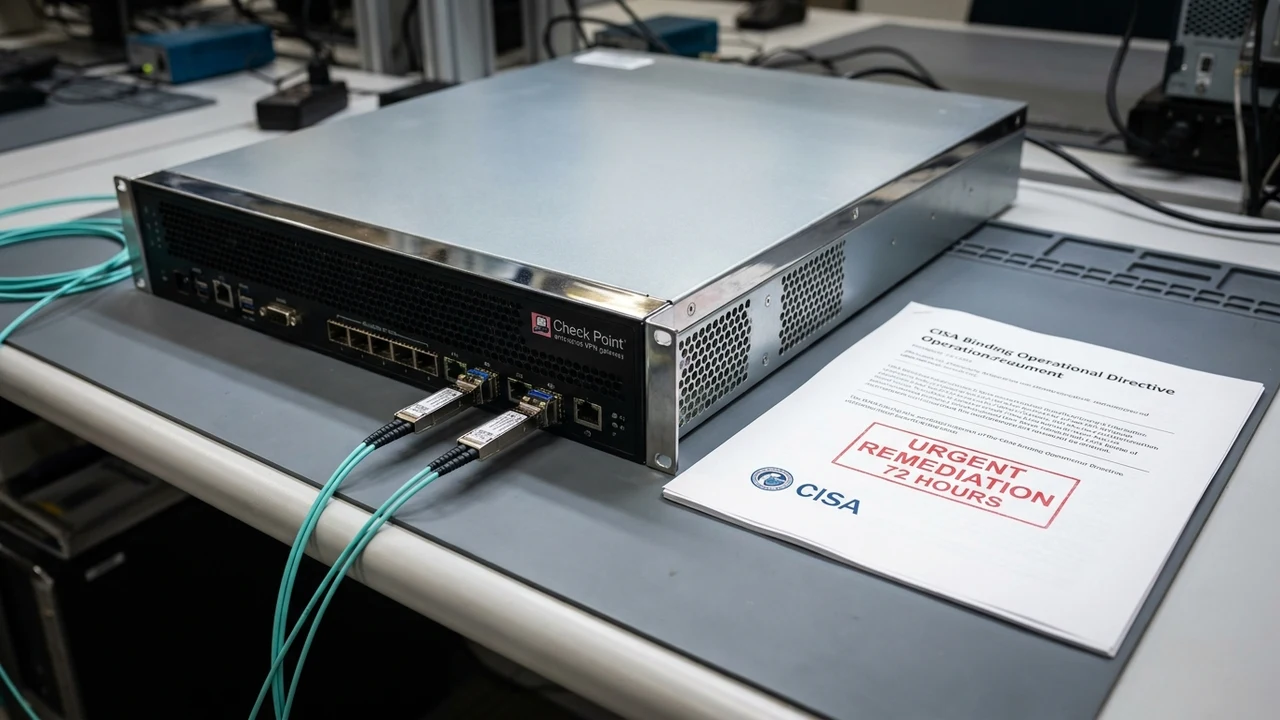
La inclusión urgente en el catálogo de vulnerabilidades explotadas de CISA Known Exploited Vulnerabilities y una rigurosa investigación de Mandiant Threat Intelligence han encendido las máximas alertas en el sector corporativo global. Los informes revelan que el sindicato de ransomware Qilin está explotando activamente vulnerabilidades en dispositivos de acceso remoto y VPN de Check Point Quantum Security Gateways. Mediante la extracción de archivos sensibles del sistema y el bypass de mecanismos de autenticación heredados, los cibercriminales penetran las redes internas de corporaciones y despliegan cifrado extorsivo a gran escala. Ante este panorama crítico, los especialistas de Siglo 21 Soluciones urgen a implementar las medidas de mitigación en un plazo improrrogable de 72 horas.
1. Anatomía y Contexto de la Noticia: El Derrumbe del Bastión Perimetral
Los firewalls y concentradores VPN de Check Point representan el estándar dorado de ciberdefensa en miles de grandes bancos, empresas del índice Fortune 500 y organismos gubernamentales en todo el mundo. Históricamente considerados fortalezas infranqueables, estos dispositivos se han convertido en el objetivo predilecto de los consorcios de cibercrimen organizado, que reconocen que el acceso a un concentrador VPN corporativo otorga paso libre hacia el corazón de la red corporativa.
La falla catalogada por CISA permite a un atacante no autenticado en Internet enviar solicitudes web manipuladas a las interfaces de acceso remoto habilitadas con el módulo Mobile Access Software Blade o IPsec VPN. Aprovechando una debilidad en el recorrido de directorios (directory traversal), los adversarios pueden leer archivos arbitrarios en el sistema operativo subyacente Gaia OS. Entre los archivos expuestos se encuentran las bases de datos de usuarios locales, hashes de contraseñas y archivos de configuración que almacenan credenciales de dominio en caché.
El grupo de ransomware Qilin, conocido por sus devastadores ataques de doble extorsión en los sectores de salud y manufactura, ha automatizado el proceso de explotación. Tras extraer las credenciales del gateway VPN en segundos, los atacantes inician sesión como usuarios legítimos, desactivan el registro de auditoría, se mueven lateralmente mediante protocolos SMB/RDP y proceden al despliegue masivo del payload de cifrado junto con la exfiltración masiva de terabytes de información corporativa confidencial.
"Los operadores de ransomware ya no necesitan enviar millones de correos de phishing esperando que un empleado cometa un error; van directamente a la puerta principal de la empresa, explotan el concentrador VPN en diez segundos y caminan por la red corporativa con credenciales válidas."
2. Arquitectura Técnica Profunda y Método de Intrusión de Qilin
La sofisticación del ataque reside en la simplicidad con la que se vulnera la lógica perimetral de Gaia OS cuando se utilizan esquemas de autenticación tradicionales:
- Lectura de Archivos Arbitrarios sin Autenticación: Mediante peticiones HTTP POST especialmente construidas contra URLs del portal de acceso remoto, los atacantes eluden los filtros de validación de rutas y acceden al archivo
/etc/shadowy a los archivos de configuración de usuarios locales de Gaia. - Ataque a Cuentas Locales sin MFA: El vector resulta fulminante en organizaciones donde las cuentas locales de administración o cuentas de emergencia del gateway no tienen configurado un factor de autenticación multifactor (MFA), permitiendo el inicio de sesión directo con la contraseña descifrada.
- Reconocimiento Silencioso con Herramientas Living-off-the-Land: Una vez dentro del perímetro a través del túnel VPN establecido, los operadores de Qilin utilizan binarios legítimos de Windows (como
adfind.exeowmic.exe) para mapear el Directorio Activo sin activar alertas de EDR tradicionales. - Exfiltración Previa al Cifrado Masivo: Utilizando herramientas de sincronización en la nube como Rclone, los atacantes transfieren archivos estratégicos hacia repositorios externos controlados por la banda antes de ejecutar el ransomware compilado en lenguaje Rust o C++.
Equipos Afectados y Requisitos de Hotfix
La vulnerabilidad impacta a todas las versiones de Check Point Gaia OS en las ramas R80.40, R81, R81.10 y R81.20 que tienen activadas las funciones de Mobile Access o VPN de acceso remoto con cuentas que admiten autenticación exclusiva por contraseña.
3. Análisis Financiero y FinOps Cuantitativo: Costos de Rescate vs. Blindaje Perimetral
El impacto económico de un secuestro corporativo ejecutado por un grupo de la envergadura de Qilin es devastador y amenaza la viabilidad financiera de cualquier entidad:
- Demandas de Rescate Extorsivo: Las exigencias de rescate de Qilin promedian entre USD 1,2 millones y USD 4,5 millones en criptomonedas para proporcionar la clave de descifrado y comprometerse a no publicar la información exfiltrada en la dark web.
- Costos de Interrupción Comercial y Restauración de Sistemas: El tiempo medio de inactividad tras un ataque exitoso de ransomware es de 21 días, lo que representa para una empresa mediana pérdidas operativas superiores a los USD 850.000 en facturación detenida y reposición de infraestructura.
- ROI en la Implementación de Autenticación MFA Obligatoria: Configurar autenticación multifactor basada en tokens físicos o aplicaciones autenticadoras para todas las cuentas VPN tiene un costo marginal inferior a USD 15 anuales por usuario, cerrando el 100% de la ventana de explotación aprovechada por este ataque.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
En el mercado corporativo de Argentina y la región, Check Point cuenta con una posición dominante en el sector financiero, cadenas de retail masivo, empresas de telecomunicaciones y grandes prestadores de salud:
- Proliferación de Cuentas de Acceso Remoto Heredadas: Durante y después de la pandemia, muchas organizaciones habilitaron accesos VPN de emergencia para colaboradores externos o proveedores de soporte técnico que permanecen activos y olvidados, a menudo configurados con autenticación simple de usuario y clave.
- Exigencias de Cumplimiento del BCRA y Agencias de Ciberseguridad: Regulaciones locales exigen la remediación inmediata de vulnerabilidades críticas en la infraestructura perimetral bancaria y de pagos, bajo apercibimiento de severas sanciones administrativas e inhabilitación operativa.
- Evolución hacia Modelos Zero Trust (ZTNA): Este incidente subraya la urgencia de reemplazar las conexiones VPN tradicionales de red completa (donde el usuario remoto obtiene acceso directo a toda la subred) por soluciones de Acceso a la Red Basado en Confianza Cero (ZTNA), donde solo se permite acceso a aplicaciones específicas previamente autorizadas.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Los administradores de seguridad de gateways Check Point deben aplicar el siguiente protocolo de emergencia de forma inmediata:
- Instalación Inmediata del Hotfix Oficial de Check Point: Acceder a la consola Gaia Portal o SmartConsole y desplegar el hotfix de seguridad específico para la versión en producción (disponible a través de CPUSE - Check Point Update Service Engine) de forma prioritaria.
- Erradicación de Autenticación Simple por Contraseña: Deshabilitar el acceso a VPN mediante contraseñas locales sin MFA. Configurar integración con proveedores de identidad corporativos (como Microsoft Entra ID u Okta) forzando autenticación de múltiples factores mediante SAML 2.0 o RADIUS.
- Auditoría Forense de Cuentas y Accesos Locales: Revisar el archivo de configuración local de Gaia para identificar usuarios anómalos creados en el appliance y examinar los logs de SmartLog en busca de peticiones inusuales con patrones de escape de directorios en las rutas del portal web.
- Segmentación de Red y Restricción de Tráfico Este-Oeste: Implementar políticas de microsegmentación dentro de la red interna para evitar que un dispositivo conectado por VPN remota tenga visibilidad sobre controladores de dominio, servidores de respaldo o bases de datos sin una regla de firewall interna explícita.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor