CISA, NSA y FBI advierten sobre scripts generados con IA para vulnerar controladores Siemens S7 en plantas fabriles
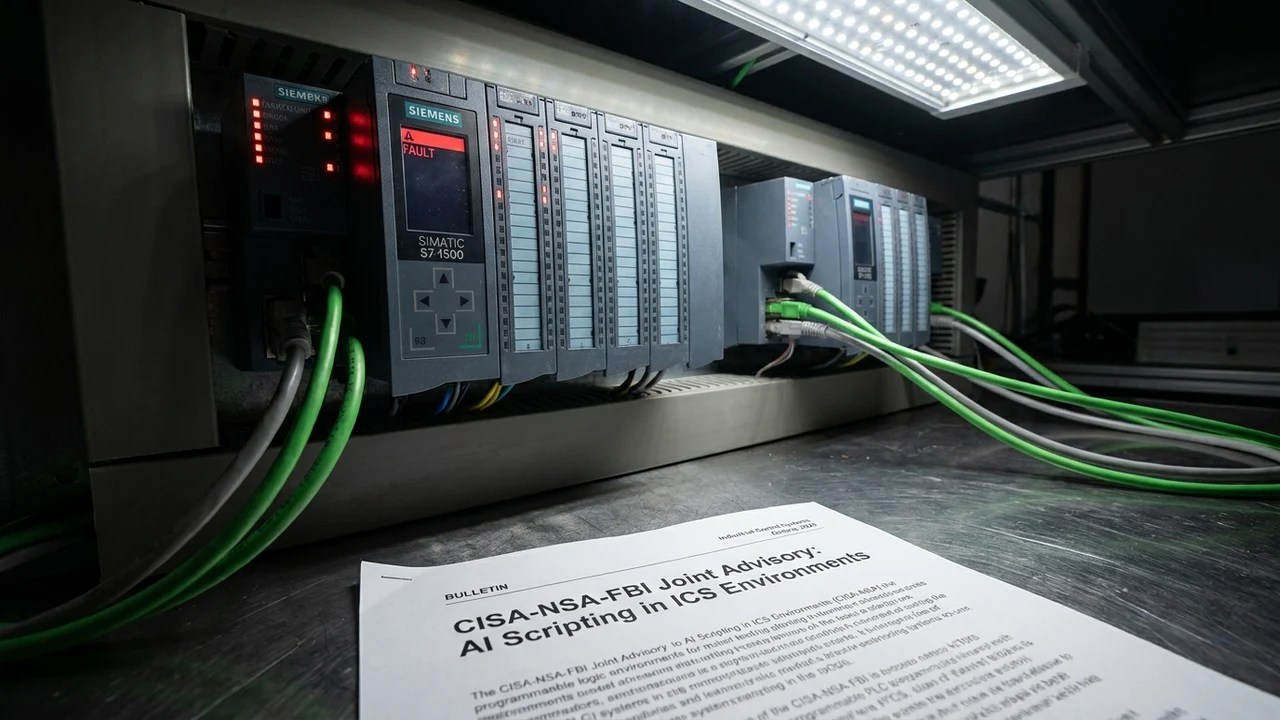
En un boletín conjunto de extraordinaria gravedad para la seguridad nacional y la estabilidad de las infraestructuras críticas, la Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA ICS Advisory), la Agencia de Seguridad Nacional (NSA) y el FBI han emitido una advertencia técnica urgente. Las agencias documentan la proliferación de campañas de actores estatales y grupos cibernéticos avanzados que emplean modelos de lenguaje de última generación (LLMs) para automatizar la creación de scripts maliciosos de comunicación industrial. Estos exploits atacan directamente los controladores lógicos programables (PLCs) de la familia Siemens SIMATIC S7, manipulando la lógica operativa en plantas fabriles, refinerías y redes de distribución energética. Desde la División de Ciberseguridad Industrial de Siglo 21 Soluciones, presentamos un análisis en profundidad de las estrategias de contención requeridas para blindar la tecnología de operaciones (OT).
1. Anatomía y Contexto de la Noticia: El Salto Cualitativo del Cibersabotaje Físico
Históricamente, el desarrollo de ciberarmas capaces de alterar procesos físicos e interactuar con hardware industrial especializado requería equipos multidisciplinarios de ingenieros de automatización y analistas de malware trabajando durante meses o años, como quedó evidenciado en ataques icónicos como Stuxnet, Industroyer o Pipedream. La tecnología operativa (OT) se resguardaba tradicionalmente bajo el principio de la "seguridad por oscuridad", amparada en la complejidad de protocolos propietarios como Siemens S7comm y S7comm-Plus.
El boletín conjunto de las agencias estadounidenses confirma un cambio de paradigma alarmante: los atacantes están utilizando modelos avanzados de inteligencia artificial generativa, entrenados o afinados en documentación de ingeniería y repositorios de código abierto, para sintetizar en cuestión de minutos scripts complejos en Python y lenguajes de bajo nivel capaces de interactuar directamente con los buses de comunicación industrial.
Estos scripts generados por IA son capaces de realizar ingeniería inversa automatizada sobre las tramas de red capturadas, eludir los mecanismos de verificación de integridad y enviar bloques de función maliciosos (Organization Blocks - OBs) a los PLCs Siemens S7-300, S7-400, S7-1200 y S7-1500. Al reescribir la lógica de control, los agresores pueden forzar la apertura de válvulas críticas, alterar lecturas de sensores de temperatura en las interfaces SCADA/HMI para ocultar anomalías a los operadores humanos y provocar daños físicos catastróficos en la maquinaria de producción.
"La inteligencia artificial ha democratizado y acelerado drásticamente la capacidad de crear exploits para entornos industriales. Lo que antes demandaba un presupuesto estatal y años de investigación en laboratorios cerrados, hoy puede ser generado por actores hostiles en cuestión de horas."
2. Arquitectura Técnica Profunda y Vectores de Sabotaje Automatizado
La capacidad ofensiva de estos scripts automatizados por IA se concentra en puntos clave del protocolo y la arquitectura de control industrial:
- Manipulación Automatizada del Protocolo S7comm-Plus: Aunque Siemens introdujo cifrado y protección de integridad en las series S7-1200 y S7-1500 mediante claves de sesión y hashes criptográficos, los scripts generados por IA aprovechan fallas de implementación en el handshake inicial para ejecutar ataques de repetición (replay attacks) o forzar la degradación a protocolos heredados no autenticados.
- Inyección Silenciosa de Bloques de Código Malicioso: El script se conecta al puerto TCP 102 (estándar de comunicación ISO-on-TCP) del PLC y procede a transferir bloques de código malicioso modificados que se ejecutan en paralelo con el programa de control legítimo, alterando las salidas digitales en condiciones específicas sin detener el ciclo de escaneo (scan cycle) del equipo.
- Ocultamiento y Falsificación de Telemetría (Man-in-the-Middle): La automatización intercepta las consultas de telemetría originadas por las estaciones de trabajo de ingeniería del software TIA Portal y los sistemas SCADA, devolviendo valores simulados que muestran un funcionamiento normal mientras los actuadores físicos están siendo llevados al límite operativo.
- Ataques de Parada Forzada de PLC (Denial of Engineering): Los scripts pueden enviar secuencias de paquetes malformados diseñados para provocar una excepción irrecuperable en el microprocesador del PLC, forzando al controlador a entrar en modo
STOPo falla de hardware (Defective state), paralizando instantáneamente toda la línea de ensamblaje.
Equipos Siemens Impactados y Recomendaciones del Fabricante
Siemens ha emitido directivas de seguridad coordinadas recomendando a los operadores industriales migrar a los niveles de firmware más recientes de las series SIMATIC S7-1500, habilitar de forma mandatoria la función de comunicación segura Secure PG/PC and HMI Communication y proteger el acceso al código del PLC mediante contraseñas de protección de acceso de nivel 3 o 4.
3. Análisis Financiero y FinOps Cuantitativo: El Costo de la Parada Industrial
A diferencia del entorno de TI tradicional donde un incidente se traduce en pérdida de datos, en el mundo de la tecnología operativa (OT) el costo se mide en paradas de producción física, pérdida de materias primas y potenciales daños a vidas humanas:
- Costo Financiero de una Parada de Planta No Planificada: En industrias automotrices, químicas o de manufactura continua, una parada no programada de una línea de ensamblaje por fallo de PLC genera pérdidas directas promedio de USD 22.000 a USD 50.000 por minuto en capacidad productiva ociosa y cuellos de botella en la cadena logística.
- Destrucción de Maquinaria Física de Alto Valor (CapEx): Si el sabotaje altera parámetros de presión o velocidad forzando turbinas o robots industriales, los daños en bienes de capital pueden superar fácilmente los USD 1,5 millones a USD 5 millones, con plazos de reposición de maquinaria que superan los 9 meses debido a cuellos de botella de suministro global.
- ROI en Diodos de Datos y Segmentación OT: La inversión en hardware de aislamiento unidireccional (diodos de datos) y firewalls industriales de inspección profunda DPI representa un costo promedio de USD 35.000 por celda de manufactura, neutralizando completamente la inyección remota de paquetes maliciosos provenientes de redes corporativas.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
En el entramado productivo de Argentina y América Latina, los PLCs Siemens representan la tecnología de automatización hegemónica en plantas lecheras, molinos harineros, plantas aceiteras, acerías, centrales térmicas e industrias farmacéuticas:
- Convergencia Insegura IT/OT sin Segmentación: En muchas fábricas de la región, los controladores industriales están conectados directamente a la misma red Ethernet utilizada por las computadoras de administración y facturación para permitir la extracción de datos de producción hacia sistemas ERP, exponiendo los PLCs a cualquier intrusión originada en la red de oficinas.
- Persistencia de Controladores S7-300 y S7-400 Heredados: Cientos de plantas industriales operan con controladores antiguos instalados hace más de 15 años que carecen por diseño de mecanismos criptográficos modernos de autenticación, dependiendo exclusivamente de la seguridad perimetral de red para su protección.
- Oportunidad para Implementar el Estándar ISA/IEC 62443: Esta alerta internacional impulsa a las industrias locales a adoptar formalmente el estándar de ciberseguridad industrial ISA/IEC 62443, estableciendo zonas y conductos seguros, monitoreo continuo de tráfico de red y planes de respuesta a incidentes específicos para entornos fabriles.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Los directores de operaciones, jefes de planta y responsables de ciberseguridad industrial deben implementar de inmediato las siguientes medidas técnicas de contención:
- Aislamiento Estricto y Microsegmentación Perimetral OT: Implementar firewalls industriales dedicados (como Siemens SCALANCE S o equivalentes) entre la red de TI y la red de control de planta (Nivel 2 y 3 del modelo Purdue), bloqueando de forma absoluta el tráfico entrante al puerto TCP 102 que no provenga exclusivamente de estaciones de ingeniería autorizadas.
- Habilitación Obligatoria de Comunicación Segura y Criptografía: En controladores S7-1200 y S7-1500, actualizar el firmware a las versiones más recientes y habilitar en TIA Portal la opción de Secure Communication, asegurando que todas las conexiones entre el PLC y los sistemas SCADA/HMI utilicen certificados criptográficos TLS individuales.
- Protección de Lógica y Bloqueo Físico de Modos de Operación: Configurar contraseñas de protección de acceso completo a la CPU del PLC y colocar físicamente la llave de conmutación de modo del PLC en la posición
RUN(en lugar deRUN-P), impidiendo que se puedan cargar nuevos programas o bloques de función a través de la red sin la presencia física de un operador en el tablero eléctrico. - Despliegue de Monitoreo Pasivo de Red Industrial (NDR): Instalar sensores de detección y monitoreo pasivo de tráfico de red OT (como Nozomi Networks, Claroty o Suricata con reglas ICS) conectados a puertos espejo (SPAN), configurados para generar alertas inmediatas ante comandos inusuales de escritura de bloques de código o transferencias de firmware en el bus S7.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor