CISA emite alerta operativa por vulnerabilidad crítica de ejecución remota en MikroTik RouterOS
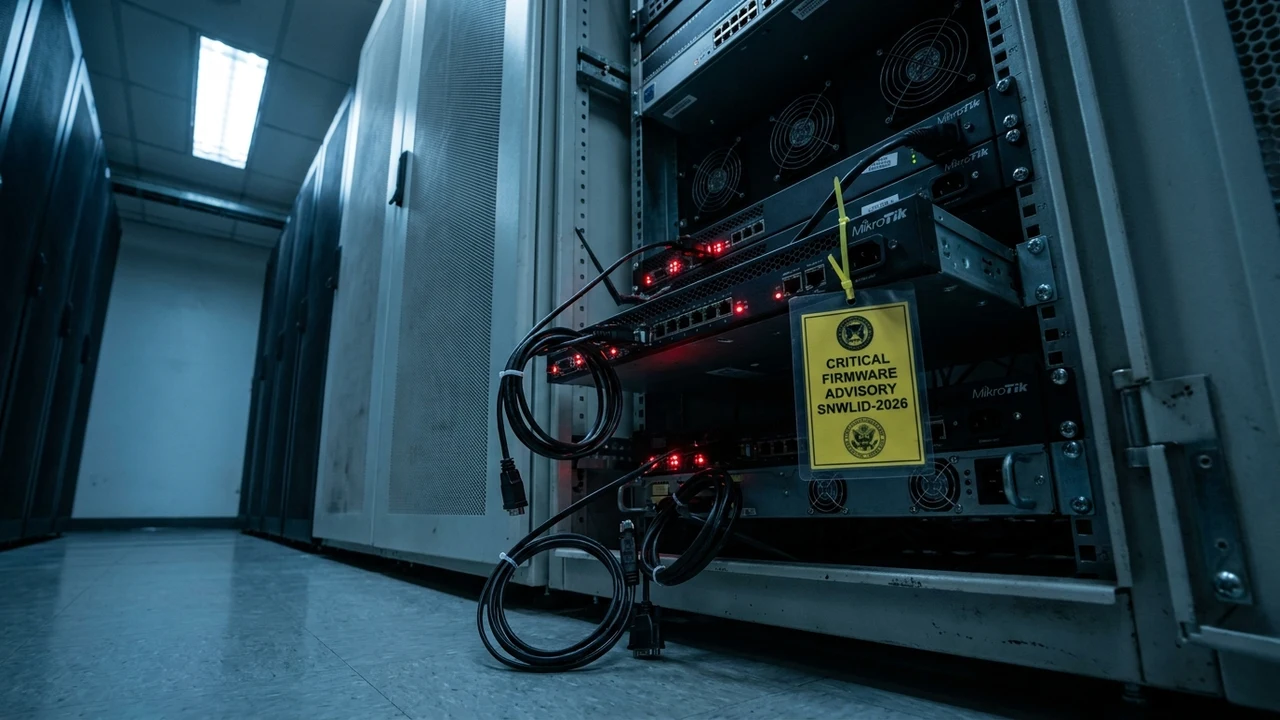
La Agencia de Seguridad de Infraestructura y Ciberseguridad de Estados Unidos (CISA) y el portal especializado BleepingComputer han emitido un aviso urgente dirigido a operadores de telecomunicaciones y administradores de sistemas corporativos. La notificación detalla una vulnerabilidad crítica de ejecución remota de código sin autenticación previa (RCE) en el subsistema de administración web HTTP/HTTPS de MikroTik RouterOS. Esta brecha permite a actores de amenazas comprometer de forma silenciosa routers perimetrales, alterar tablas de enrutamiento y transformar equipos de red en nodos de ataque distribuidos. Ante este vector de compromiso masivo, los ingenieros de Siglo 21 Soluciones recomiendan auditar inmediatamente los accesos WAN en toda la infraestructura de red.
1. Anatomía y Contexto de la Noticia: La Ruptura del Primer Anillo Perimetral
Los dispositivos MikroTik, gobernados por el sistema operativo RouterOS, constituyen una de las tecnologías de conmutación y enrutamiento más extendidas a nivel mundial, especialmente dentro de proveedores de servicios de internet regionales (ISPs), cooperativas de telecomunicaciones, enlaces de última milla y redes corporativas de medianas empresas. Su combinación de versatilidad operativa y accesibilidad económica ha colocado cientos de miles de estas terminales en el borde exacto que separa la Internet pública de las redes de área local protegidas.
El boletín de emergencia emitido por CISA advierte que la vulnerabilidad identificada se ubica en el proceso del servidor web integrado (www service), encargado de servir tanto la interfaz gráfica WebFig como las consultas del protocolo de configuración rápida. Una anomalía severa en el análisis de encabezados HTTP especialmente diseñados desencadena un desbordamiento de búfer en memoria de pila (stack-based buffer overflow). Esto otorga al atacante la capacidad de ejecutar código arbitrario con privilegios de superusuario en el espacio de usuario del dispositivo, prescindiendo por completo de credenciales válidas o desafíos criptográficos.
Al conseguir el control total del kernel en el router, los actores maliciosos no solo adquieren visibilidad completa sobre los flujos de paquetes que atraviesan los túneles VPN corporativos, sino que también pueden reescribir las reglas de filtrado de firewall, inyectar servidores DNS espurios para desviar el tráfico de navegación institucional y reclutar los appliances en botnets de denegación de servicio distribuido (DDoS).
"El enrutador de borde es el centinela de la organización; si el centinela es corrompido sin disparar una sola alarma, todas las capas de defensa posteriores, incluidos los firewalls internos y los sistemas de detección, quedan expuestas a una intercepción sistemática e invisible."
2. Arquitectura Técnica Profunda y Vectores de Explotación
La gravedad técnica del fallo en RouterOS radica en la concurrencia de diversos factores estructurales en el firmware de las series RouterBOARD y arquitecturas Cloud Core Router (CCR):
- Corrupción de Memoria en el Parser HTTP: El daemon web no realiza una verificación exhaustiva de los límites de longitud en el valor del encabezado
Transfer-Encodingcuando procesa peticiones en fragmentos (chunked transfers). Al superar el límite preasignado en memoria dinámica, se sobrescribe la dirección de retorno en la pila de llamadas. - Evasión de Mecanismos de Aislamiento: A diferencia de arquitecturas modulares de microkernel modernas, RouterOS ejecuta múltiples componentes de red bajo un espacio de procesos con privilegios elevados, lo que permite que una falla en el servidor web escale de inmediato a control operativo de los módulos de enrutamiento BGP y OSPF.
- Persistencia a Nivel de Firmware: Una vez consolidado el acceso root, los atacantes logran modificar scripts en la memoria flash interna (NAND), garantizando que las puertas traseras permanezcan activas incluso tras reiniciar el hardware o realizar un restablecimiento parcial de configuración.
- Exposición Masiva en Motores de Búsqueda de Red: Motores de escaneo como Shodan y Censys registran más de 450.000 dispositivos MikroTik con los puertos 80 y 443 expuestos de forma innecesaria directamente hacia la interfaz pública WAN.
Matriz de Vulnerabilidad y Superficie de Ataque
El vector afecta a las ramas de desarrollo RouterOS v6.x desactualizadas y versiones de RouterOS v7.x previas a los parches de seguridad de emergencia v7.16.2 y v7.17beta4. Los dispositivos que tienen deshabilitado el servicio web en interfaces públicas o que restringen el acceso mediante listas de control de acceso (ACLs) perimetrales presentan una reducción sustancial del riesgo inmediato.
3. Análisis Financiero y FinOps Cuantitativo: CapEx, OpEx y Riesgo Operativo
El compromiso de la capa perimetral no representa únicamente un incidente de seguridad técnica, sino una contingencia económica con repercusiones financieras directas:
- Costo de Interrupción Operativa y SLA: Para un ISP regional o una empresa de logística que depende de enlaces troncales gestionados por routers MikroTik, una caída de conectividad provocada por un secuestro de hardware genera pérdidas estimadas en USD 14.000 por hora en reclamos de clientes, degradación de acuerdos de nivel de servicio (SLA) y penalizaciones contractuales.
- OpEx de Remediación e Intervención de Campo: Desplegar ingenieros certificados MikroTik (MTCNA/MTCRE) para refabricar firmware vía Netinstall en parques de 150 a 300 routers de sucursales demanda un esfuerzo aproximado de 120 horas de trabajo especializado, con un costo directo de servicios de USD 9.500.
- ROI en Arquitecturas de Gestión Fuera de Banda (OOB): Centralizar la administración mediante túneles WireGuard cifrados y aislar completamente los servicios web de las interfaces públicas requiere una inversión menor al 3% del presupuesto operativo anual de TI, neutralizando más del 98% de los intentos de intrusión automatizada.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
En el panorama tecnológico de Argentina y los países del Cono Sur, la infraestructura de MikroTik posee una penetración extraordinaria debido a su insuperable relación costo-beneficio. Desde cooperativas eléctricas y de telecomunicaciones en el interior de Entre Ríos, Córdoba y Santa Fe, hasta PyMEs industriales y cadenas minoristas, estos routers son la columna vertebral de la conectividad:
- Práctica Frecuente de Dejar Interfaces Web Expuestas: Es común que proveedores locales y administradores configuren routers dejando accesible la interfaz WebFig en la IP pública para facilitar el soporte remoto desatendido, omitiendo el uso de túneles VPN autenticados o listas blancas de IP.
- Riesgo de Secuestro para Cryptojacking y Tráfico Ilícito: Equipos comprometidos en la región suelen ser explotados silenciosamente para minar criptomonedas consumiendo el 100% de la CPU o para actuar como proxies de anonimización para ciberdelincuentes internacionales, lo que expone a las empresas a investigaciones judiciales por tráfico indebido originado en sus rangos IP.
- Oportunidad de Modernización y Profesionalización de Redes: Esta contingencia representa el catalizador idóneo para que las organizaciones abandonen esquemas de administración artesanales y adopten herramientas de automatización de configuración masiva con Ansible o políticas de Zero Trust Network Access (ZTNA).
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Los equipos de infraestructura de redes y seguridad deben ejecutar el siguiente procedimiento estandarizado para blindar de inmediato el parque de routers:
- Cierre Inmediato del Servicio Web en WAN: Acceder por consola local o WinBox seguro y deshabilitar los servicios
wwwywww-sslen interfaces públicas ejecutando/ip service set www disabled=yesy/ip service set www-ssl disabled=yes, o restringiendo su alcance mediante la directivaaddress=10.0.0.0/8. - Auditoría Exhaustiva de Tareas Programadas y Scripts: Inspeccionar los directorios del sistema mediante
/system script printy/system scheduler printpara detectar scripts ofuscados de persistencia o cuentas de usuario no autorizadas añadidas en/user print. - Actualización de Firmware y RouterBOOT: Descargar las imágenes oficiales verificadas por hash criptográfico desde el canal de actualización estable de MikroTik y forzar la sincronización del gestor de arranque mediante
/system routerboard upgradeseguido de un reinicio controlado. - Implementación de Firewall Defensivo Estricto: Configurar reglas en
/ip firewall filterque descarten de manera explícita (action=drop) todo tráfico entrante en la cadenainputproveniente de la interfaz WAN que no pertenezca a conexiones establecidas o túneles VPN debidamente autenticados.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor