Ciberataque paraliza sistemas de refrigeración industrial en más de 300 supermercados en Francia
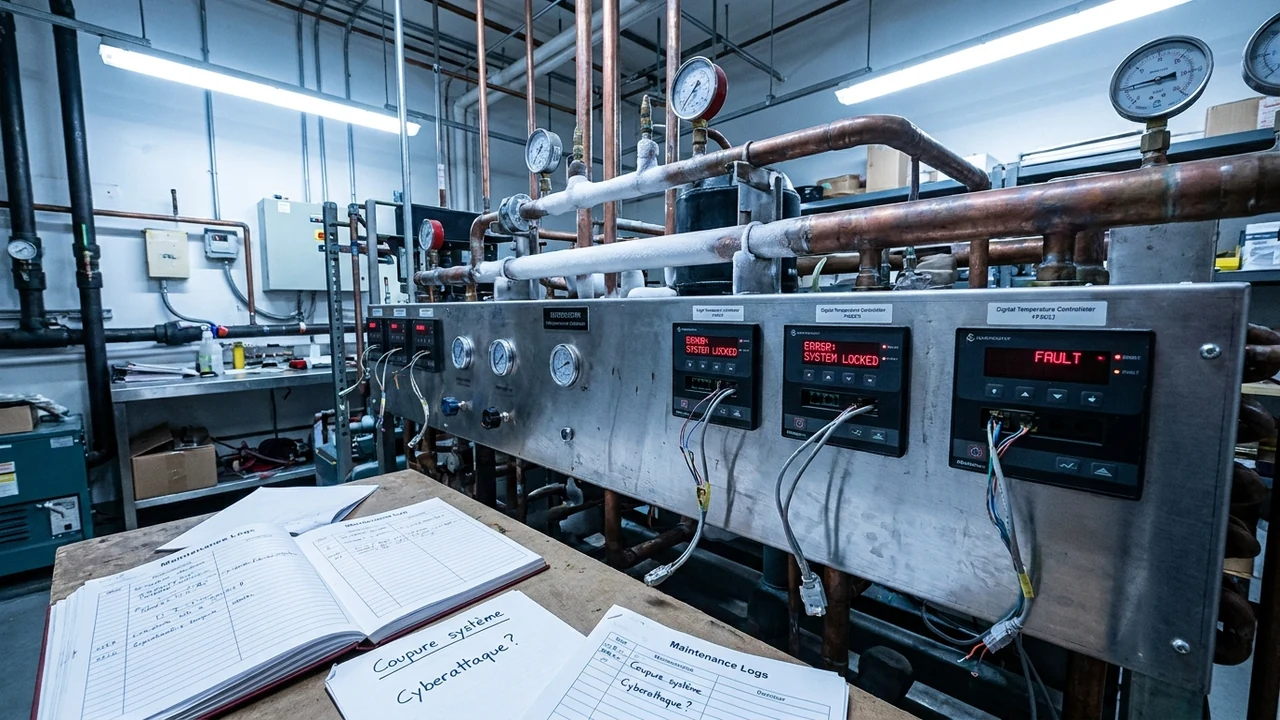
En un grave incidente de seguridad física e informática, más de trescientos supermercados e hipermercados en Francia sufrieron la paralización total de sus sistemas de refrigeración industrial y conservación de alimentos. Según reportó el medio técnico BleepingComputer y confirmó la Agencia Nacional de Seguridad de los Sistemas de Información (ANSSI), actores maliciosos vulneraron las plataformas de telemetría y telegestión de controladores industriales Danfoss y Carel conectadas a Internet. Los atacantes forzaron remotamente ciclos continuos de descongelamiento eléctrico en las cámaras de frío negativo, provocando la pérdida irreversible de toneladas de productos congelados y frescos y obligando al cierre temporal de decenas de sucursales comerciales. La división de ciberseguridad IoT/OT de Siglo 21 Soluciones desglosa las fallas de configuración y los riesgos sistémicos de la cadena de frío conectada.
1. Anatomía y Contexto de la Noticia: La Cadena de Frío Como Vector de Sabotaje
El sector de la distribución minorista de alimentos ha intensificado la adopción de sistemas de gestión técnica de edificios (Building Management Systems - BMS) con el objetivo de reducir costos energéticos, optimizar el rendimiento de los compresores y cumplir con estrictas regulaciones de sostenibilidad ambiental. Sin embargo, la interconexión masiva de estas instalaciones industriales a la nube sin medidas de protección adecuadas ha creado un vector de amenaza sin precedentes.
Durante la madrugada del lunes, cientos de tiendas pertenecientes a importantes cadenas minoristas en el territorio francés comenzaron a experimentar un comportamiento anómalo y coordinado en sus centrales frigoríficas. Las unidades de control electrónico encargadas de supervisar las temperaturas en vitrinas y almacenes de ultracongelados recibieron comandos anómalos que elevaron las temperaturas de consigna desde -22°C hasta +18°C, activando de forma ininterrumpida las resistencias térmicas de desescarche forzado.
Para cuando los equipos de mantenimiento físico y los encargados de tienda arribaron a las instalaciones a primera hora de la mañana, la totalidad de los alimentos perecederos había roto la cadena de frío sanitaria requerida por ley, obligando a su destrucción inmediata para evitar brotes bacterianos y riesgos graves a la salud pública.
"Este ataque demuestra de forma palpable que las vulnerabilidades en dispositivos conectados no son un mero problema de privacidad o pérdida de datos digitales; tienen la capacidad directa de pudrir comida, arruinar inventarios físicos y poner en jaque la continuidad del abastecimiento esencial en centros urbanos enteros."
2. Arquitectura Técnica y Vulnerabilidades en Controladores de Frío Industrial
La investigación técnica preliminar conducida por la ANSSI junto con los fabricantes de los sistemas frigoríficos reveló fallas críticas en la arquitectura de conectividad remota:
- Exposición Directa de Portales Web de Telemetría (BMS): Decenas de controladores de planta estaban directamente mapeados a direcciones IP públicas sin un túnel VPN intermediario. Motores de escaneo industrial permitieron a los atacantes localizar las interfaces de gestión mediante consultas automatizadas sobre puertos específicos.
- Credenciales Predeterminadas y Políticas de Contraseñas Débiles: Los atacantes explotaron la persistencia de usuarios y contraseñas de fábrica en las cuentas de instalador y soporte de las unidades de control centralizado (pasarelas Modbus a IP), permitiendo el ingreso sin requerir explotación de vulnerabilidades complejas.
- Ausencia de Autenticación en Comunicaciones Internas de Bus de Campo: Una vez dentro de la pasarela de borde, las órdenes de modificación de temperatura se transmitieron a través de buses locales RS-485 sin ningún mecanismo de firma criptográfica o verificación de comando válido.
- Sobrecarga Intencional de Compresores y Dispositivos Electromecánicos: Además de alterar las temperaturas, el ataque envió instrucciones continuas de encendido y apagado rápido a los compresores de refrigeración por amoníaco y CO2, buscando inducir fallas mecánicas catastróficas por fatiga de materiales y sobrecalentamiento de motores.
Matriz de Impacto en Instalaciones Frigoríficas
El sabotaje comprometió múltiples estratos de la infraestructura de retail:
- Nivel de Almacenamiento Primario: Cámaras centrales de distribución con pérdidas millonarias en carnes, lácteos y productos congelados.
- Nivel de Salón de Ventas: Cientos de islas de congelados y murales refrigerados con alarmas auditivas silenciadas remotamente por el atacante para retrasar la respuesta humana.
- Capa de Automatización y Respaldo: Los sistemas de respaldo por generadores diésel no pudieron mitigar el incidente debido a que el problema no fue un corte eléctrico, sino una orden lógica de calentamiento forzado.
3. Análisis Financiero, FinOps y Pérdidas Operativas en el Retail
El impacto económico generado por este ciberataque industrial ilustra la vulnerabilidad financiera de operar infraestructuras conectadas sin blindaje:
- Pérdidas Directas por Merma de Mercadería y Descarte Sanitario: Se estima un perjuicio directo superior a los 42 millones de euros en inventarios destruidos y costos de disposición de residuos biológicos especiales en las más de 300 tiendas afectadas.
- Costos Indirectos por Lucro Cesante y Cierre Comercial: Cada día de inactividad de una sucursal mientras se desinfectan, recalibran y reabastecen las cámaras representa cientos de miles de euros en ventas perdidas y daño reputacional ante los consumidores.
- Incremento en Primas de Seguros de Riesgos Cibernéticos: Las compañías aseguradoras han comenzado a excluir de sus pólizas las pérdidas de inventario físico originadas en ataques informáticos si el asegurado no demuestra aislamiento estricto de sus redes OT mediante certificaciones formales.
4. Impacto, Oportunidades y Desafíos para Argentina y América Latina
El sector agroalimentario, frigorífico y de supermercados en Argentina y el Mercosur debe tomar debida nota de esta advertencia operativa:
- Riesgo Crítico en Plantas Frigoríficas de Exportación de Carne: La industria frigorífica argentina, pilar de las exportaciones del país, ha incorporado masivamente sistemas de trazabilidad y monitoreo térmico IoT en sus plantas de faena y maduración para cumplir con estándares del Senasa y la Unión Europea. Muchas de estas interfaces cuentan con accesos remotos poco seguros para técnicos externos.
- Vulnerabilidad en Cadenas de Supermercados Locales y Centros Logísticos: En provincias como Entre Ríos, Santa Fe y Buenos Aires, grandes distribuidoras de alimentos frescos tercerizan el monitoreo de frío en empresas de refrigeración que acceden mediante conexiones de escritorio remoto inseguras.
- Oportunidad para Servicios de Ciberseguridad IoT Industrial en la Región: La implementación de pasarelas seguras con autenticación multifactorial y monitoreo en tiempo real representa un nicho de servicios de alto valor para consultoras tecnológicas especializadas.
5. Hoja de Ruta Técnica y Recomendaciones de Implementación en 4 Pasos
Para proteger la cadena de frío y los sistemas de climatización industrial contra sabotajes cibernéticos, los operadores deben aplicar las siguientes medidas:
- Desconexión Inmediata de Interfaces de Gestión de la Internet Pública: Ningún controlador de refrigeración, caldera o climatización debe responder a consultas directas desde la WAN; todo acceso debe canalizarse a través de túneles VPN autenticados mediante certificados digitales o Zero Trust Network Access (ZTNA).
- Cambio Obligatorio de Credenciales y Rotación Periódica: Modificar todas las contraseñas predeterminadas de fábrica en pasarelas BMS, controladores lógicos y conmutadores de campo, implementando contraseñas complejas y bloqueos por intentos fallidos.
- Instalación de Termostatos de Seguridad Físicos Independientes (Hardwired Failsafes): Incorporar termostatos electromecánicos analógicos que corten el suministro de energía a las resistencias de descongelamiento si la temperatura supera un umbral crítico absoluto (+4°C), sin importar qué orden lógica envíe el software digital.
- Monitoreo de Anomalías y Alarmas Out-of-Band: Configurar canales de alerta independientes vía red celular (4G/5G o satelital) desconectados de la red del supermercado para enviar alertas directas a los jefes de mantenimiento ante cambios bruscos de temperatura o desactivación de alarmas.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor