China califica formalmente a modelos estadounidenses como amenazas directas a su infraestructura crítica
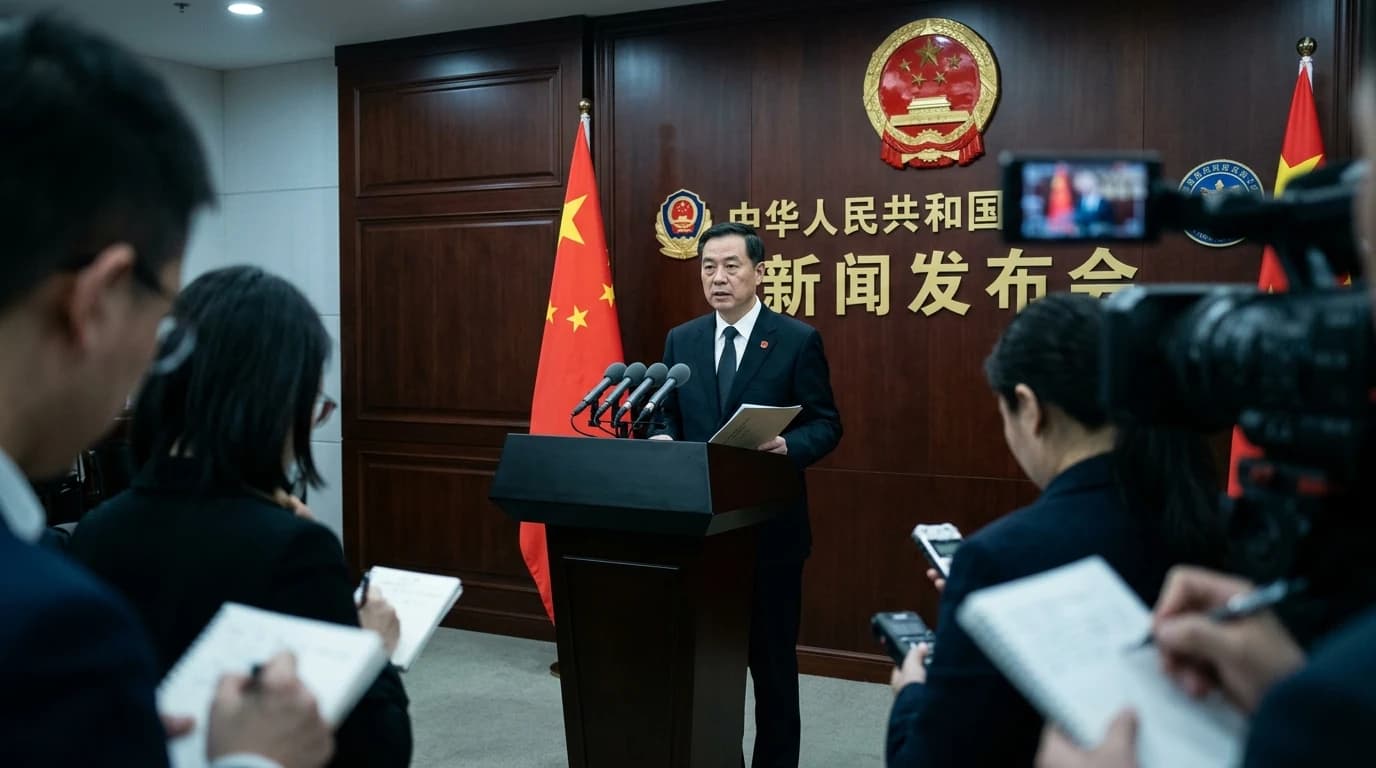
El Ministerio de Seguridad del Estado de China formalizó un dictamen de ciberdefensa en el que cataloga a los modelos de razonamiento y ciberseguridad occidentales (como Claude Mythos y GPT-5.5-Cyber) como armamento informático ofensivo de alta peligrosidad, capaz de eludir salvaguardas perimetrales y automatizar intrusiones críticas en infraestructuras de energía y transporte.
En un giro de gravedad estratégica sin precedentes para el tablero tecnológico internacional, el gobierno de Pekín formalizó hoy, jueves 17 de septiembre de 2026, una directiva de seguridad que posiciona a las inteligencias artificiales de frontera desarrolladas en Estados Unidos bajo el estatus jurídico y militar de amenazas cibernéticas directas contra la soberanía nacional china. El documento, rubricado por el ministro de Seguridad del Estado, Chen Yixin, sostiene que las capacidades emergentes de razonamiento autónomo en auditoría de código abierto y descubrimiento de vulnerabilidades zero-day otorgan a estas herramientas un potencial ofensivo asimétrico que compromete servicios esenciales de telecomunicaciones, redes eléctricas y logística portuaria.
Esta calificación no se limita a una declaración dialéctica; representa el fundamento normativo para imponer un bloqueo técnico absoluto sobre interfaces API, túneles cifrados y pasarelas de conexión intermedias procedentes de servidores norteamericanos hacia redes de cómputo chinas. Para los directores de seguridad de la información (CISOs) y empresas multinacionales con operaciones en Asia, esta categorización exige una reconfiguración drástica de las arquitecturas de software, forzando la segregación física y lógica de las pilas de IA para evitar sanciones estatales y desconexiones unilaterales.
1. Doctrina de Ciberseguridad Ofensiva y Vulnerabilidades Sintéticas
El informe ministerial argumenta que las versiones más avanzadas de modelos de lenguaje entrenados en heurísticas cibernéticas han superado la barrera de la simple asistencia al programador. Al incorporar capacidades de planificación agéntica y síntesis de exploits sin intervención de operadores humanos, estas herramientas reducen los ciclos de infiltración desde semanas a meros minutos. Pekín denuncia que agencias occidentales utilizan estos modelos como plataformas automatizadas de reconocimiento activo contra arquitecturas SCADA y controladores lógicos programables (PLC) de fabricación asiática.
Por su parte, los centros de investigación occidentales defienden que estos modelos son sometidos a rigurosas auditorías de mitigación (red-teaming) orientadas precisamente a fortalecer las defensas corporativas globales. No obstante, la convergencia entre capacidades de descubrimiento de fallos no documentados y la automatización agéntica ha generado un dilema de seguridad clásico: la misma herramienta que audita una vulnerabilidad crítica para protegerla puede ser empleada para orquestar un ataque dirigido si las salvaguardas de alineamiento son eludidas.
«Los modelos de frontera con capacidades operativas en ciberseguridad ya no representan activos civiles comerciales; su capacidad para generar vectores de ataque automatizados exige considerarlos tecnología de doble uso y amenaza potencial de primer orden para nuestras infraestructuras estratégicas» — Chen Yixin, Ministro de Seguridad del Estado de China en comunicado oficial recogido por AIdapted News
2. Implicancias Técnicas y Fragmentación de la Pila Tecnológica (Splinternet)
La designación oficial desencadena una serie de mandatos operacionales y restricciones de arquitectura para cualquier sistema de TI que opere dentro o en los bordes del ecosistema digital chino:
- Aislamiento Estricto de Redes (Air-Gapping de IA): Prohibición absoluta de conectar modelos occidentales vía API pública a sistemas de control industrial, bases de datos de identidad ciudadana o servidores bancarios radicados en territorio continental.
- Inspección Profunda de Carga Útil (DPI en Borde): Despliegue de filtros perimetrales a nivel de firewall estatal para detectar y abortar peticiones con cabeceras, tokens o firmas de red vinculadas a endpoints de OpenAI, Anthropic y Google Cloud.
- Mandato de Sustitución por Pesos Locales: Obligación gubernamental para que corporaciones estratégicas migren de inmediato sus canalizaciones de procesamiento hacia modelos domésticos como Qwen 2.5 Max, DeepSeek-V3 y GLM-4.
- Auditoría Criptográfica de Secretos: Requisito de certificación de código fuente para validar que ninguna librería o dependencia open-source contenga llamadas a modelos alojados en regiones no homologadas.
Este endurecimiento normativo profundiza la balcanización de la red global, obligando a los arquitectos de sistemas a diseñar infraestructuras bivalentes capaces de operar con dos pilas de software y modelos completamente desacopladas según la jurisdicción geográfica.
3. Análisis FinOps y Proyecciones de Costo Operativo
El impacto económico para las organizaciones transnacionales que dependen de infraestructuras globales se traduce en sobrecostos directos de desarrollo y auditoría:
- Duplicación de CapEx/OpEx en Inferencia: Las compañías con filiales en ambos bloques deben duplicar sus contratos de consumo de modelos, contratando nubes públicas en Occidente y clusters de cómputo local en datacenters chinos, incrementando el gasto operativo entre un 35% y un 50%.
- Costos de Auditoría y Compliance de Soberanía: Las partidas presupuestarias destinadas a certificaciones de ciberseguridad estatal y revisión de fugas de datos se incrementan en un promedio de $120.000 a $250.000 anuales por corporación.
- Mitigación de Pasivos por Sanciones: El riesgo de multas regulatorias y clausuras operativas obliga a las direcciones financieras a constituir fondos de contingencia legal frente a discrepancias normativas transfronterizas.
- Sobrecostos de Rediseño de Flujos CI/CD: Adaptar tuberías de integración continua para compilar y testear con bibliotecas duales requiere reasignar recursos de ingeniería equivalentes a 150 horas de desarrollo por proyecto.
La gobernanza FinOps ya no puede evaluarse exclusivamente por costo de token por millón, sino por el costo total de resiliencia y conformidad jurídica en entornos fragmentados.
4. Hoja de Ruta y Checklist de Implementación Técnica en 5 Fases
- Fase 1: Auditoría de Dependencias de API Transfronterizas: Mapear todas las librerías, microservicios y SDKs corporativos para identificar llamadas hacia infraestructuras en riesgo de bloqueo geopolítico.
- Fase 2: Implementación de Capas de Abstracción Multimodelo: Construir wrappers desacoplados (como LiteLLM o APIs intermedias) que permitan redirigir el tráfico hacia diferentes proveedores sin modificar el código fuente.
- Fase 3: Despliegue de Modelos de Respaldo On-Premises: Levantar instancias locales de modelos abiertos como LLaMA 3.3 o DeepSeek sobre servidores propios o nubes soberanas regionales.
- Fase 4: Configuración de Políticas de Filtrado de Datos Sensibles: Establecer pasarelas de seguridad que bloqueen la transmisión de credenciales, planos de ingeniería o datos confidenciales hacia endpoints externos.
- Fase 5: Simulacros de Resiliencia ante Desconexión Forzada: Realizar pruebas de estrés operando durante 48 horas exclusivamente con infraestructura local para asegurar la continuidad del negocio.
¿Buscás alinear tus sistemas con estándares internacionales y soberanía de datos?
En Siglo 21 Soluciones construimos plataformas tecnológicas resilientes y arquitecturas seguras adaptadas a regulaciones globales.
Fuentes & Referencias Verificadas
¿Buscás alinear tus sistemas con estándares internacionales y soberanía de datos?
En Siglo 21 Soluciones construimos plataformas tecnológicas resilientes y arquitecturas seguras adaptadas a regulaciones globales.
Contactar a un Consultor