El Centro Nacional de Ciberseguridad (CNC) avanza en acuerdos de alerta temprana y monitoreo regional
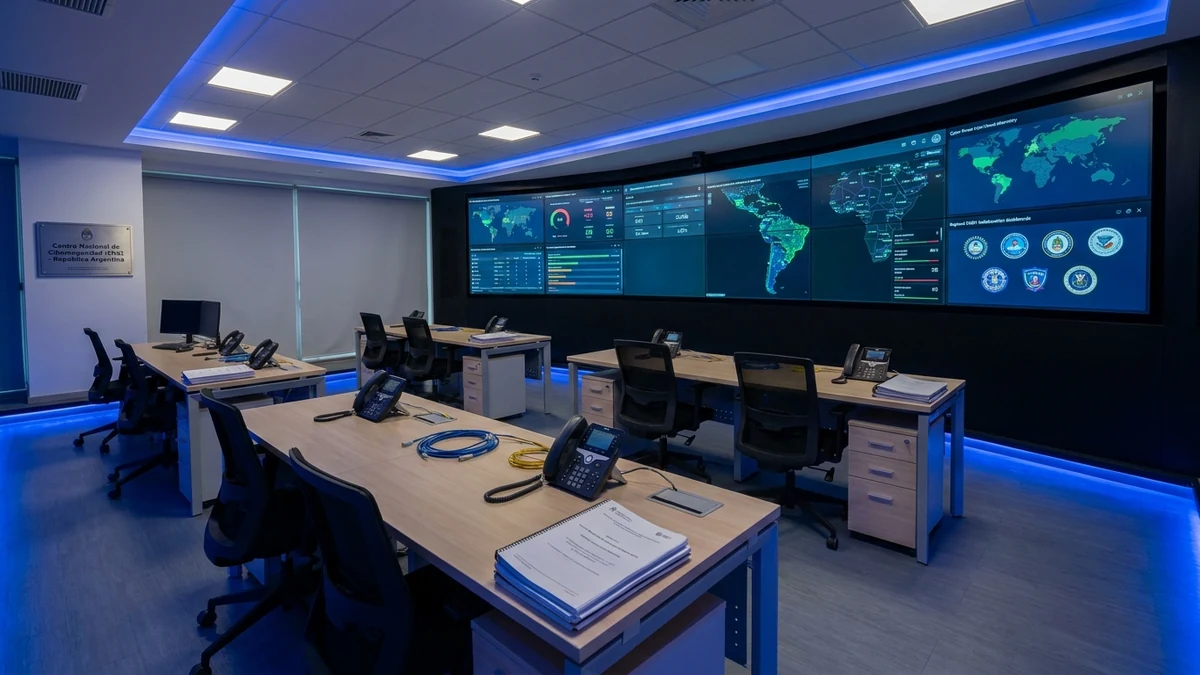
En un paso fundamental para elevar las capacidades de respuesta ante ataques informáticos dirigidos, el Centro Nacional de Ciberseguridad (CNC) de la República Argentina consolidó una serie de acuerdos bilaterales de cooperación técnica y alerta temprana con organismos homólogos de América Latina y agencias internacionales. La iniciativa tiene como eje central la instrumentación de canales seguros para el intercambio en tiempo real de Indicadores de Compromiso (IoCs), patrones de ataque de ransomware y vulnerabilidades que amenacen infraestructuras críticas del país.
1. Qué Implica el Intercambio Automatizado de Indicadores de Compromiso
Según los lineamientos técnicos presentados por las autoridades en Argentina.gob.ar, las bandas cibernéticas modernas operan a escala transnacional: una campaña de malware que ataca un banco en San Pablo o Santiago de Chile suele dirigirse hacia entidades financieras o energéticas en Buenos Aires pocas horas después.
Mediante la integración de plataformas abiertas de ciberinteligencia (como MISP - Malware Information Sharing Platform), los equipos del CNC reciben feeds automáticos de direcciones IP maliciosas, hashes de archivos de ransomware y dominios de phishing en el mismo instante en que son detectados en países vecinos. Esto permite alimentar de forma inmediata los firewalls perimetrales de los organismos estatales y empresas adheridas para neutralizar la amenaza antes de que ingrese a la red nacional.
"En ciberdefensa, ningún país puede protegerse en soledad. La cooperación técnica y la velocidad de notificación entre equipos de respuesta ante emergencias (CSIRTs) son la única ventaja asimétrica que tenemos frente al crimen organizado transfronterizo."
2. Protección de Infraestructuras Críticas Nacionales
El programa prioriza el blindaje de sectores neurálgicos cuya interrupción provocaría una crisis social o económica:
- Sector Eléctrico y Energético: Centrales hidroeléctricas, centrales nucleares (Atucha y Embalse) y redes de transporte de alta tensión de CAMMESA.
- Sector Financiero y Pagos: Cámaras compensadoras, Banco Central (BCRA) y redes de cajeros automáticos.
- Telecomunicaciones y Conectividad: Nodos de fibra óptica nacional de ARSAT y enlaces submarinos de Las Toninas.
- Salud y Seguridad Social: Bases de datos de ANSES, PAMI y hospitales públicos de alta complejidad.
3. Análisis Económico: El Ahorro de la Prevención Temprana
El impacto financiero de prevenir una intrusión frente a remediar un secuestro de datos consumado es categórico. Un ciberataque de ransomware a una entidad pública o corporación nacional genera pérdidas promedio de entre USD 1,5 y 3 millones entre interrupción de servicios, rescates exigidos y restauración de servidores.
Por el contrario, el costo de mantener un nodo de intercambio de inteligencia de amenazas dentro de la infraestructura del CNC representa una inversión pública mínima que protege activos estratégicos valorados en decenas de miles de millones de dólares.
4. Articulación Público-Privada: El Desafío para las Empresas Argentinas
Para que la red de alerta temprana sea efectiva, el CNC promueve la incorporación activa del sector privado:
- Notificación Responsable sin Represalias: Crear mecanismos de reporte confidencial para que las empresas privadas informen incidentes sin temor a sanciones públicas inmediatas.
- Adhesión de Proveedores de Internet (ISPs): Lograr que las empresas de telecomunicaciones bloqueen a nivel de DNS el tráfico hacia servidores de comando y control de botnets.
- Capacitación Comunitaria para PyMEs: Difusión de boletines de seguridad técnica en lenguaje claro para que pequeñas y medianas empresas puedan parchar sus sistemas oportunamente.
5. Checklist para Conectar tu Empresa a Redes de Alerta Temprana
Recomendaciones para directores de ciberseguridad corporativos:
- Suscribirse a los Boletines Oficiales del CNC / CERT.ar: Monitorear diariamente las alertas de vulnerabilidades críticas publicadas por el gobierno nacional.
- Desplegar una Instancia de MISP Interna: Automatizar la ingestión de IoCs abiertos directamente en los cortafuegos y sistemas SIEM de la empresa.
- Establecer Protocolos de Aislamiento Inmediato: Ensayar simulacros semestrales de desconexión de red ante la detección de un IoC de alta peligrosidad.
6. Arquitectura de Ciberdefensa Nacional: El Rol de la Red CSIRT.ar
Los acuerdos de alerta temprana impulsados por el CNC se apoyan operativamente en la consolidación de la red CSIRT.ar, que nuclea a los equipos de respuesta ante emergencias informáticas de los tres poderes del Estado, las Fuerzas Armadas, el Banco Central y las empresas de servicios públicos estratégicos.
El protocolo establece que cuando un hospital público o una distribuidora de energía detecta un intento de intrusión, se aísla la muestra de malware en un entorno de laboratorio seguro (sandbox) y se extraen sus firmas criptográficas y servidores de comando y control (C2). Esta información es distribuida en menos de 10 minutos a todos los miembros de la red nacional mediante protocolos automatizados TAXII (Trusted Automated eXchange of Intelligence Information), blindando a miles de servidores en todo el país antes de que la campaña de ataque logre propagarse.
7. Guía de Articulación para Empresas Privadas con el Ecosistema Nacional
Pautas para que las empresas y bancos argentinos colaboren activamente con el CNC:
- Designar un Enlace de Seguridad Oficial: Notificar al CNC los datos de contacto del responsable de seguridad informática de la empresa para recibir alertas prioritarias.
- Participar en Simulacros Nacionales de Ciberataque: Intervenir en los ejercicios anuales de respuesta a incidentes organizados por el Estado para evaluar los tiempos de reacción ante contingencias graves.
- Reportar Campañas Masivas de Phishing Bancario: Enviar muestras de correos y sitios clonados a las fiscalías especializadas para acelerar la baja judicial de dominios maliciosos.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor