Billeteras criptográficas institucionales implementan esquemas de computación multipartita para custodia de tesorerías
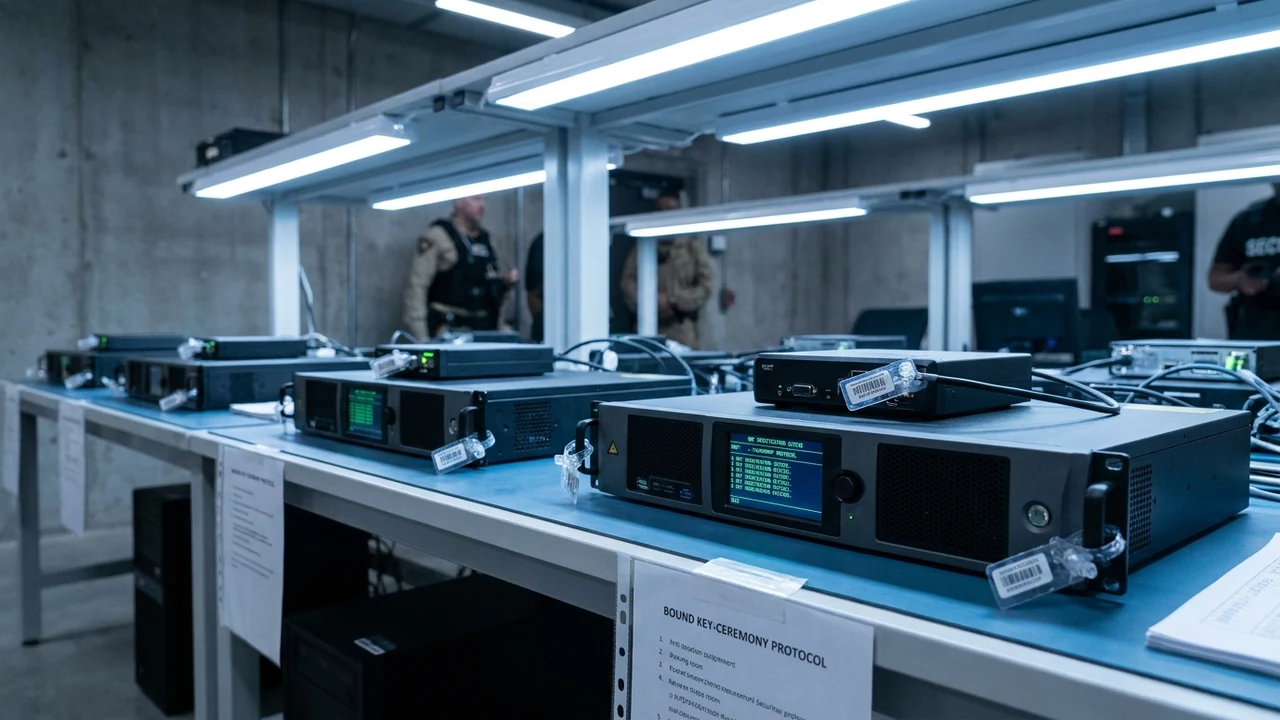
En respuesta a la creciente sofisticación de los ciberataques contra reservas financieras digitales y fondos corporativos, bancos globales, fondos de inversión y plataformas fintech están migrando masivamente su infraestructura de custodia hacia billeteras institucionales basadas en Computación Multipartita (Multi-Party Computation, MPC). Investigaciones recientes divulgadas en el Cryptology ePrint Archive y reportes del sector financiero en CoinDesk Institutional revelan que la fragmentación matemática de claves privadas mediante esquemas de firmas de umbral (TSS) elimina de raíz el punto único de falla de las hardware wallets tradicionales y reduce drásticamente las comisiones operativas en comparación con los contratos inteligentes multifirma heredados.
1. Principios Criptográficos de la Computación Multipartita (MPC) y Firmas de Umbral (TSS)
Durante años, la seguridad de las tesorerías corporativas descansaba en billeteras frías de hardware (HSMs físicos aislados) o contratos multifirma on-chain. Si bien representaron un avance frente a las claves privadas únicas, ambos esquemas introdujeron severas limitaciones operativas: las billeteras de hardware crean cuellos de botella manuales y riesgos de pérdida física o coacción personal, mientras que las billeteras multifirma en smart contracts exponen la gobernanza interna en la blockchain pública y conllevan elevadas tarifas de gas por cada firma recopilada.
La Computación Multipartita (MPC), combinada con protocolos de firmas de umbral (TSS) bajo protocolos matemáticos avanzados como Gennaro-Goldfeder (GG20) y DKLS23, redefine por completo este paradigma: la clave privada completa nunca llega a existir en ningún dispositivo físico, memoria volátil ni servidor en ningún momento de su ciclo de vida.
En su lugar, el secreto criptográfico se genera de forma distribuida como un conjunto de fragmentos matemáticos independientes (key shares). Cuando se requiere autorizar una transacción de tesorería, un subconjunto predeterminado de partes participantes (por ejemplo, tres de cinco servidores blindados en un esquema 3-of-5) ejecuta un protocolo de computación segura interactiva. A través de este cómputo cifrado, las partes producen una firma digital válida estándar (ECDSA o Schnorr) indistinguible de una firma individual tradicional, sin que ninguno de los participantes comparta jamás su fragmento privado ni reconstruya la clave matriz.
"El paradigma de la custodia corporativa ha evolucionado definitivamente: una clave privada nunca debe ensamblarse en un solo dispositivo físico, ni siquiera por una fracción de segundo. La computación multipartita distribuye el poder de firma matemáticamente, convirtiendo el robo de un servidor en un vector de ataque completamente inútil."
2. Análisis Comparativo: MPC vs. Billeteras Multifirma On-Chain y Hardware Tradicional
La adopción de MPC frente a las soluciones de custodia predecesoras aporta ventajas arquitectónicas determinantes para las tesorerías empresariales modernas:
- Compatibilidad Universal con Blockchains: Las billeteras multifirma on-chain requieren contratos adaptados a cada red blockchain. Los esquemas MPC operan a nivel de firma matemática básica; por ende, son compatibles de forma nativa con cualquier red blockchain o libro contable distribuido sin modificar contratos inteligentes.
- Privacidad de la Estructura de Gobernanza: En una multifirma on-chain, cualquier observador externo puede ver en los exploradores de bloques qué direcciones autorizaron la transacción. En MPC, la transacción se emite como una firma criptográfica única estándar, manteniendo en confidencialidad la estructura de aprobación de la empresa.
- Actualización Dinámica de Quórum (Key Resharing): Si un directivo abandona la corporación, el protocolo MPC permite ejecutar una reasignación de fragmentos (resharing) sin alterar la dirección pública de la billetera ni requerir transferencias de fondos que generen eventos impositivos o comisiones de red.
- Integración en Enclaves Seguros de Confianza (TEEs): Los fragmentos de clave son custodiados dentro de enclaves aislados por hardware (como AWS Nitro Enclaves o HSMs certificados FIPS 140-3), garantizando que nadie con privilegios de root pueda volcar la memoria del proceso de firma.
3. Impacto FinOps, Reducción de Costos de Transacción y Ciberseguro
La eficiencia de costos que ofrece la tecnología MPC es un motor clave de adopción para directores financieros (CFO) y líderes de FinOps. En redes de alta demanda como Ethereum, una transacción originada desde un smart contract multifirma consume hasta tres veces más unidades de gas computacional debido a la verificación secuencial de firmas.
Al producir una firma plana compacta, las billeteras institucionales MPC reducen las comisiones de red on-chain entre un 60% y un 75%, un ahorro que en mesas de tesorería con miles de movimientos mensuales representa decenas de miles de dólares por ejercicio fiscal.
Asimismo, las principales aseguradoras de riesgos cibernéticos otorgan descuentos sustanciales de entre el 30% y el 40% en las primas de pólizas de custodia de activos digitales (Crime & Specie Insurance) a organizaciones que acreditan la adopción de infraestructuras MPC con certificación SOC 2 Tipo II, reconociendo que este esquema neutraliza vectores de extorsión y fraude interno.
4. Aplicación en Tesorerías Corporativas de Argentina y Gestión de Monedas Digitales
En el escenario macroeconómico de la República Argentina, un número creciente de medianas y grandes empresas ha incorporado monedas estables colateralizadas en dólares (como USDT y USDC) para mantener liquidez operativa y liquidar pagos de comercio exterior y servicios de software internacionales frente a la volatilidad cambiaria.
Sin embargo, muchas organizaciones gestionaban estos saldos mediante extensiones de navegador en computadoras de oficina o cuentas personales en plataformas centralizadas, exponiendo los fondos a phishing y secuestro de sesiones.
La adopción de billeteras corporativas MPC permite a las empresas argentinas estructurar una política formal de tesorería bimonetaria: el pago a un proveedor internacional requiere la aprobación concurrente del gerente financiero y el director general junto a un nodo automatizado de validación, brindando seguridad de grado bancario y agilidad operativa.
5. Checklist Técnico de Implementación de Custodia MPC en 4 Pasos
Para implementar un marco de custodia institucional basado en computación multipartita con los más altos estándares de gobernanza, se recomienda seguir estas fases:
- Definición de Políticas de Quórum y Topología de Fragmentos: Diseñar la estructura de aprobación requerida (ej. esquema
2-of-3para operaciones cotidianas o3-of-5para montos extraordinarios). - Despliegue en Enclaves de Hardware Seguro (TEE/HSM): Configurar el entorno de cómputo en servidores segregados geográficamente con memoria cifrada y atestación criptográfica.
- Integración con Reglas de Cumplimiento y Límites de Retiro: Incorporar pasarelas de políticas automáticas que bloqueen transacciones dirigidas a direcciones sancionadas o que superen techos diarios establecidos.
- Auditoría de Seguridad Financiera y Acompañamiento con Siglo 21 Soluciones: Implementar arquitecturas de tesorería segura, custodia digital y automatización financiera con el respaldo de nuestro equipo de ingeniería criptográfica.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor