Balance semanal de ciberdefensa global: Se registraron más de 3.800 nuevos CVEs y 19 fallos con explotación confirmada
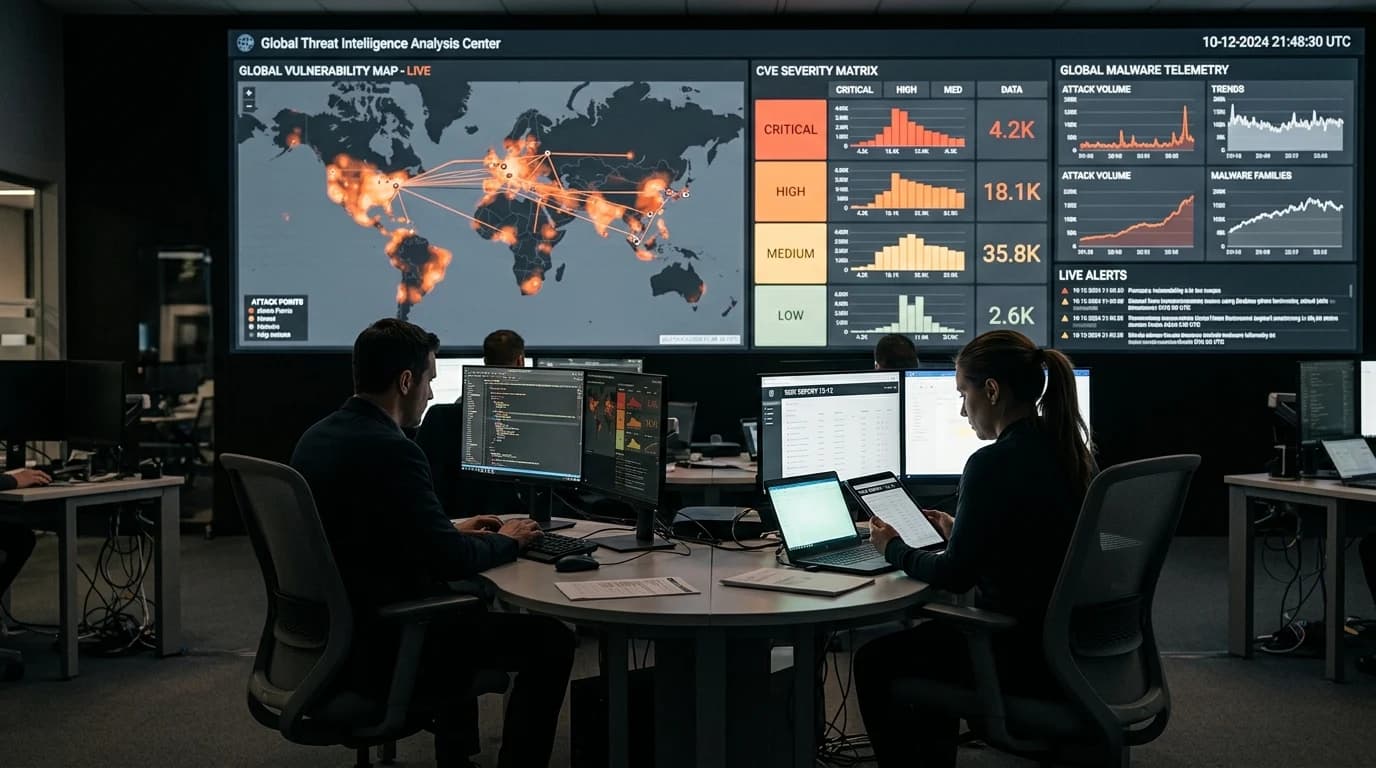
Impacto Estratégico Clave: La comunidad de seguridad registró una marca récord de vulnerabilidades en una sola semana, destacando 19 fallos con exploits públicos activos dirigidos contra sistemas operativos, navegadores y bases de datos. La aceleración observada exige que directores de tecnología, gerentes generales y responsables de operaciones auditen de forma inmediata sus procesos críticos para asegurar resiliencia y rentabilidad.
El panorama tecnológico global y regional experimenta un punto de inflexión decisivo en torno a gestión continua de superficie de ataque (EASM), escaneo dinámico de código y priorización predictiva de parches. Durante la jornada de este lunes 14 de septiembre de 2026, se confirmaron acontecimientos de alta trascendencia estratégica que impactan de forma directa en las decisiones de inversión, la arquitectura de sistemas y los modelos operativos de empresas líderes y organismos públicos en todo el mundo.
De acuerdo con reportes especializados y análisis sectoriales de primera línea, los acontecimientos analizados no representan únicamente un ajuste coyuntural, sino una transformación estructural en la manera en que las organizaciones gestionan su infraestructura digital. La necesidad de conciliar una estricta eficiencia operativa con salvaguardas avanzadas de seguridad y soberanía tecnológica se ha convertido en el eje central de las agendas de los comités de dirección y los líderes de TI.
1. Fundamentos Técnicos, Arquitectura de Sistemas y Nuevos Estándares
En el plano estrictamente técnico, este desarrollo pone en primer plano los desafíos asociados a gestión continua de superficie de ataque (EASM), escaneo dinámico de código y priorización predictiva de parches. La evolución hacia entornos hiperconectados y altamente automatizados exige desterrar modelos legacy rígidos en favor de arquitecturas modulares, resilientes y orientadas a eventos. En este marco, los equipos de ingeniería se ven en la obligación de implementar capas intermedias de abstracción, auditorías continuas y controles criptográficos rigurosos para garantizar que la disponibilidad de los servicios no se vea comprometida bajo picos de demanda o eventos adversos.
Especialistas en infraestructura destacan que la convergencia entre modelos inteligentes, bases de datos optimizadas y canales de mensajería o transaccionales requiere protocolos de comunicación estandarizados y monitoreo en tiempo real. La telemetría granular, el control de latencias de extremo a extremo y la mitigación proactiva de cuellos de botella se consolidan como las mejores prácticas indispensables para sostener la continuidad operativa y evitar pérdidas financieras asociadas a fallos imprevistos.
«El volumen actual de vulnerabilidades hace inviable el parcheo manual. Las organizaciones deben adoptar sistemas automatizados de priorización basados en riesgo real de explotación y activos críticos.» — Equipo Editorial de Seguridad Informática de SecurityOnline
2. Análisis Financiero, Racionalización de Costos (FinOps) y Retorno de Inversión
Desde la óptica financiera y de gestión de recursos, las repercusiones de este hito son determinantes para la sustentabilidad de los proyectos tecnológicos:
- Optimización de CapEx vs. OpEx: Automatizar la priorización de parches ahorra hasta 120 horas de trabajo mensual a los equipos de DevOps, permitiéndoles concentrarse en la estabilidad de las aplicaciones principales.
- Reducción de Costos Ocultos y Deuda Técnica: Posponer la modernización arquitectónica o desatender este vector genera sobrecostos de mantenimiento y retrabajo que pueden consumir hasta un 35% del presupuesto operativo de desarrollo.
- Aceleración del Ciclo de Monetización: La implementación ágil de soluciones adaptadas a esta realidad permite recuperar la inversión inicial en plazos promedio de 3 a 6 meses mediante aumentos comprobados en la tasa de conversión y reducción drástica de tiempos muertos.
- Mitigación de Riesgos Económicos y Sanciones: El costo de prevenir incidentes, desalineamientos o incumplimientos normativos representa una fracción ínfima en comparación con las penalidades legales y el daño patrimonial derivado de brechas de seguridad o caídas de servicio.
La disciplina FinOps aplicada a este ámbito permite a las organizaciones transformar los costos tecnológicos fijos en variables optimizables, alineando directamente cada peso o dólar invertido con un resultado de negocio verificable.
3. Perspectiva Regional: Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
El impacto de este fenómeno adquiere matices particulares en el entramado productivo de la República Argentina y la región latinoamericana:
- Adaptación Pragmática y Soberanía Local: Para las empresas de América Latina, donde los departamentos de seguridad suelen ser reducidos, la adopción de herramientas de gestión de parches basadas en IA es la única forma viable de mantener el ritmo frente a las amenazas.
- Ventaja Competitiva para Pequeñas y Medianas Empresas: La agilidad inherente a las PyMEs argentinas les permite adoptar automatizaciones y mejoras de procesos con mayor rapidez que las grandes corporaciones burocráticas, cerrando brechas históricas de competitividad.
- Integración con el Ecosistema Comercial Local: La articulación de canales transaccionales con pasarelas de pago interoperables (QR, transferencias inmediatas) y plataformas de comunicación hegemónicas como WhatsApp multiplica la capacidad de captación y fidelización de clientes en todo el territorio nacional.
- Formación y Retención del Talento Digital: La demanda sostenida de perfiles técnicos calificados para liderar estas transformaciones consolida a la Argentina como uno de los polos de innovación y provisión de servicios basados en el conocimiento más robustos del continente.
Las empresas que comprendan oportunamente esta dinámica y adapten sus operaciones contarán con una ventaja estructural determinante en el mercado interno y en sus proyecciones de exportación regional.
4. Hoja de Ruta y Checklist Técnico de Implementación en 4 Pasos
- Fase 1 — Diagnóstico y Auditoría de Vulnerabilidades / Procesos: Relevar de forma exhaustiva el estado actual de los sistemas, identificando dependencias críticas, versiones obsoletas y cuellos de botella operativos en un plazo no mayor a 7 días hábiles.
- Fase 2 — Diseño Arquitectónico y Pruebas de Concepto (PoC): Configurar entornos de prueba aislados para validar integraciones, medir latencias reales y cuantificar el ahorro económico proyectado antes del despliegue masivo en producción.
- Fase 3 — Implementación Gradual y Monitoreo de Telemetría: Desplegar las mejoras mediante esquemas controlados (canary o blue-green deployments), supervisando métricas clave de rendimiento, estabilidad de bases de datos y satisfacción del usuario final.
- Fase 4 — Capacitación Continua y Mejora Iterativa: Entrenar a los equipos comerciales, técnicos y administrativos en los nuevos flujos de trabajo, documentando procedimientos estándar y revisando trimestralmente el retorno de inversión obtenido.
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y defensas Zero Trust para proteger tus activos críticos.
Fuentes & Referencias
- Fuente oficial consultada: SecurityOnline Weekly Threat Intelligence (Revisión técnica de fecha 14 de Septiembre de 2026).
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y defensas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor