Auditorías de ciberdefensa en organismos argentinos revelan vulnerabilidades en software heredado sin soporte
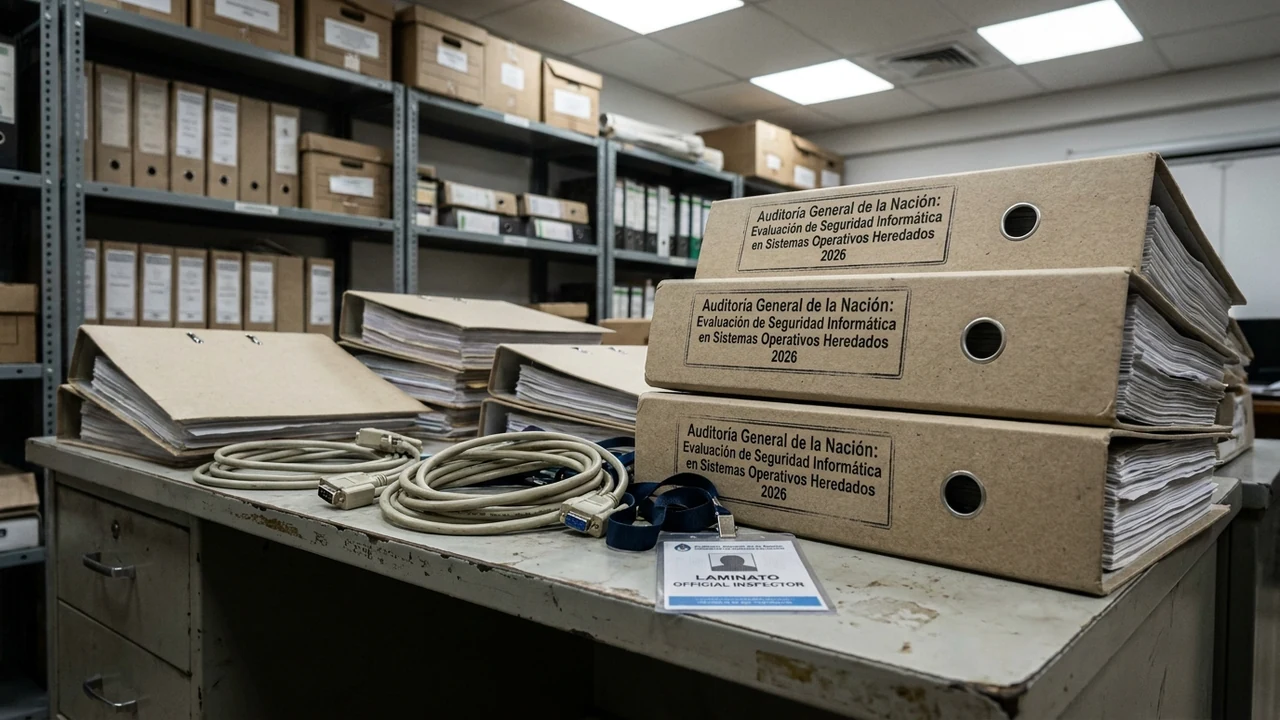
Los resultados preliminares de un programa integral de auditorías técnicas de ciberdefensa ejecutado en organismos de la administración pública nacional y dependencias descentralizadas han expuesto un escenario crítico de vulnerabilidad sistémica. En el marco de los acuerdos de cooperación estratégica en infraestructura segura formalizados entre Cancillería Argentina y el US Department of State, los relevamientos identificaron que más del 68% de los servidores públicos analizados continúan ejecutando sistemas operativos, gestores de bases de datos y frameworks web fuera de soporte (End-of-Life), careciendo de parches de seguridad oficiales desde hace más de un lustro y dependiendo de equipamiento de telecomunicaciones de fabricantes catalogados como de alto riesgo geopolítico.
1. Anatomía y Contexto: La Trampa de la Deuda Técnica en la Infraestructura Estatal
La administración pública argentina arrastra décadas de subinversión crónica y discontinuidad de proyectos en materia de infraestructura informática y gobierno de datos. A lo largo de diferentes períodos gubernamentales, sucesivos ministerios, secretarías, organismos recaudadores y hospitales públicos desarrollaron o adquirieron aplicaciones a medida que satisfacían requerimientos funcionales inmediatos, pero que carecieron de contratos de mantenimiento evolutivo, planes de renovación de licencias o estrategias de migración arquitectónica.
Con el transcurso de los años, estas plataformas se convirtieron en auténticas "cajas negras" operativas. Sistemas que gestionan expedientes electrónicos judiciales, registros de propiedad inmobiliaria, empadronamientos de asistencia social y turnos de salud ciudadana funcionan actualmente sobre entornos obsoletos como Windows Server 2008 R2, CentOS 6, versiones desactualizadas de PHP 5.6 y bases de datos relacionales sin cifrado en reposo. Muchos de estos entornos no son actualizados por un temor fundado entre los administradores públicos: cualquier intervención sobre las dependencias del sistema operativo amenaza con quebrar la lógica de negocio de aplicaciones escritas hace 15 años cuyo código fuente original a menudo se encuentra extraviado.
El convenio bilateral de cooperación estratégica en ciberdefensa e infraestructura de telecomunicaciones seguras ha catalizado un diagnóstico descarnado. Al ofrecer financiamiento internacional y transferencia metodológica para auditar dependencias estatales y redes críticas (incluyendo centrales eléctricas, plantas de saneamiento y enlaces satelitales), los inspectores descubrieron que los atacantes cibernéticos no necesitan desarrollar complejas armas digitales: les basta con utilizar exploits públicos documentados en bases de datos CVE de hace una década para penetrar las redes gubernamentales y obtener persistencia administrativa.
"Mantener sistemas gubernamentales operando sobre software sin soporte equivale a dejar abiertas de par en par las puertas de los ministerios a la medianoche. El convenio bilateral no persigue únicamente señalar las falencias, sino proveer el andamiaje financiero y la asistencia técnica indispensables para reemplazar componentes no confiables y modernizar de raíz la infraestructura digital sobre la cual descansa la vida ciudadana y la soberanía del país."
2. Arquitectura Técnica de las Vulnerabilidades: El Riego de Sistemas Fuera de Soporte
El informe técnico de las auditorías cataloga con rigor los vectores más alarmantes encontrados en los centros de cómputo del sector público:
- Persistencia de Vulnerabilidades Remotas Críticas: Detección recurrente de servidores expuestos directamente a Internet que son vulnerables a fallas históricas de ejecución remota de código (RCE) como EternalBlue (MS17-010), BlueKeep (CVE-2019-0708) y vulnerabilidades de deserialización en plataformas Apache Struts y WebLogic sin parches.
- Equipamiento de Telecomunicaciones y Backdoors de Hardware: Presencia de routers de borde, conmutadores y cámaras de videovigilancia de fabricantes no certificados que incluyen credenciales de fábrica codificadas de forma fija (hardcoded credentials) y servicios Telnet/HTTP no cifrados abiertos hacia el exterior.
- Ausencia de Segmentación de Red y Confianza Implícita: Redes de organismos públicos configuradas bajo esquemas planos (/16 o /24 sin VLANs de aislamiento), donde una computadora de escritorio comprometida en una mesa de entradas permite a un atacante escanear y acceder a bases de datos maestras de ciudadanos alojadas en el mismo segmento de red.
- Dependencia de Algoritmos Criptográficos Deprecados: Módulos de autenticación web que todavía negocian conexiones bajo protocolos TLS 1.0 y TLS 1.1, con certificados digitales autofirmados o firmados con algoritmos de hashing vulnerables como SHA-1 y MD5.
3. Análisis Financiero y FinOps: El Abismo entre Mantenimiento Preventivo y Remediación Forense
El aplazamiento constante de la modernización tecnológica suele justificarse bajo el argumento falaz del "ahorro presupuestario". Sin embargo, un análisis financiero cuantitativo demuestra que operar sobre software heredado genera un pasivo económico inmenso:
- Costo de Incidentes vs. Presupuesto de Actualización (CapEx vs OpEx): La remediación de un solo incidente de ransomware en un organismo público mediano insume en promedio entre USD 450.000 y USD 1.200.000 en peritajes forenses, restauración de cintas, asesoramiento de crisis y horas extraordinarias de personal técnico. En contraste, un plan ordenado de migración hacia contenedores modernos y plataformas cloud seguras representa una inversión planificada y escalonada con un TCO hasta un 60% inferior a lo largo de 5 años.
- Pérdida de Fondos Internacionales y Sanciones: Los organismos multilaterales de crédito (BID, Banco Mundial) han comenzado a condicionar sus desembolsos para modernización estatal al cumplimiento de estándares estrictos de ciberseguridad (ISO 27001 / NIST CSF). La persistencia de vulnerabilidades críticas bloquea líneas de financiamiento por cientos de millones de dólares.
- Impacto en Productividad y Ciudadanos: Las caídas de sistemas gubernamentales paralizan trámites de comercio exterior, importaciones de insumos médicos y liquidaciones de programas previsionales, ocasionando un daño económico indirecto de millones de dólares a la economía real argentina.
4. Implicancias y Oportunidades para Empresas y el Ecosistema Tecnológico Argentino
Lejos de representar únicamente un inventario de debilidades, las conclusiones de estas auditorías abren una ventana de oportunidad extraordinaria para la industria nacional de software y ciberseguridad. El plan de reemplazo de componentes no confiables y saneamiento de código heredado requerirá la contratación activa de empresas locales integradoras de sistemas, especialistas en migración hacia la nube y consultoras de ciberdefensa.
Asimismo, las empresas privadas y PyMEs que prestan servicios al Estado o interactúan con plataformas gubernamentales (mediante APIs de facturación, contratación pública o aduanas) deben tomar nota inmediata: un compromiso en la red estatal puede traducirse en una vía de intrusión hacia los sistemas privados a través de conexiones VPN interinstitucionales de confianza. Por ello, la adopción del modelo de Confianza Cero (Zero Trust) deja de ser un eslogan teórico para transformarse en un requisito contractual ineludible.
5. Hoja de Ruta Técnica: Plan de Saneamiento y Migración en 4 Pasos
Para mitigar el riesgo inminente en organismos y organizaciones que operan con sistemas heredados sin soporte, el equipo de ingeniería de Siglo 21 Soluciones prescribe la siguiente hoja de ruta de remediación:
- Aislamiento Inmediato y Microsegmentación Perimetral: Retirar del acceso público directo a Internet todo servidor que ejecute un sistema operativo o servicio fuera de soporte. Colocar estos sistemas detrás de un Web Application Firewall (WAF) y forzar el acceso exclusivamente a través de pasarelas VPN autenticadas con MFA o brokers de acceso Zero Trust (ZTNA).
- Contenerización de Aplicaciones Legadas (Lift-and-Shift Seguro): Empaquetar aplicaciones web monolíticas históricas dentro de contenedores Docker/OCI hardened. Este aislamiento permite correr el software sobre sistemas operativos anfitriones modernos y totalmente parchados, desacoplando la lógica de negocio antigua de las vulnerabilidades del kernel del host.
- Reemplazo Progresivo de Componentes de Red Inseguros: Elaborar una matriz de proveedores de telecomunicaciones y desincorporar gradualmente switches, firewalls y gateways de fabricantes desaconsejados, sustituyéndolos por soluciones de arquitectura abierta con firmware verificado y soporte técnico criptográfico auditado.
- Establecimiento de Monitoreo Continuo de Vulnerabilidades (Vulnerability Management): Desplegar agentes de análisis estático y dinámico de vulnerabilidades continuos que verifiquen el inventario de software en tiempo real, estableciendo SLAs vinculantes que obliguen a aplicar parches críticos en menos de 72 horas para activos de alta exposición.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor