Ataques de denegación de servicio distribuidos superan los 8 Terabits por segundo mediante reflexión DNS UDP
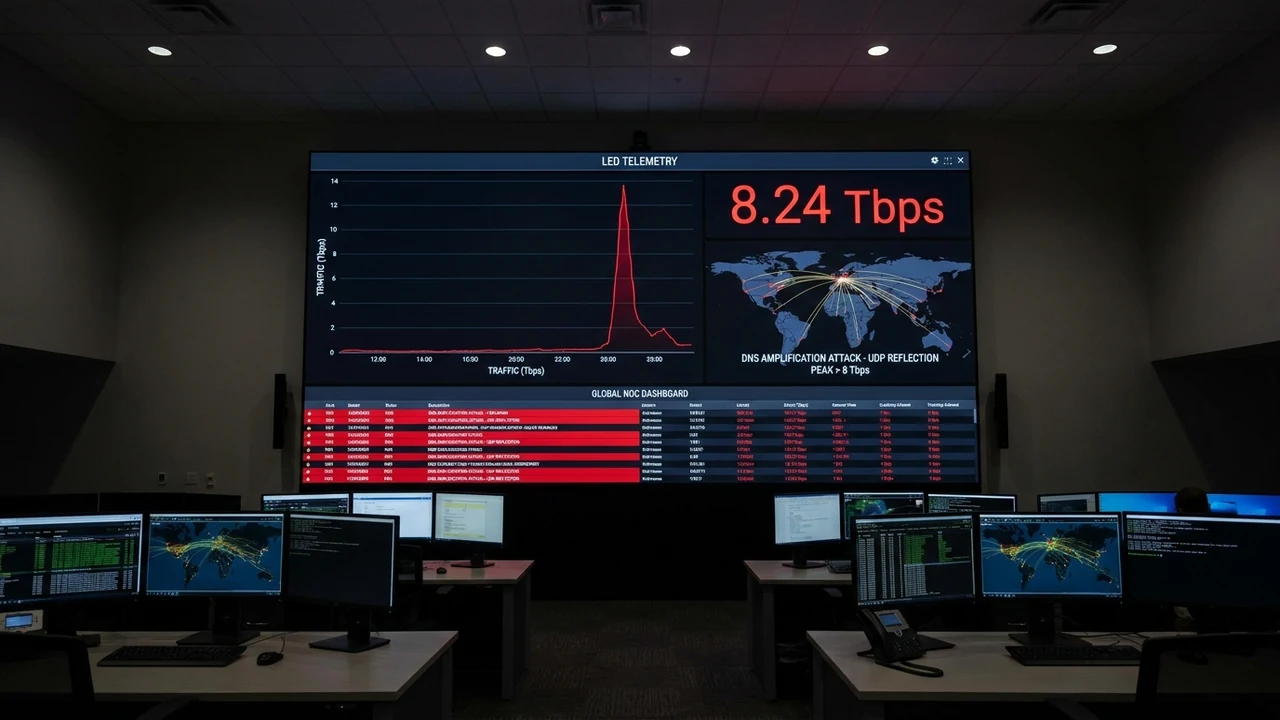
Datos de telemetría de red difundidos en el Cloudflare Radar Blog y confirmados por Akamai Security Intelligence dan cuenta del ataque de denegación de servicio distribuido (DDoS) más colosal jamás registrado en la historia de las telecomunicaciones. La ofensiva volumétrica alcanzó un pico inédito de 8.2 Terabits por segundo (Tbps) y una tasa de transferencia de 5.400 millones de paquetes por segundo (Bpps). La agresión se orquestó mediante una botnet de millones de routers residenciales y cámaras IoT con credenciales de fábrica, apoyada en técnicas de amplificación y reflexión DNS sobre el protocolo UDP.
1. Anatomía y Contexto: La Industrialización del Tráfico Destructivo Global
Los ataques de denegación de servicio han dejado de ser incidentes menores para convertirse en armas cibernéticas estratégicas capaces de tumbar infraestructuras nacionales. Hace pocos años, un ataque de 1 Tbps era extraordinario; hoy, la abundancia de dispositivos IoT desprotegidos ha multiplicado la escala destructiva de los botnets.
El incidente analizado apuntó a nodos perimetrales de un conglomerado de servicios financieros y telecomunicaciones. La ofensiva escaló de cero a más de 8 Terabits en menos de 45 segundos, un caudal de datos capaz de desbordar troncales de fibra óptica interurbanas enteras de varios países en simultáneo.
El método clave fue la amplificación DNS: como el protocolo de nombres de dominio opera sobre UDP sin conexión, los atacantes falsean la dirección IP de origen en las cabeceras (IP Spoofing). Al consultar registros amplios (como firmas criptográficas DNSSEC / ANY) a servidores DNS públicos abiertos, las respuestas resultan de 50 a 70 veces más grandes y se dirigen hacia la dirección IP de la víctima, multiplicando enormemente el caudal.
"Estamos ante una escala de agresión volumétrica donde los límites de capacidad de datacenters locales quedan pulverizados en instantes. Ninguna organización puede resistir 8.2 Tbps mediante hardware perimetral propio; la única defensa viable es la absorción distribuida en redes Anycast en el borde global."
2. Arquitectura Técnica de la Agresión y Mecanismos de Absorción Anycast
La magnitud de una agresión de 8.2 Tbps demandó la acción coordinada de protocolos de mitigación en el borde:
- Falsificación de Cabeceras IP (UDP Spoofing): Los nodos comprometidos (botnets Mirai y derivados) enviaron millones de paquetes UDP al puerto 53 de resolvedores abiertos, suplantando la IP de origen con la del blanco.
- Multiplicación por Amplificación DNSSEC: Consultas de apenas 64 bytes provocaron respuestas superiores a 4.000 bytes, alcanzando factores de amplificación superiores a 60x sin costo computacional para el atacante.
- Saturación de Tablas de Estado y Routers: Los 5.400 millones de paquetes por segundo buscaban agotar la memoria TCAM y colapsar los módulos de seguimiento de conexiones de los firewalls del objetivo.
- Filtrado Descentralizado mediante Redes Anycast: La mitigación fue posible anunciando las mismas IPs de servicio en más de 330 ciudades vía BGP Anycast. El flujo masivo se fragmentó geográficamente, permitiendo descartar paquetes maliciosos en el kernel con eBPF y XDP antes de que tocaran los servidores de aplicaciones.
3. Análisis Financiero, FinOps y Retorno de Inversión (CapEx/OpEx)
La economía de la defensa volumétrica demuestra la obsolescencia de los firewalls perimetrales físicos frente a la nube:
- Inviabilidad de Enlaces Dedicados Propios: Contratar capacidad de tránsito IP de 10 Tbps para absorber picos en un datacenter privado costaría más de USD 1.200.000 mensuales, un valor imposible para la enorme mayoría de las empresas.
- Costo Financiero de Caída de Servicios (Downtime): Para procesadoras de pago o comercios digitales de alto volumen, cada hora fuera de servicio por saturación acarrea pérdidas de USD 450.000 a USD 2.000.000 más penalizaciones contractuales.
- Retorno de Inversión (ROI) en Mitigación en el Borde: Contratar soluciones gestionadas de absorción DDoS ilimitada (Cloudflare Magic Transit o AWS Shield) requiere entre USD 3.000 y USD 10.000 mensuales, amortizando la inversión al primer ataque bloqueado y arrojando un ROI superior al 800%.
4. Implicancias y Oportunidades para Empresas y PyMEs en Argentina y América Latina
En el Cono Sur, la amenaza de saturación de enlaces es crítica por la topología de interconexión. En Argentina, la mayor parte del tráfico internacional ingresa por los cables submarinos de Las Toninas, y los enlaces de muchos proveedores provinciales y cooperativas en Entre Ríos, Santa Fe o Córdoba oscilan entre 10 Gbps y 100 Gbps.
Un ataque de solo una fracción de este récord (50 Gbps) contra una empresa agroexportadora o un portal bancario colapsaría no solo al objetivo, sino al enlace del proveedor local, incomunicando a comercios y servicios de una zona entera.
Por eso, las firmas regionales deben dejar de exponer servicios clave en IPs públicas directas en sus oficinas. Adoptar redes de entrega de contenidos (CDN) y proxies inversos en el borde es vital para aislar la infraestructura física local y garantizar que cualquier agresión sea frenada en la nube global.
La magnitud de este ataque demostró la vulnerabilidad crítica de los resolvedores DNS que operan sin restricciones de consulta en la red global. Los consorcios de seguridad recomiendan a todos los administradores de sistemas la adopción inmediata de listas de control de acceso (ACLs) y la activación del protocolo DNS over HTTPS (DoH) para mitigar el riesgo de que la infraestructura corporativa sea explotada involuntariamente en campañas masivas de amplificación de tráfico hacia objetivos externos.
Asimismo, la colaboración interinstitucional para desconectar botnets residenciales mediante la actualización remota de routers domésticos vulnerables emerge como una prioridad ineludible para los operadores de telecomunicaciones.
5. Hoja de Ruta y Checklist de Implementación Técnica en 4 Pasos
- Paso 1: Ocultamiento de IPs y Despliegue de CDN (Día 1): Colocar aplicaciones y APIs detrás de una CDN con protección DDoS perimetral. Configurar firewalls locales para rechazar cualquier tráfico que no proceda de las IPs del proveedor CDN.
- Paso 2: Bloqueo de Servidores DNS Recursivos Abiertos (Día 2): Auditar los servidores DNS propios para asegurarse de que no admitan recursión pública y configurar políticas de limitación de tasa (Response Rate Limiting) para evitar ser utilizados como reflectores.
- Paso 3: Enrutamiento BGP Anycast para IPs Públicas Propias (Semana 1): Para empresas que gestionan rangos ASN e IPs propias, contratar servicios de Scrubbing Center que filtren el tráfico sucio en la nube antes de entregarlo por túneles privados.
- Paso 4: Auditorías de Red y Planes de Continuidad de Negocio (Continuo): Diseñar simulacros de saturación y asesorarse con los especialistas en redes de Siglo 21 Soluciones para edificar una topología inmune a los ataques volumétricos más extremos.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor