Anthropic publica informe de inteligencia de amenazas documentando el abuso de agentes de IA en tiendas de aplicaciones
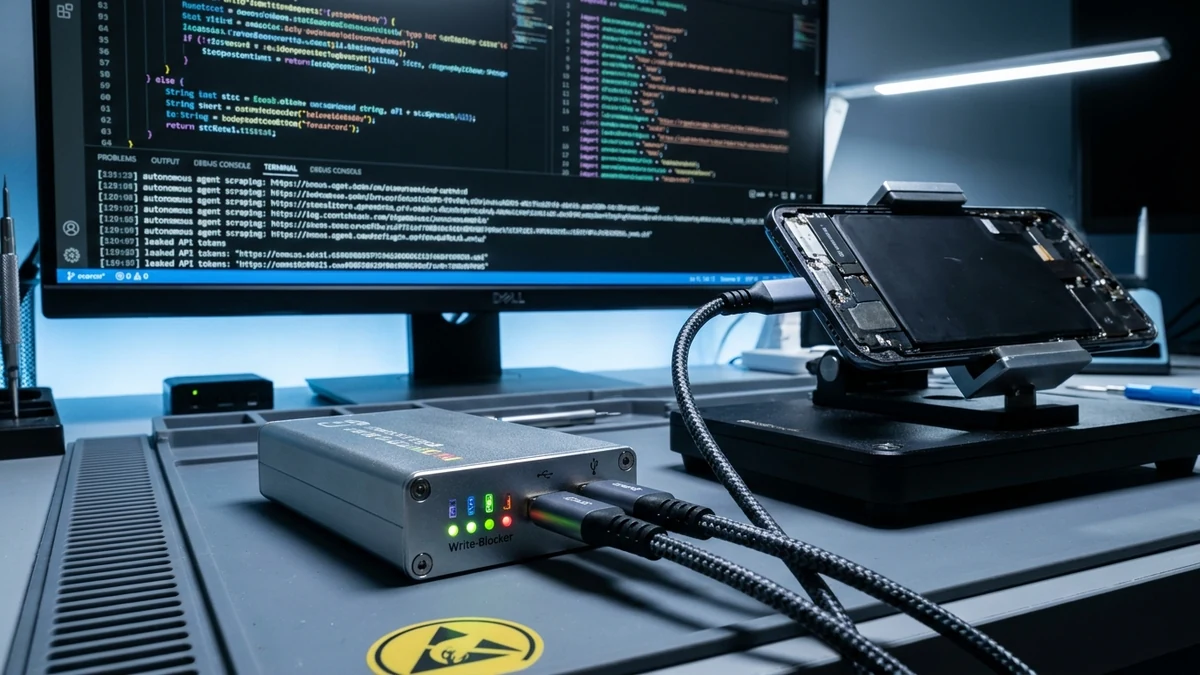
En un documento técnico de alta relevancia para el ecosistema de ciberdefensa global, la división de inteligencia de amenazas de Anthropic reveló la existencia de sofisticadas campañas cibernéticas donde actores maliciosos están utilizando agentes de inteligencia artificial autónomos para ejecutar scraping masivo e ingeniería inversa automatizada sobre tiendas públicas de aplicaciones móviles (Google Play Store, repositorios APK y ecosistemas de extensiones de navegador). El objetivo primordial: la extracción industrial de claves de API secretas, cadenas de conexión a bases de datos y tokens de sesión hardcodeados por descuido en el código cliente.
1. El Nuevo Vector: Agentes Automatizados de Decompilación y Análisis Estático
De acuerdo con el informe oficial de Anthropic Threat Intelligence, los atacantes ya no utilizan simples scripts estáticos de expresiones regulares (RegEx). En su lugar, orquestan enjambres de agentes agénticos equipados con capacidades de razonamiento y herramientas de ingeniería inversa (JADX, Ghidra y desensambladores).
El agente descarga miles de paquetes de software al día, desensambla el bytecode de las aplicaciones y analiza el flujo de control del programa. Si detecta una variable sospechosa que parece una credencial de AWS, OpenAI o Stripe, el agente genera de forma autónoma peticiones de prueba hacia la API correspondiente para validar si la clave sigue activa y qué privilegios tiene asignados en la infraestructura de la víctima.
"Estamos ante la industrialización del reconocimiento de objetivos. Los atacantes han convertido el trabajo manual que antes demandaba semanas a un analista de seguridad en una rutina automatizada que opera las 24 horas del día a costo casi cero."
2. Hallazgos Alarmantes: Cientos de Claves Expuestas en Producción
Durante la investigación, los analistas documentaron que en un muestreo de 120.000 aplicaciones analizadas en repositorios públicos, más de 1.450 aplicaciones comerciales activas contenían secretos críticos incrustados en texto plano en sus archivos binarios compilados.
Entre las credenciales detectadas se identificaron accesos a bases de datos Firebase sin reglas de seguridad activas, claves maestras de pasarelas de pago y tokens de servicios en la nube con permisos administrativos plenos, exponiendo la información personal y financiera de millones de usuarios en todo el mundo.
3. Análisis Financiero y Riesgo de Extorsión Corporativa
El costo financiero derivado de una fuga de credenciales en aplicaciones móviles es devastador. Para una empresa mediana, el compromiso de una clave de AWS o Google Cloud puede traducirse en cargos no autorizados de cientos de miles de dólares en minutos debido al aprovisionamiento fraudulento de instancias de cómputo para minería de criptomonedas o entrenamiento ilícito de modelos.
A ello se suman las demandas colectivas por violación del deber de custodia de datos personales y las sanciones de los entes reguladores de privacidad, que pueden alcanzar el 4% de la facturación global bajo normativas internacionales.
4. Implicancias Críticas para Startups y Empresas en Argentina
Para los desarrolladores de software y empresas tecnológicas de Argentina y América Latina, este informe representa una llamada de atención urgente:
- Mala Práctica Generalizada de Hardcodear Claves: Es extremadamente común en desarrollos móviles locales encontrar claves de API incrustadas directamente en archivos de configuración de frontend (React Native, Flutter o Swift).
- Ataques Automatizados contra PyMEs: Los atacantes no discriminan por tamaño de empresa; los agentes de scraping barren todo el catálogo de aplicaciones, afectando tanto a bancos como a pequeñas apps de delivery o comercio electrónico regional.
- Urgencia de Implementar Arquitecturas Backend-for-Frontend (BFF): Jamás realizar llamadas directas a servicios de terceros desde la app del usuario; todas las peticiones deben pasar por un backend propio que custodie los secretos corporativos.
5. Checklist de Remediación Inmediata para Desarrolladores Móviles
Pasos esenciales para blindar aplicaciones móviles frente a agentes de decompilación:
- Escanear Repositorios con Herramientas Anti-Secretos: Implementar TruffleHog o GitGuardian en los pipelines de Git para bloquear cualquier commit que contenga cadenas sensibles.
- Ofuscación Avanzada de Binarios: Utilizar ProGuard, R8 o herramientas comerciales de ofuscación de código para dificultar la decompilación automática de APKs y bundles.
- Rotación Inmediata de Claves Expuestas: Revocar cualquier clave que haya estado presente en una versión compilada pública y generar nuevos pares de credenciales con permisos restringidos.
- Monitoreo de Consumo Inusual en Consolas de Cloud: Configurar alertas de presupuesto diarias con apagado automático en AWS, GCP y Azure.
6. Anatomía de un Ataque de Decompilación Agéntica
Los analistas de Anthropic desglosaron la metodología exacta empleada por los enjambres de agentes maliciosos para extraer credenciales en minutos. El proceso se ejecuta en un pipeline totalmente automatizado:
- Descarga Masiva mediante Scraping de Catálogo: El agente consulta las APIs públicas de las tiendas de aplicaciones, identificando apps recientemente actualizadas con alto volumen de descargas o herramientas de nicho empresarial.
- Decompilación a Bytecode Smali y Código Java: Mediante herramientas CLI empaquetadas en contenedores headless, el agente transforma el archivo APK o AAB en código fuente legible.
- Análisis Semántico Asistido por LLM: En lugar de buscar patrones regex rígidos, el modelo de IA lee el código contextualmente, identificando variables que contienen tokens JWT, contraseñas de bases de datos o secretos de conexión a pasarelas de pago que pasaron desapercibidos en las revisiones manuales de los desarrolladores.
- Validación Automatizada de Permisos de la Clave: El agente emite consultas controladas a los endpoints de la API vulnerada para confirmar si la credencial permite lectura y escritura en la nube corporativa.
7. Medidas de Blindaje Inmediato para Empresas con Aplicaciones Móviles
Para proteger los activos digitales corporativos frente a estos escaneos industriales:
- Eliminar el Almacenamiento Local de Secretos: Ninguna clave de API con permisos de escritura o facturación debe residir en el código de la aplicación cliente; todas las operaciones deben delegarse a un backend seguro.
- Implementar Certificado SSL Pinning Estricto: Bloquear intentos de interceptación de tráfico mediante proxys de análisis forense (Burp Suite o Charles Proxy) en la comunicación móvil.
- Uso de Bóvedas de Secretos en la Nube (KMS): Centralizar la custodia de claves en servicios como AWS Secrets Manager o HashiCorp Vault con políticas de rotación automática cada 30 días.
Fuentes & Referencias Verificadas
¿Querés blindar tu infraestructura corporativa frente a amenazas cibernéticas avanzadas?
En Siglo 21 Soluciones aplicamos auditorías continuas, mitigación de vulnerabilidades y arquitecturas Zero Trust para proteger tus activos críticos.
Contactar a un Consultor