Alerta nacional por estafas de ingeniería social automatizadas que clonan voces y perfiles de directivos PyME
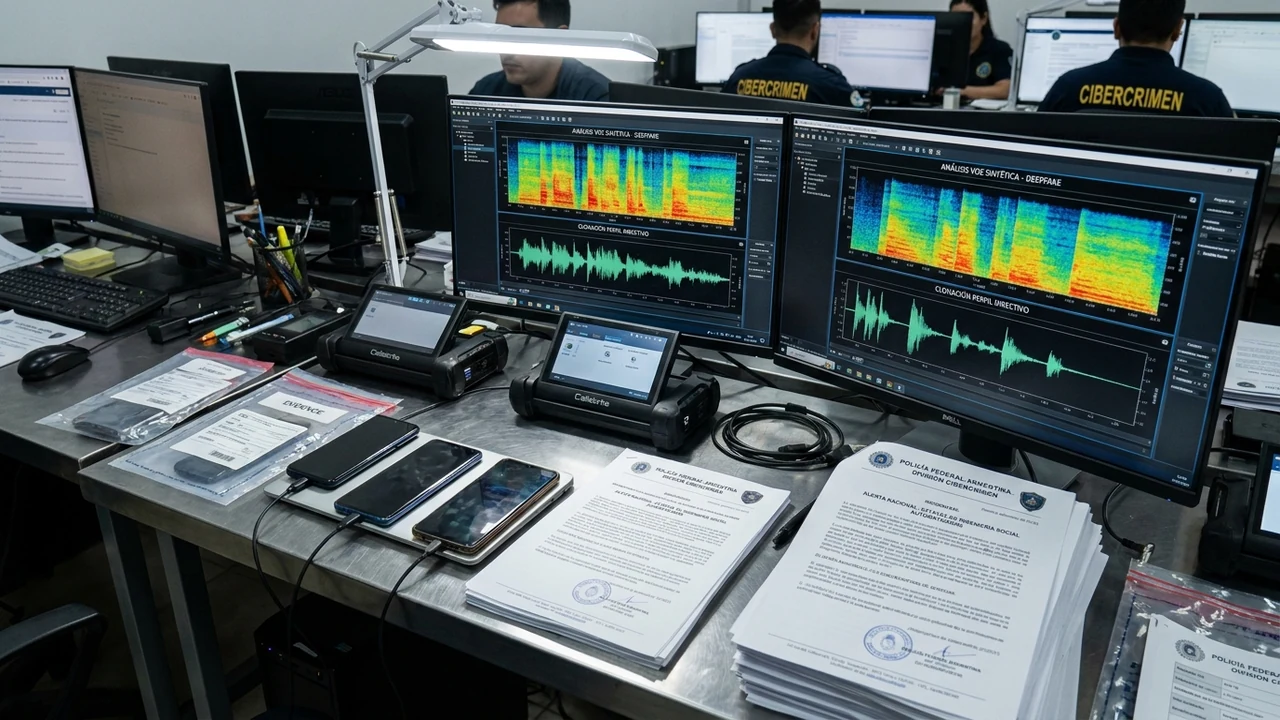
Organismos de ciberdefensa y autoridades judiciales han emitido una alerta urgente a nivel nacional ante la proliferación de campañas de fraude financiero altamente tecnificadas dirigidas contra pequeñas y medianas empresas en la República Argentina. Informes documentados por la sección especializada de iProUp Ciberseguridad y advertencias de la Unidad Fiscal Especializada en Ciberdelincuencia (UFECI) detallan cómo organizaciones criminales están combinando herramientas de clonación de voz por inteligencia artificial con tácticas de ingeniería social automatizada para suplantar la identidad acústica de directivos y ordenar transferencias bancarias fraudulentas de tesorería a través de audios y llamadas falsas en WhatsApp, vaciando cuentas operativas en cuestión de minutos.
1. La Evolución del Fraude del CEO: De Emails Apócrifos a Llamadas Sintéticas en WhatsApp
El esquema de estafa conocido tradicionalmente como "Fraude del CEO" o Business Email Compromise (BEC) ha sufrido una mutación drástica en el último año. Históricamente, este vector de ataque dependía del envío de correos electrónicos falsificados donde los atacantes se hacían pasar por el presidente de la firma solicitando con urgencia el pago de una factura a una cuenta bancaria desconocida. Con el fortalecimiento de los filtros antispam modernos, la autenticación DMARC/DKIM y una mayor concientización del personal administrativo, la efectividad del correo apócrifo comenzó a decaer paulatinamente.
No obstante, la democratización de modelos generativos de síntesis de voz (como XTTS-v2, Tortoise y APIs comerciales de clonación instantánea de audio) ha permitido a los atacantes dar un salto cualitativo hacia la ingeniería social biométrica. En lugar de limitarse al texto, los delincuentes establecen contacto directo a través de WhatsApp (la vía de comunicación predominante para las gestiones cotidianas en el ámbito empresarial argentino), enviando notas de voz con el tono, la cadencia, los modismos dialectales y la inflexión exacta del dueño o director de la compañía.
La precisión de los modelos actuales es tan elevada que logran clonar una voz humana con asombroso realismo a partir de una muestra de audio limpia de apenas tres a cinco segundos, extraída con facilidad de entrevistas públicas en YouTube, exposiciones en congresos, videos institucionales de LinkedIn o historias de Instagram de los ejecutivos de la empresa.
"Los ciberdelincuentes ya no necesitan vulnerar firewalls complejos ni desencriptar redes privadas cuando pueden vulnerar la confianza del tesorero mediante un audio de WhatsApp idéntico a la voz del dueño de la firma. La automatización del fraude mediante deepfakes acústicos exige repensar por completo los protocolos de pago en el sector corporativo."
2. Metodología de Ataque: Extracción de Muestras Acústicas y Canales de Extorsión
La ejecución de estas operaciones delictivas responde a una planificación rigurosa estructurada en fases secuenciales que combinan inteligencia de fuentes abiertas (OSINT) y automatización:
- Perfilado y Recolección de Datos de la Víctima (Reconnaissance): Los atacantes identifican el organigrama de la PyME a través de redes profesionales, determinando quiénes son los apoderados de las cuentas bancarias y quién es el responsable de tesorería o pagos a proveedores.
- Cosecha de Muestras de Audio y Entrenamiento Sintético: Mediante herramientas automáticas de scraping, extraen archivos de audio del directivo objetivo, limpian el ruido ambiental y entrenan un modelo de conversión de texto a voz (Text-to-Speech) capaz de modular cualquier mensaje en tiempo real.
- Suplantación de Identidad en Mensajería (Caller ID Spoofing / SIM Swapping): Los delincuentes configuran perfiles de WhatsApp con la fotografía real del directivo utilizando líneas prepagas o mediante falsificación de números telefónicos, enviando un mensaje inicial alertando sobre una supuesta emergencia operativa o reunión confidencial.
- Presión Psicológica y Desvío de Fondos a Cuentas Mula: A través de audios urgentes, el supuesto directivo instruye al tesorero a liquidar inmediatamente un pago a una clave CBU/CVU de un nuevo proveedor estratégico para evitar el corte de un servicio crítico, advirtiendo que no puede atender llamadas por encontrarse reunido con inspectores o inversores.
3. Pérdidas Económicas en PyMEs y Ausencia de Mecanismos de Reversión Bancaria
El impacto patrimonial de estas maniobras en las empresas medianas y pequeñas de nuestro país es devastador. Según los registros de denuncias tramitadas ante fiscalías especializadas, las sumas sustraídas en un solo golpe exitoso oscilan habitualmente entre los $5.000.000 y los $45.000.000 de pesos argentinos (o entre $5.000 y $40.000 dólares estadounidenses).
Una de las mayores complejidades que enfrentan las víctimas reside en el sistema de pagos inmediatos interbancarios. Al haber sido la transferencia ordenada de manera voluntaria por el operador autorizado de la compañía (a diferencia de un caso clásico de intrusión bancaria o malware troyano en la banca electrónica), los mecanismos bancarios de reversión o contracargo (chargeback) no aplican de forma automática.
El dinero ingresa a cuentas de entidades bancarias o billeteras virtuales de "cuentas mula" (personas físicas que prestan o venden sus datos bancarios a cambio de una comisión) y es pulverizado en segundos mediante compras de criptomonedas P2P o retiros en cajeros automáticos, haciendo que la recuperación de los activos sea prácticamente inviable por la vía judicial ordinaria, destruyendo el capital de trabajo de la PyME.
4. Vulnerabilidad en el Ecosistema PyME de Entre Ríos y el Interior
Las características culturales y operativas de las empresas radicadas en la provincia de Entre Ríos (en centros productivos como Paraná, Concordia, Gualeguaychú, Crespo o Chajarí) presentan una vulnerabilidad acentuada frente a este tipo de engaño tecnológico. En las empresas regionales, la comunicación interna se ha canalizado históricamente de forma directa, ágil e informal a través de mensajes de voz de WhatsApp entre los propietarios y los administradores de confianza.
Esa familiaridad cotidiana, sumada a la jerarquía de respeto a las órdenes directas de los dueños fundadores, hace que los empleados duden en cuestionar o verificar formalmente una orden de pago que provenga de la voz habitual de su empleador.
Para proteger a las cooperativas agrícolas, madereras, frigoríficos y comercios del interior entrerriano, es imprescindible romper con la informalidad y desterrar de manera categórica las transferencias originadas a través de mensajes de mensajería instantánea sin una confirmación cruzada y protocolizada.
5. Checklist Técnico de Protección de Tesorería y Anti-Fraude en 4 Pasos
Toda empresa que maneje fondos operativos debe implementar de forma inmediata el siguiente protocolo de seguridad operacional en sus circuitos de pago:
- Protocolo Inviolable de Verificación Fuera de Banda (Out-of-Band): Prohibir terminantemente la autorización de pagos solicitados por WhatsApp o email sin una confirmación telefónica directa a un número corporativo fijo preacordado o videollamada presencial con el directivo.
- Establecimiento de Desafíos Verbales y Palabras Clave Secretas: Implementar un sistema de frases de seguridad o palabras clave rotativas que el directivo deba enunciar verbalmente para validar cualquier solicitud extraordinaria de transferencia financiera.
- Doble Firma Obligatoria y Techos Operativos en Banca Electrónica: Configurar en los portales bancarios la exigencia ineludible de firma conjunta (dos usuarios independientes con token físico o passkey) para cualquier giro hacia cuentas bancarias que no figuren en el registro histórico de proveedores dados de alta con más de 30 días de antigüedad.
- Capacitación en Ciberseguridad y Auditoría Forense con Siglo 21 Soluciones: Fortalecer la resiliencia de la organización mediante simulaciones de phishing, auditorías de procesos de tesorería y planes de respuesta a incidentes con el respaldo de nuestro equipo de consultores en ciberseguridad corporativa.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor