Alerta en Argentina ante ataques dirigidos al robo y comercialización de bases de datos de salud e identidades digitales en la dark web
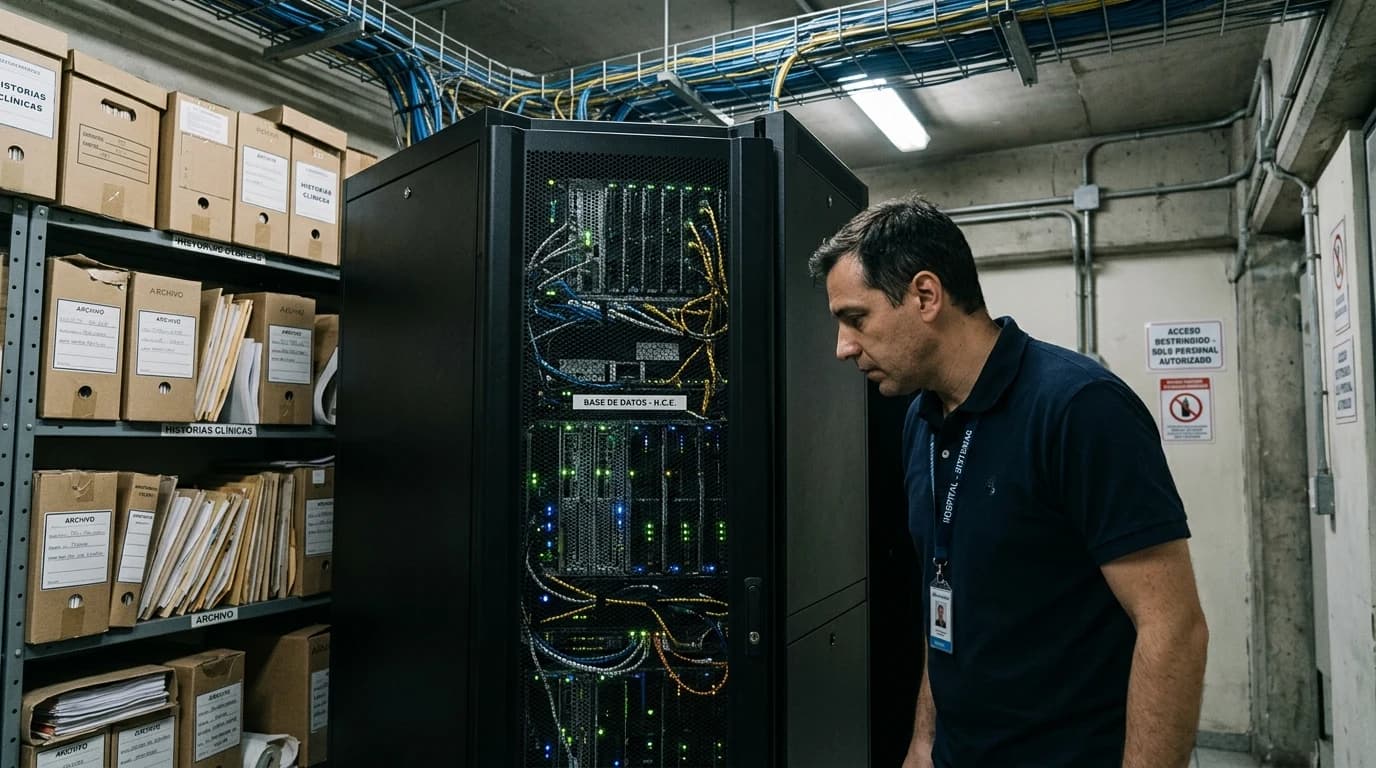
Especialistas en ciberdefensa detectaron la proliferación de ofertas en foros clandestinos de la dark web con millones de historiales clínicos confidenciales, resultados de laboratorio y credenciales de acceso de centros de diagnóstico y obras sociales argentinas.
El sector de la salud en la República Argentina enfrenta su mayor crisis de ciberseguridad. En las últimas semanas, empresas de inteligencia de amenazas detectaron múltiples publicaciones en foros de la dark web donde actores maliciosos comercializan bases de datos masivas que contienen registros médicos sensibles, identificadores biométricos, números de DNI y claves de portales de pacientes pertenecientes a clínicas privadas, redes de laboratorios de diagnóstico y obras sociales provinciales y sindicales.
Vectores de Compromiso y Anatomía de la Fuga de Datos
Las investigaciones técnicas revelan que las intrusiones aprovechan fallas estructurales recurrentes en las arquitecturas hospitalarias:
- Ausencia de Autenticación Multifactor (MFA): Portales web para médicos y pacientes que únicamente exigen usuario y contraseña débil, permitiendo el ingreso mediante ataques automatizados de relleno de credenciales (credential stuffing).
- Bases de Datos No Cifradas en Reposo (TDE Ausente): Servidores PostgreSQL, MySQL y Microsoft SQL Server operando sin cifrado de tablas de historias clínicas (EHR), lo que permite que un acceso no autorizado a los archivos del sistema operativo exponga toda la información en texto plano.
- APIs Expuestas Sin Limitación de Tasa: Endpoints de integración entre laboratorios y aseguradoras que no validan permisos a nivel de objeto (BOLA / IDOR), facilitando el raspado masivo de miles de expedientes mediante scripts sencillos.
La combinación de software legacy, falta de segmentación de red y dispositivos médicos IoT conectados a la misma subred administrativa amplifica exponencialmente la superficie de ataque.
«Los datos médicos son los activos más cotizados en el mercado negro porque, a diferencia de una tarjeta de crédito que se cancela en un minuto, el historial genético, las patologías crónicas y la identidad de un paciente no pueden revocarse jamás.» — Unidad Fiscal Especializada en Ciberdelincuencia (UFECI).
Consecuencias Legales, Pérdida de Reputación y Costos FinOps
El impacto financiero de una brecha en el sector sanitario trasciende la pérdida inmediata de información:
- Sanciones Regulatorias Récord: La Agencia de Acceso a la Información Pública (AAIP) y los organismos de control han incrementado las multas por incumplimiento de medidas de seguridad en el tratamiento de datos sensibles.
- Litigios Civiles y Demandas Colectivas: Los pacientes afectados comienzan a coordinar acciones legales ante la filtración de diagnósticos reservados, tratamientos oncológicos o resultados de fertilidad.
- Inversión Obligada en Modernización: La migración de infraestructuras on-premise vulnerables hacia nubes soberanas con certificaciones ISO 27001 y cumplimiento HIPAA representa una optimización de OpEx a largo plazo frente a los costos de rescate y contingencia.
Impacto en el Ecosistema Sanitario de América Latina
El fenómeno observado en Argentina refleja un patrón regional alarmante:
- Blanco Favorito de Grupos de Ransomware: Los hospitales no pueden tolerar interrupciones de servicio sin poner en riesgo vidas humanas, lo que los convierte en objetivos de extorsión priorizados por cárteles como LockBit, BlackCat y Umbra.
- Fraude de Identidad y Estafas Farmacéuticas: Los datos personales filtrados se utilizan para falsificar recetas digitales de medicamentos de alto costo y tramitar préstamos bancarios a nombre de las víctimas.
- Urgencia de Estándares Nacionales de Interoperabilidad: Se requiere con urgencia una normativa nacional de historia clínica interoperable que imponga el cifrado de punta a punta y la auditoría criptográfica inmutable de accesos.
Checklist de Ciberseguridad para Instituciones de Salud
- Implementación Universal de MFA: Exigir obligatoriamente doble factor de autenticación mediante aplicaciones autenticadoras a todo el personal administrativo y médico.
- Cifrado Transparente de Bases de Datos (TDE): Activar cifrado AES-256 en reposo para todos los volúmenes de almacenamiento y motores de bases de datos que alojen historias clínicas.
- Auditoría de Permisos en APIs Médicas: Revisar los contratos de interfaz REST y GraphQL para asegurar que cada consulta valide criptográficamente la pertenencia del registro al usuario autenticado.
- Aislamiento Estricto de Redes Hospitalarias: Segmentar mediante VLANs y firewalls de última generación la red corporativa, la red de telemedicina y los equipos médicos de diagnóstico por imágenes.
¿Querés blindar tu infraestructura corporativa frente a ciberataques avanzados?
En Siglo 21 Soluciones implementamos arquitecturas Zero Trust, auditorías de vulnerabilidades y monitoreo continuo para salvaguardar los activos críticos de tu organización.
Fuentes & Referencias
- UFECI, Asociación Argentina de Ciberseguridad, Dark Reading Cyber Threat Intel, septiembre de 2026
¿Querés blindar tu infraestructura corporativa frente a ciberataques avanzados?
En Siglo 21 Soluciones implementamos arquitecturas Zero Trust, auditorías de vulnerabilidades y monitoreo continuo para salvaguardar los activos críticos de tu organización.
Contactar a un Consultor