AhsayCBS: alertan sobre explotación activa de servidores de backup corporativos en infraestructura crítica
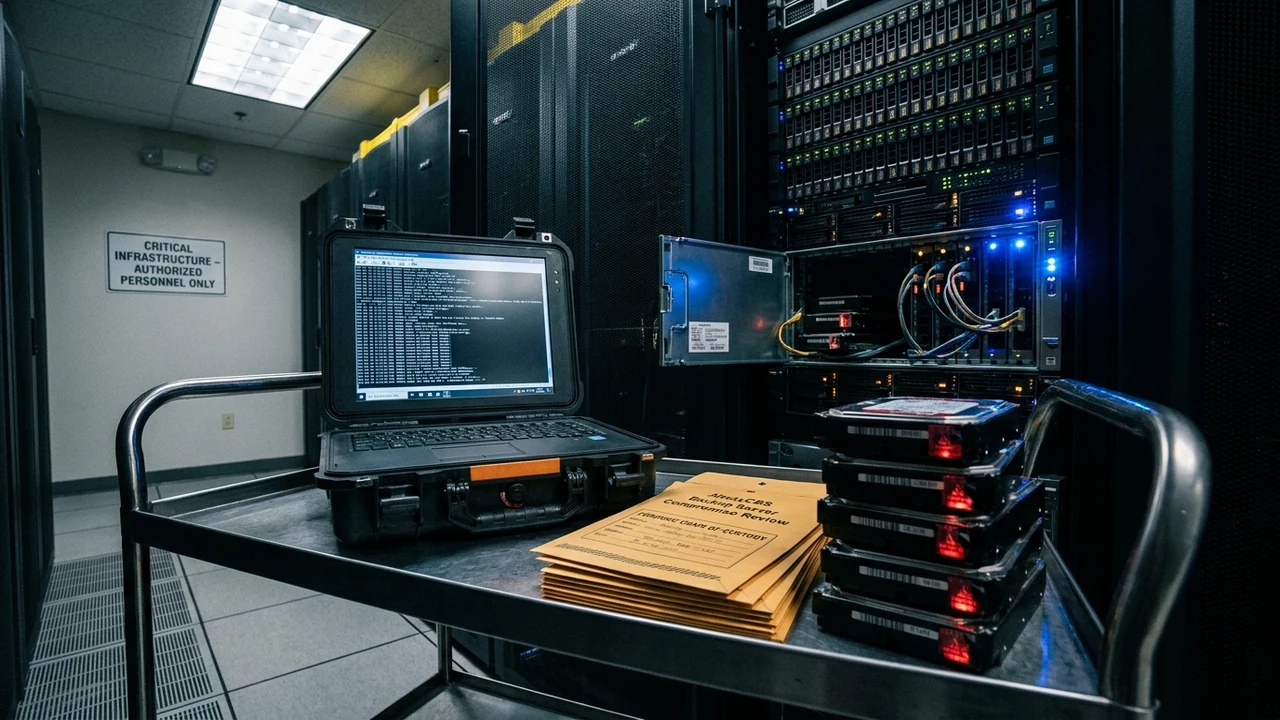
En una alerta urgente para operadores de infraestructura crítica, hospitales y proveedores de servicios gestionados (MSPs), autoridades internacionales de ciberseguridad han advertido sobre la explotación activa a escala masiva de servidores de respaldo Ahsay Cloud Backup Suite (AhsayCBS). Múltiples grupos de ransomware de alta peligrosidad están aprovechando vulnerabilidades críticas de ejecución remota de código y elusión de autenticación para infiltrarse en los servidores centrales de respaldo, destruyendo y purgando las copias de seguridad de las empresas antes de cifrar las bases de datos transaccionales, neutralizando cualquier intento de recuperación ante desastres sin pagar el rescate extorsivo.
1. Anatomía y Contexto de la Noticia: El Ataque Sistemático a las Joyas de Respaldo
El boletín de alerta técnica divulgado por Cybersecurity Journal Canada y reforzado por las recomendaciones de protección de la infraestructura del Canadian Centre for Cyber Security confirma una de las tendencias más letales del cibercrimen moderno: el ataque prioritario contra el sistema de respaldos. AhsayCBS es una solución de backup ampliamente extendida entre miles de proveedores de servicios tecnológicos (MSPs) que administran los respaldos centralizados de hospitales, plantas industriales, municipios y entidades financieras medianas.
Los actores de amenazas descubrieron y weaponizaron una cadena de fallas que permite a atacantes remotos no autenticados interactuar con endpoints de la API web de AhsayCBS expuestos en Internet. A través del envío de cargas útiles manipuladas, los atacantes logran eludir los controles de acceso y forzar la ejecución de comandos con privilegios elevados de SYSTEM o root en el servidor anfitrión.
La gravedad del incidente radica en el objetivo operativo de los atacantes: en lugar de cifrar de inmediato el servidor de backup, ejecutan scripts diseñados para localizar los repositorios de almacenamiento secundario, deshabilitar las políticas de inmutabilidad, eliminar los snapshots históricos y purgar las copias de seguridad almacenadas tanto localmente como en la nube. Solo una vez que se han cerciorado de que la organización no tiene forma de restaurar sus operaciones, inician la fase final de despliegue del ransomware en las estaciones de trabajo y servidores de producción.
"El ransomware ha dejado de ser una amenaza meramente destructiva para convertirse en un asedio quirúrgico. Los atacantes comprenden perfectamente que una empresa que conserva sus copias de seguridad jamás pagará una extorsión millonaria. Por eso, su primer objetivo militar es el servidor de backup. Si el servidor de respaldo cae y las copias inmutables son borradas, la víctima queda a merced absoluta de los extorsionadores."
2. Arquitectura Técnica Profunda: Falla en Deserialización, Evasión y Purga de Repositorios
El análisis forense de la explotación activa de AhsayCBS demuestra las debilidades estructurales en plataformas de respaldo heredadas que exponen consolas web a Internet:
- Vulnerabilidad de Deserialización Insegura y Bypass de Autenticación: La consola web de AhsayCBS procesaba objetos serializados de Java provenientes de parámetros HTTP no autenticados sin verificar adecuadamente la integridad de las clases. Esto permite la inyección de cadenas de gadgets (gadget chains) que ejecutan comandos arbitrarios en el sistema operativo subyacente antes del proceso de login.
- Escalamiento Inmediato a Privilegios de Superusuario: Debido a que el servicio de AhsayCBS requiere permisos para acceder a volúmenes de disco y archivos bloqueados del sistema operativo, el proceso se ejecuta comúnmente bajo la cuenta
NT AUTHORITY\SYSTEMen Windows orooten Linux. Al comprometer el software, el atacante adquiere automáticamente control total sobre la máquina física. - Manipulación de Repositorios de Almacenamiento en la Nube: El software mantiene guardadas las credenciales de acceso a buckets de Amazon S3, Azure Blob Storage o servidores Wasabi donde se envían los respaldos secundarios. Los atacantes extraen estas llaves de la configuración interna y envían solicitudes masivas de borrado de objetos (
DeleteObjects) y purga de buckets a través de la API cloud. - Ceguera de Detección en Herramientas Tradicionales: Debido a que AhsayCBS legítimamente realiza operaciones de eliminación masiva de archivos durante sus rutinas de rotación y depuración de copias viejas, las actividades de borrado destructivo del ransomware se mimetizan con el tráfico operativo habitual del software de backup, eludiendo las alarmas del EDR.
3. Análisis Financiero y FinOps: TCO de la Recuperación ante Desastres y Costos Extorsivos
La pérdida total de las copias de seguridad representa el peor escenario financiero que puede experimentar una corporación u organismo público:
- Incremento Exponencial de las Demandas de Rescate: Cuando los cibercriminales comprueban que han destruido con éxito los respaldos corporativos, las demandas de rescate se multiplican por cinco, escalando de un promedio de USD 500.000 a más de USD 3,5 millones, sabiendo que la empresa carece de alternativas de supervivencia operativa.
- Costos Astronómicos de Downtime y Reconstrucción Manual: Para un hospital o una planta manufacturera, tener sus sistemas caídos durante semanas mientras los equipos intentan reconstruir bases de datos a partir de papel o registros contables antiguos genera pérdidas directas estimadas en más de USD 120.000 por día de inactividad operativa.
- Responsabilidad Civil y Demandas de Indemnización de Clientes: En el caso de los MSPs que pierden los datos de múltiples empresas clientes alojadas en un mismo servidor AhsayCBS, el incidente desencadena demandas colectivas por incumplimiento contractual que habitualmente desembocan en la quiebra financiera de la firma de servicios.
4. Implicancias Críticas para Organizaciones e Infraestructura en Argentina y LatAm
En Argentina y la región de América Latina, el impacto potencial de este vector de ataque sobre infraestructuras de respaldo es masivo:
- Proliferación de Consolas de Respaldo Expuestas Directamente a Internet: Auditorías de exposición perimetral revelan cientos de servidores AhsayCBS y plataformas similares instalados en proveedores locales de hosting y empresas de salud de la región con sus puertos HTTPS (8080, 8443) abiertos al direccionamiento público sin protección de VPN ni WAF.
- Carencia de Inmutabilidad Real (WORM) y Copias Fuera de Línea (Air-Gapped): La mayoría de las PyMEs y entidades públicas locales almacenan sus backups en discos compartidos de red (NAS) accesibles desde la misma red LAN o en buckets de nube sin habilitar la retención de bloqueo de objetos (S3 Object Lock), lo que permite que un atacante con acceso al servidor de backup borre todo en segundos.
- Incumplimiento de la Regla de Oro 3-2-1: Muchas organizaciones argentinas mantienen únicamente dos copias de datos en el mismo centro de datos físico, omitiendo disponer de una tercera copia en un medio inmutable y fuera de línea, quedando completamente expuestas a la extorsión de ransomware.
5. Hoja de Ruta Técnica: Checklist de Implementación en 4 Pasos
Los directores de tecnología, administradores de sistemas y responsables de ciberresiliencia deben ejecutar de inmediato el siguiente plan de aseguramiento de servidores de backup:
- Aislar Inmediatamente los Servidores de Backup de Internet Público: Cerrar de forma perentoria cualquier puerto de consola web de AhsayCBS expuesto a Internet en los firewalls; el acceso debe estar estrictamente limitado a la red interna de gestión o requerir una conexión VPN con autenticación multifactor física.
- Aplicar los Parches Oficiales de Seguridad de Ahsay Systems: Descargar e instalar de inmediato las últimas actualizaciones críticas provistas por el fabricante para AhsayCBS v9.x, verificando que los servicios no hayan sufrido modificaciones sospechosas en sus ejecutables Java.
- Configurar Inmutabilidad Estricta con S3 Object Lock en Modo Compliance: Asegurar que las copias de seguridad secundarias enviadas a la nube tengan activada la política de inmutabilidad estricta (Object Lock en modo Compliance), impidiendo que ningún usuario, ni siquiera el administrador del servidor de backup o las claves de API, pueda borrar o modificar los archivos durante el período de retención garantizado.
- Implementar Segregación Total de Cuentas y Credenciales de Respaldo: Los servidores de respaldo deben operar en una red VLAN o bosque de Active Directory completamente independiente del entorno de producción corporativo, con credenciales maestras que no compartan ningún privilegio con el resto de la empresa.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor