Gigante minorista Ahold Delhaize desconecta redes corporativas globales tras intrusión cibernética no autorizada
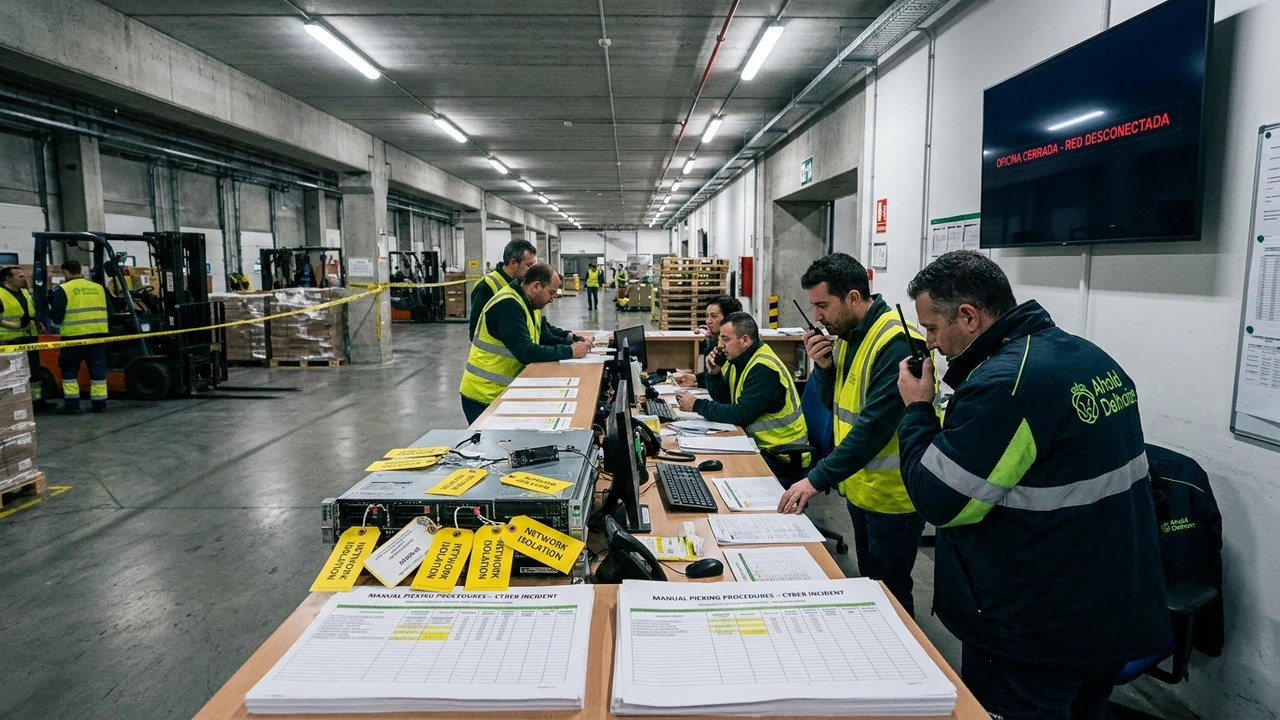
Ahold Delhaize, uno de los mayores conglomerados minoristas de alimentos y comercio electrónico del mundo con más de 7.700 tiendas y marcas líderes como Stop & Shop, Food Lion, Giant Food y Albert Heijn, ejecutó un plan de aislamiento preventivo y desconexión global de sus redes corporativas tras detectar una intrusión no autorizada en sus sistemas centrales. Según informó Reuters Business y confirmó la corporación mediante un comunicado corporativo oficial, la desconexión afectó temporalmente centros de distribución logística, portales de pedidos en línea y farmacias conectadas en Estados Unidos y Europa. Los especialistas en gestión de incidentes y seguridad retail de Siglo 21 Soluciones analizan los protocolos de contención masiva, los riesgos de ransomware y las estrategias de continuidad operativa en empresas de gran escala.
1. Anatomía y Contexto de la Noticia: Contención de Emergencia a Escala Transatlántica
El sector minorista y de distribución masiva opera bajo márgenes comerciales sumamente estrechos y depende de cadenas de suministro sincronizadas al minuto (Just-in-Time). En este entorno altamente digitalizado, la sospecha de un ataque de ransomware inminente o de una brecha en los servidores de gestión empresarial (ERP) puede obligar a tomar decisiones drásticas e inmediatas para evitar el cifrado generalizado de bases de datos operativas.
El incidente sufrido por Ahold Delhaize comenzó cuando los sistemas del Centro de Operaciones de Seguridad (SOC) corporativo registraron patrones anómalos de movimiento lateral y transferencias de datos atípicas entre servidores de su división norteamericana y su sede europea en los Países Bajos. Ante la posibilidad de que los intrusos estuvieran preparando el despliegue sincronizado de un ransomware de doble extorsión, los directores de seguridad activaron el protocolo de "cortacircuitos digital": la desconexión deliberada y sistemática de enlaces WAN, túneles VPN intercontinentales y accesos a bases de datos compartidas.
Si bien la medida logró confinar la intrusión e impedir el cifrado masivo de los servidores principales de transacciones, provocó serias disrupciones colaterales: sistemas de farmacia no pudieron procesar recetas médicas digitales, cientos de camiones de abastecimiento sufrieron demoras en los muelles de carga al carecer de órdenes de entrega automáticas y los servicios de compra online con entrega a domicilio debieron ser suspendidos temporalmente.
"Inmediatamente después de detectar actividad sospechosa en nuestras redes, nuestros equipos de seguridad activaron rigurosos protocolos de mitigación y defensa, lo que incluyó desconectar de forma proactiva ciertos sistemas para proteger los datos de nuestros clientes y la infraestructura corporativa. Todas nuestras tiendas físicas continúan atendiendo al público mientras trabajamos sin pausa en la restauración segura y verificada de los sistemas."
2. Arquitectura Técnica de la Intrusión y Procedimientos de Aislamiento Preventivo
El incidente en Ahold Delhaize pone de manifiesto la complejidad de defender entornos híbridos compuestos por miles de endpoints heterogéneos y sistemas heredados:
- Vector de Acceso Inicial Sospechado: Las investigaciones apuntan al compromiso de credenciales corporativas con privilegios administrativos obtenidas a través de ataques de phishing dirigido o mediante la explotación de vulnerabilidades en aplicaciones de software de recursos humanos de terceros.
- Ejecución del Plan de Desconexión de Emergencia (Network Scram): El equipo de infraestructura aplicó políticas de aislamiento forzado en controladores de dominio mediante el bloqueo de puertos SMB (445), RPC y RDP entre sucursales, forzando a los sistemas de punto de venta (POS) en tiendas físicas a operar en modo de contingencia desconectado (offline store mode).
- Preservación de Evidencia Forense en Memoria: Para evitar la pérdida de artefactos volátiles durante la desconexión, los analistas de respuesta a incidentes ejecutaron volcados de memoria RAM en servidores comprometidos antes de proceder a su apagado o reinstalación completa.
- Revisión Integral del Directorio Activo (Active Directory): La restauración gradual exige la auditoría de cada bosque de identidad corporativo, la revocación de todos los tickets Kerberos (procedimiento de reseteo dual de la cuenta krbtgt) y la verificación de que no se hayan implantado controladores de dominio falsos o tareas programadas de persistencia.
Desafíos de Continuidad Operativa en Tiendas Minoristas
El aislamiento de red generó fricciones inmediatas en los distintos estratos de atención al cliente:
- Puntos de Venta (POS): Las cajas continuaron procesando pagos con tarjeta mediante almacenamiento seguro de transacciones diferidas (Store and Forward), pero las consultas de saldo en tarjetas de fidelización quedaron deshabilitadas.
- Control de Stock en Depósito: Los lectores de códigos de barras industriales perdieron la sincronización en tiempo real con el inventario central, requiriéndose el conteo y asignación manual de palets de mercadería.
- Gestión de Farmacias Conectadas: Los dispensadores automatizados de medicamentos requirieron verificación telefónica manual con proveedores de salud para entregar tratamientos de emergencia.
3. Análisis Financiero, FinOps y Retorno de Inversión (ROI) en Planes de Respuesta a Incidentes
La desconexión proactiva de una corporación con ingresos anuales de más de 80.000 millones de euros conlleva implicancias financieras determinantes:
- Balance de Costos: Lucro Cesante Preventivo vs. Rescate de Ransomware: Aunque la interrupción de servicios online generó pérdidas estimadas en decenas de millones de dólares en ventas no realizadas, este costo resulta sustancialmente menor que los cientos de millones de dólares que habría implicado la reconstrucción total de sistemas tras un cifrado exitoso, sumado al chantaje extorsivo.
- Inversión Rentable en Capacidades de Aislamiento Automatizado (EDR/MDR): Las organizaciones que cuentan con soluciones avanzadas de detección y respuesta en endpoints pueden aislar a nivel lógico únicamente las máquinas comprometidas sin requerir apagar centros de datos completos, disminuyendo el impacto económico del incidente.
- Auditoría FinOps en Contratos de Servicios de Nube de Contingencia: Contar con réplicas inmutables en nubes secundarias con políticas de arranque rápido permite reanudar servicios de e-commerce en cuestión de horas en lugar de días.
4. Impacto, Oportunidades y Desafíos para Argentina y América Latina
La experiencia de Ahold Delhaize brinda lecciones vitales para las grandes cadenas de supermercados, farmacias y empresas de logística de América Latina:
- Vulnerabilidad de las Cadenas de Retail Regionales: En países como Argentina, grandes cadenas minoristas y distribuidoras de alimentos operan con redes interconectadas que enlazan cientos de sucursales con servidores centrales a través de enlaces VPN estándar, muchas veces sin controles de segmentación interna que limiten el movimiento lateral.
- Necesidad de Simulacros de Operación en Modo Desconectado: Muy pocas empresas en la región practican de forma regular procedimientos de facturación y despacho totalmente fuera de línea, lo que genera parálisis total ante fallas de red o incidentes de seguridad.
- Oportunidad para Servicios Locales de Monitoreo Continuo (SOC como Servicio): Las empresas medianas de retail demandan servicios accesibles de monitoreo 24/7 que detecten accesos no autorizados antes de que se propague una infección masiva.
5. Hoja de Ruta Técnica y Recomendaciones de Implementación en 4 Pasos
Para estructurar un plan de contingencia y aislamiento de red efectivo en organizaciones distribuidas, se sugiere seguir este protocolo:
- Diseño y Prueba de Procedimientos de Desconexión de Red Segmentada: Establecer políticas preconfiguradas en switches y firewalls para cortar enlaces interregionales o entre tiendas y centros de cómputo en segundos ante alertas de alta severidad, evitando apagar toda la compañía al unísono.
- Habilitación y Prueba de Modo Offline en Sistemas Críticos: Configurar las terminales de punto de venta y sistemas de almacén para que puedan registrar operaciones de manera autónoma y segura durante al menos 72 horas sin conexión con los servidores centrales.
- Implementación de Respaldo Inmutable y Aislado (Air-Gapped Backups): Garantizar que las copias de seguridad de las bases de datos de clientes, inventarios y contabilidad se almacenen en repositorios WORM no modificables y desconectados físicamente del Directorio Activo principal.
- Capacitación del Personal en Protocolos de Emergencia Operativa: Entrenar a los gerentes de tienda y operadores logísticos en la ejecución de flujos de trabajo en papel o mediante hojas de cálculo de contingencia, asegurando que la atención a los clientes no se interrumpa.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor