Agencias federales advierten sobre ataques de fuerza bruta y bombardeo de notificaciones push dirigidos a salud
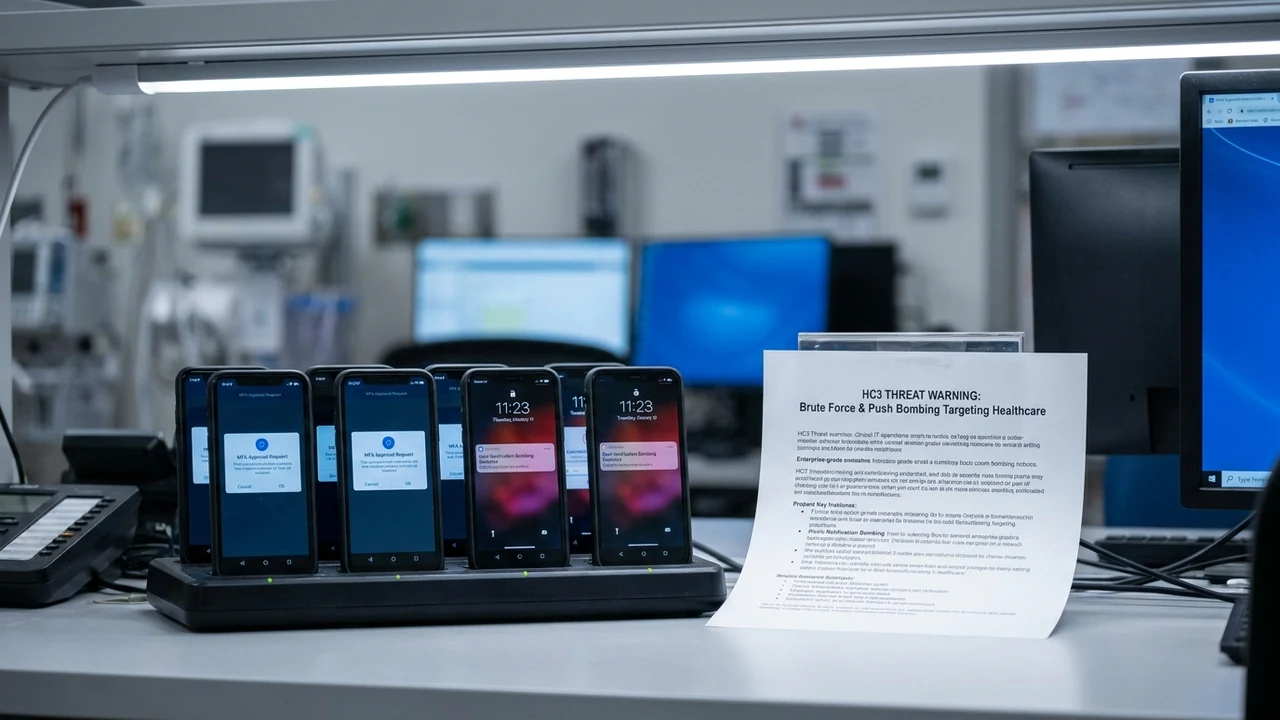
El Centro de Coordinación de Ciberseguridad del Sector Salud (HC3), en coordinación con la CISA y el FBI, ha emitido una alerta urgente de ciberdefensa advirtiendo sobre una ola intensificada de ataques de fuerza bruta y bombardeo sistemático de notificaciones (MFA fatigue o push bombing) dirigida contra hospitales, redes de clínicas privadas y centros de diagnóstico médico. Grupos organizados de cibercrimen financiero y ransomware explotan la sobrecarga operativa y el estrés del personal asistencial durante los turnos nocturnos, inundando sus dispositivos móviles con docenas de solicitudes repetitivas de acceso hasta inducir la aceptación inadvertida de la sesión maliciosa, según detallaron los reportes oficiales del HC3 Health Cybersecurity Center y el aviso conjunto de CISA Advisory AA24-290A.
1. Anatomía y contexto de la noticia: La explotación deliberada de la fatiga humana
El sector de la salud representa uno de los entornos más críticos y vulnerables frente a las operaciones de ciberdelincuencia contemporáneas. A diferencia de corporaciones financieras o firmas de tecnología donde los colaboradores trabajan en escritorios bajo rutinas regulares, el personal sanitario —incluyendo médicos de guardia, enfermeros de terapia intensiva, técnicos radiólogos y personal de farmacia— opera bajo esquemas de alta tensión psicológica, jornadas extendidas y rotación constante de turnos nocturnos. Los atacantes han identificado esta fragilidad humana como la vía de menor resistencia para doblegar las defensas de autenticación multifactor.
La técnica de fatiga de autenticación multifactor (MFA Fatigue) comienza cuando los atacantes obtienen las credenciales primarias (usuario y contraseña) del personal médico mediante filtraciones previas, credenciales reutilizadas o ataques de fuerza bruta automatizados sobre portales de VPN institucional o plataformas web de registros médicos electrónicos (EHR/EMR). Una vez validada la contraseña, el sistema de acceso requiere la aprobación del segundo factor mediante una notificación push enviada a la aplicación móvil del usuario (como Microsoft Authenticator, Duo o Okta Verify).
En lugar de detenerse ante la falta de respuesta inmediata, los ciberdelincuentes despliegan scripts automáticos que generan solicitudes de inicio de sesión de forma ininterrumpida cada 3 a 5 segundos, enviando cientos de notificaciones push consecutivas durante la madrugada. Acompañado en ocasiones por mensajes de phishing en WhatsApp o llamadas telefónicas suplantando a la mesa de ayuda técnica de la institución solicitando que "aprueben la notificación para detener las fallas del sistema", el usuario agobiado pulsa el botón "Aprobar" con el único fin de silenciar el teléfono y continuar atendiendo a sus pacientes. En ese instante, el atacante obtiene control total de la sesión.
"El bombardeo de notificaciones push no es un fallo en los algoritmos criptográficos del MFA, sino un ataque psicológico implacable contra la capacidad de discernimiento de profesionales de la salud exhaustos. Tratar las notificaciones de un solo toque como una medida de seguridad infalible en entornos hospitalarios de alta presión es una negligencia de diseño que pone en riesgo directo la vida de los pacientes."
2. Arquitectura técnica profunda: Fuerza bruta sobre VPNs y saturación de APIs de push
El análisis forense de los incidentes documentados en redes hospitalarias revela una metodología estructurada en múltiples fases técnicas que combinan fuerza bruta distribuida y explotación de protocolos de identidad:
- Fuerza Bruta y Password Spraying Distribuido: Los atacantes emplean redes de botnets residenciales para distribuir los intentos de autenticación a través de miles de direcciones IP no catalogadas como maliciosas, apuntando a interfaces públicas de VPN corporativa (como Cisco AnyConnect, Fortinet o Pulse Secure) y portales de acceso web de Microsoft Entra ID. Esto evita los bloqueos automatizados basados en tasa de solicitudes por IP (rate limiting) y evade las reglas tradicionales de firewall perimetral.
- Explotación del Flujo de Notificación de Proveedores de Identidad (IdP): Tras ingresar la contraseña válida, el script del atacante ejecuta llamadas concurrentes a la API del proveedor de identidad para renovar el desafío MFA en bucle. Al no existir un umbral estricto de intentos fallidos antes de bloquear temporalmente la cuenta a nivel de factor secundario, la infraestructura del proveedor bombardea el dispositivo registrado de forma continua.
- Uso Táctico de Ingeniería Social Telefónica Asistida (Vishing): En los casos de intrusiones de alto impacto que culminaron en ransomware hospitalario, los atacantes sincronizaron el bombardeo push con llamadas de voz automatizadas o de operadores humanos fingiendo ser ingenieros de soporte informático del sanatorio. El atacante instruye al profesional médico: "Estamos solucionando un problema en el servidor central de historias clínicas; por favor confirme la alerta que le aparece en pantalla para sincronizar su terminal de guardia".
- Persistencia y Movimiento Lateral hacia Redes Clínicas (PACS/EHR): Tras franquear la VPN institucional con la sesión aprobada, los intrusos utilizan herramientas de administración legítimas de Windows (LOLBins como PowerShell y WMI) para desplazarse lateralmente desde las redes administrativas hacia las redes de equipos médicos (sistemas PACS de radiología y bases de datos SQL de historias clínicas), preparando el terreno para el cifrado masivo de sistemas.
3. Análisis financiero y FinOps cuantitativo: Impacto en vidas, rescates millonarios y costo de inactividad
Las consecuencias de una brecha de seguridad originada por fatiga de MFA en el sector hospitalario trascienden cualquier cálculo contable estándar, alcanzando la dimensión de la salud pública:
- Costo Financiero de Inactividad en Centros Hospitalarios: La paralización forzada de quirófanos, salas de tomografía y sistemas de dispensación de medicamentos genera pérdidas operativas que promedian USD 90.000 a USD 250.000 por día para un hospital mediano, sumado a la reprogramación de miles de intervenciones quirúrgicas electivas y estudios diagnósticos.
- Riesgo Legal y Sanciones por Incumplimiento Normativo: Las filtraciones masivas de datos de salud protegidos (PHI) bajo normativas internacionales acarrean multas regulatorias que oscilan entre USD 500.000 y varios millones de dólares, además de demandas colectivas por daños morales iniciadas por pacientes cuyos historiales clínicos son expuestos en foros de extorsión.
- Inversión en Mitigación Técnica y Número Matching: La actualización de las directivas de seguridad para reemplazar notificaciones simples por mecanismos de emparejamiento de números (Number Matching) y llaves criptográficas FIDO2 insume un costo de licenciamiento y hardware marginal de entre USD 15 y USD 35 por colaborador, neutralizando el 100% de los incidentes de bombardeo push y reduciendo el TCO de la seguridad institucional de manera inmediata.
4. Implicancias y oportunidades para empresas y PyMEs de Argentina y América Latina
En América Latina y particularmente en Argentina, los sistemas hospitalarios públicos y las redes de sanatorios privados enfrentan una situación de vulnerabilidad extrema. Los presupuestos destinados a infraestructura de ciberseguridad en el ámbito sanitario regional suelen ser reducidos, priorizándose la adquisición de aparatología médica y suministros farmacéuticos por sobre la modernización de los sistemas informáticos.
Muchos centros asistenciales del país han adoptado sistemas de telemedicina y acceso remoto a historias clínicas electrónicas sin actualizar sus políticas de autenticación. Es común que los médicos utilicen sus propios teléfonos inteligentes con configuraciones básicas de push de un solo toque sin exigir biometría o verificación cruzada de números para autorizar la conexión a la red hospitalaria.
Frente a la creciente ola de ataques de ransomware dirigidos a prestadores de salud en la región, las direcciones médicas y los departamentos de sistemas tienen la oportunidad impostergable de implementar políticas de autenticación resistente a la fatiga, restringir los horarios de acceso remoto según perfiles de guardia y capacitar al personal clínico con protocolos claros de reporte de anomalías en lugar de culpabilizar al usuario ante un error involuntario.
5. Hoja de ruta técnica: Checklist de implementación en 4 pasos
- Activación Obligatoria de Emparejamiento de Números (Number Matching) (Paso 1): Configurar de manera inmediata en la plataforma de identidad (Microsoft Entra ID, Duo, Okta) la obligación de que el usuario deba escribir en su app móvil un código numérico de dos dígitos mostrado en la pantalla del equipo solicitante, eliminando por completo las notificaciones push de un solo botón.
- Limitación Estricta de Intentos y Bloqueo por Tasa de Solicitudes (Paso 2): Establecer reglas que bloqueen temporalmente el inicio de sesión del usuario tras un máximo de 3 solicitudes push no respondidas en un lapso de 5 minutos, exigiendo la intervención de la mesa de ayuda para desbloquear la credencial y alertando al centro de operaciones de seguridad (SOC).
- Contexto Adicional en Alertas de Autenticación (Paso 3): Habilitar el despliegue de información de geolocalización aproximada (basada en IP) y el nombre de la aplicación solicitante dentro del aviso móvil, permitiendo al profesional sanitario identificar de inmediato si la solicitud proviene de una ubicación geográfica anómala.
- Despliegue de Factores FIDO2 y Fortalecimiento Institucional (Paso 4): Distribuir tarjetas inteligentes o llaves físicas FIDO2 en terminales de enfermería y salas de guardia para eliminar la dependencia de dispositivos celulares personales, asesorándose con el equipo de consultoría de Siglo 21 Soluciones para robustecer la ciberdefensa en infraestructuras sanitarias críticas.
Fuentes & Referencias Verificadas
¿Querés implementar estas tecnologías en tu empresa?
En Siglo 21 Soluciones te asesoramos e implementamos software a medida, inteligencia artificial y ciberdefensa.
Contactar a un Consultor